

Вход по почте кажется самым простым из всех. Ваш сайт отправляет письмо с кодом или ссылкой, пользователь открывает почту и входит. Пароль не нужен, SMS-код не нужен, почта есть у всех. Даже у Дед Мороза и Санта-Клауса есть почта, так что и они смогут войти на ваш сайт по почте. Но простота обманчива… На деле у этой простой схемы есть три слабых места.
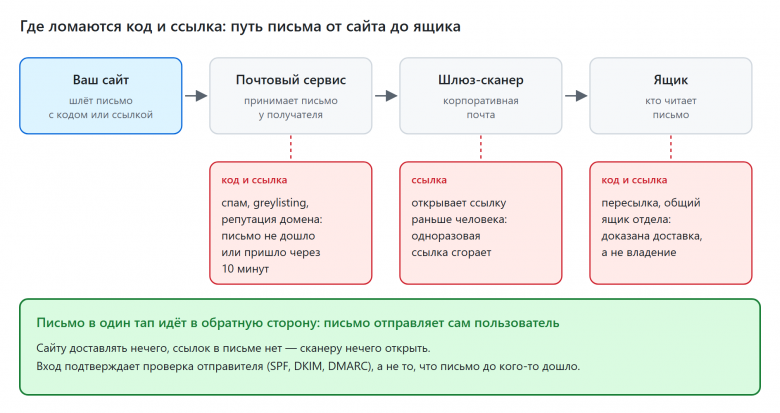
Письмо может не дойти или прийти через десять минут, и причины могут быть разными: спам, greylisting, репутация вашего домена.
Корпоративный почтовый сканер на вирусы открывает ссылку раньше человека и расходует ее.
И главное: переход по ссылке или ввод кода доказывает только то, что письмо до кого-то дошло, но не то, что ящик в руках вашего пользователя.
Есть третий способ, в котором эти слабые места отсутствуют и о котором пишут редко: письмо отправляет не сайт, а пользователь. Как это часто бывает, он сложнее, НО так ли это? Давайте рассмотрим, как он устроен по шагам:
Пользователь пишет письмо на определенный адрес и указывает в письме секретный токен длиной не менее 43 символа, который система выдала для входа. Почему именно 43 подробно разобрано в RFC 7636.
Система сверяет токен с выданными, которые ещё не погашены и не истекли.
Если токен совпал, значит, письмо отправил тот, кто этот токен знает.
Система проверяет, что письмо правда пришло из ящика, указанного в
From, используя SPF, DKIM и DMARC. И если успех, то тогда адрес отправителя и берем как подтвержденный.
Если реализовать эту схему в лоб, то вашему пользователю придется переписывать адрес или токен руками, а значит удар по карме и душевная боль вашей поддержки обеспечены :)
Хорошая новость в том, что это только выглядит сложно, но со смартфоном и QR-кодом этот способ даже проще кода и ссылки.
Посмотрите, как это выглядит с QR-кодом.
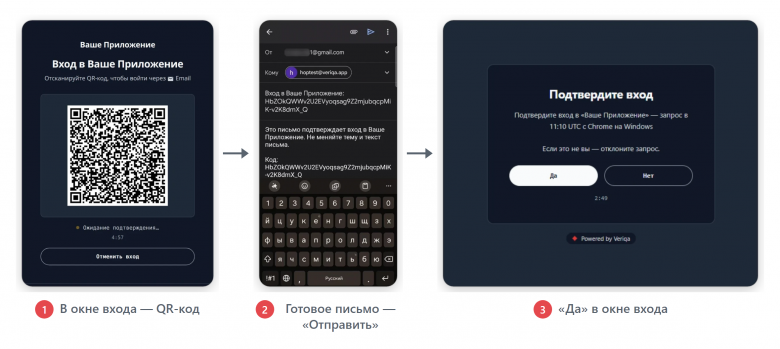
Пользователь сканирует QR-код телефоном, почтовое приложение открывает уже готовое письмо, он нажимает «Отправить» и подтверждает вход в окне входа. Это похоже на magic link, но направление обратное. Доставлять вашему сайту нечего, а ссылку в письме некому израсходовать. 4 действия, ни одного введённого символа и всего 13 секунд против 30 у ссылки и 34 у кода. Для сравнения по нажатиям: у magic link — 6 нажатий и ввод адреса, а у кода — 5 нажатий и ввод адреса, и ввод шести цифр. Убедиться и сравнить все три способа в одном месте можно самому на демо Helio.
Буду очень признателен, если в конце статьи вы проголосуете или выскажете мнение об этом способе. опрос
Далее в статье
Где ломаются код и ссылка и как устроено письмо от пользователя.
Сравню три способа входа по почте в одной таблице: что нужно сайту, сложность для пользователя и слабые места каждого способа.
Разберу, почему полю
Fromнельзя верить и как сайту понять, что письмо правда пришло из ящика пользователя.Представлю один из путей, как получить все три способа без своей реализации, через Open-source IdP Veriqa, который подключается к сайту на любом стеке, как обычный провайдер OpenID Connect, часто обычной настройкой.
Это продолжение цикла статей о использовании QR-кода в аутентификации. Предыдущая о входе по QR-коду через Яндекс ID, Google, Apple. Здесь та же механика входа по QR-коду, только через почту.
Где ломаются код и ссылка
Общих проблем у кода и ссылки две:
Вход зависит от того, дойдёт ли ваше письмо. Письмо уходит в спам, задерживается на greylisting, теряется из-за репутации домена. Почтовые сервисы при этом ужесточают требования к отправителям: Gmail с 2024 года требует SPF или DKIM от всех, а от массовых отправителей ещё и DMARC. Письма Gmail считает по всему домену сразу: если сайт шлёт с него и рассылку, вы можете стать массовым отправителем, и требования к массовым лягут и на письма входа. Требование SPF или DKIM не лишнее: это защита и гигиена. Но никто не гарантирует, что ваш домен не попадёт в чёрный список. Я несколько раз видел, как домены совершенно обычной контейнерной компании, где я работал, попадали в спам-листы, и вытаскивать их оттуда — отдельная работа.
Код или ссылка доказывают только доставку, а не владение ящиком. Письмо могло уйти по правилу пересылки или лежать в общем ящике отдела. Я знаю многих людей, которые таким образом делятся подпиской на сервисы, просто пересылая коды, которые им приходят на почту.
Есть и отдельные проблемы:
Код. Пользователь переключается в почту, ищет письмо, возвращается и вводит шесть цифр, если писем несколько они могут сложится в цепочку где легко ошибиться. Код легко выманить. «Продиктуйте, пожалуйста, код из письма» — классика телефонного мошенничества. Зато в письме нет ссылки, и почтовому шлюзу-антивирусу нечего открыть. Как сделать само поле кода удобным, хорошо разобрали на Хабре в ЮMoney: «Как мы проектировали идеальный пользовательский опыт для OTP-поля».
Магическая ссылка. Корпоративные почтовые шлюзы-антивирусы и почтовые клиенты открывают ссылки из писем, чтобы проверить их на фишинг. После такой проверки одноразовая ссылка уже израсходована, и пользователю приходит недействительная ссылка. На это жалуются, например, пользователи Auth0. Ещё ссылка открывается не в том браузере: вход начат на компьютере, а письмо пользователь читает на телефоне. Вы сами можете этого не замечать, ведь magic link от крупных компаний вам стабильно доходят. Но у крупной компании годами наработана репутация домена, и с доставкой у неё меньше проблем. Для маленькой компании всё может быть не так радужно.
Эти проблемы и решает третий способ.
Письмо от пользователя или письмо в один тап
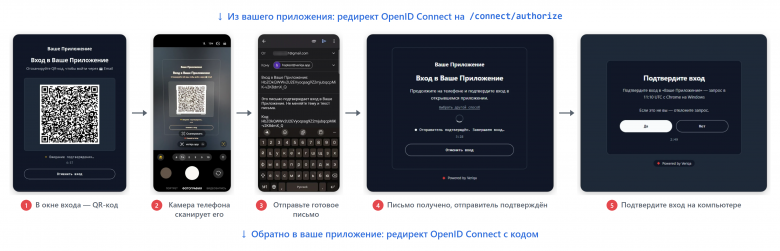
На компьютере окно входа показывает QR-код. Пользователь сканирует его телефоном, и почтовое приложение открывается с уже готовым письмом: адресат, тема и текст заполнены. Он нажимает только «Отправить» — это и есть один тап в названии способа. Окно входа на компьютере пишет «Отправитель подтвержден» и спрашивает, подтвердить ли вход: в какое приложение, когда, из какого браузера и системы. Пользователь нажимает «Да» — и он на сайте. Если вход начат на телефоне, то вместо QR-кода будет кнопка: она открывает такое же письмо.
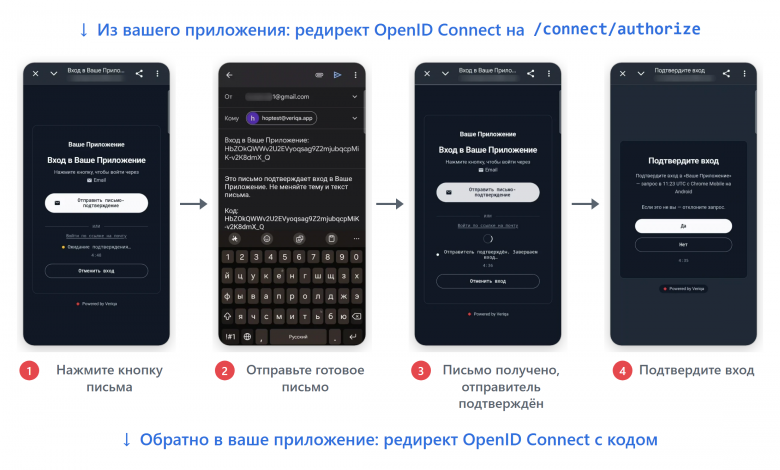
Почему это работает?
QR-код несёт ссылку
mailto:. По стандарту RFC 6068 в такую ссылку можно вписать не только адресата, но и тему, и текст письма, поэтому это работает везде, где стандарт поддержан.Чтобы сайт понял, к какому входу относится письмо, в него вписан токен — в адресе получателя или в теме или в теле письма.
На телефоне почтовое приложение обычно есть сразу: в Android — Gmail, в iOS — «Почта» (с iOS 14 можно выбрать другое приложение). На компьютере всё зависит от того, подключил ли пользователь ящик в почтовой программе, поэтому основной сценарий — QR-код на компьютере и письмо с телефона.
Я проверил это на Android, MacBook, iPad, iPhone и компьютере с Outlook. Письма отправлял с ящиков Gmail, Яндекса, Outlook.com, Reg.ru и iCloud. Вход прошёл везде успешно.
Токен для входа можно передавать в письме разными способами:
|
Кому уходит письмо |
Где токен |
|---|---|---|
|
|
в адресе, теме и тексте |
|
|
только в адресе, и QR-код меньше |
Тема письма — Sign in to {app}: {token}. Текст задаётся шаблоном, и формулировки в нём могут быть любыми: токен ищется по его форме, а не по словам вокруг. Отдельно о емкости QR-кода: чем длиннее текст письма, тем плотнее QR-код, и слишком длинный текст в него не влезет. В QR-код вмещается до 2 953 байт, а кириллица в mailto: занимает 6 символов на букву (%D0%BF), поэтому длинных предисловий в таких письмах лучше не ставить.
Сравнение трёх способов
Для вашего удобства я сравнил все три способа и свел это в одну небольшую таблицу.
Таблица сравнения
Код из письма |
Ссылка из письма (magic link) |
Письмо в один тап |
|
|---|---|---|---|
Что нужно сайту |
исходящая почта |
исходящая почта |
входящая почта: вебхук или IMAP-ящик. Исходящая не нужна |
Зависит от доставки вашего письма |
да: спам, задержка, репутация домена |
да: спам, задержка, репутация домена |
нет: доставлять нечего |
Может ли шлюз израсходовать |
нет: в письме нет ссылки |
обычная одноразовая ссылка — да |
нет: в письме, которое отправляет пользователь, ссылок нет |
Что доказывает |
доступ к письму, в том числе пересланному |
что письмо до кого-то дошло |
что отправитель управляет ящиком: DMARC проходит |
Что делает пользователь |
вводит адрес, ждёт письмо, вводит 6 цифр |
вводит адрес, ждёт письмо, открывает ссылку |
сканирует QR-код, нажимает «Отправить» |
Время до входа (замер) |
34 сек. |
30 сек. |
13 сек. |
Вход с другого устройства |
прочитать код на телефоне, ввести на компьютере |
ссылка открывается на телефоне, «Да» — в окне входа на компьютере |
QR-код на компьютере, письмо с телефона, «Да» в окне входа |
Слабое место |
переключиться в почту и ввести 6 цифр руками |
шлюз может открыть ссылку раньше человека; ссылка открывается не в том браузере |
нужна почта с этим ящиком на телефоне; не у всех доменов проходит DMARC |
Если выманивают |
«продиктуйте код» |
«перешлите письмо» |
«отсканируйте QR-код» — QR-фишинг |
Если ящик взломан |
входит атакующий |
входит атакующий |
входит атакующий |
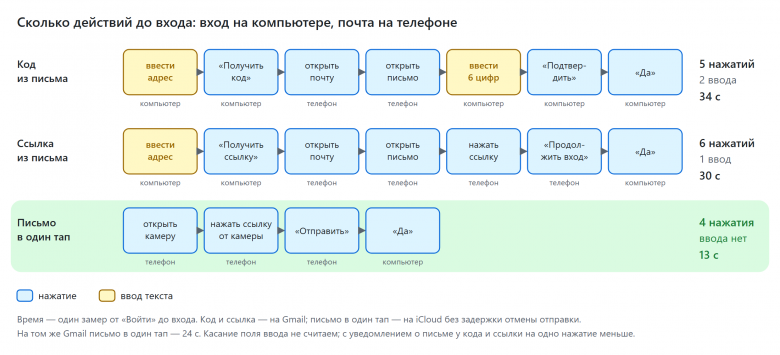
Как замеряли время
Время мерилось на секундомере от нажатия «Войти» до входа на сайт, на демо Helio, один и тот же человек и телефон, 8 попыток, медиана. У кода и ссылки в замер входит доставка письма, а также ввод адреса 9символов@gmail.com без автоподстановки. Письмо в один тап, тут был разброс. На iCloud с выключенной задержкой отмены отправки 13 сек, Яндекс — 12 сек, на Gmail 24 сек.
Почему полю From нельзя верить
Письмо в один тап держится на точном ответе на вопрос: правда ли письмо пришло из ящика, который указан в From? Поле From отправитель заполняет как хочет. Поэтому нужна проверка, которую делает не он. Это SPF, DKIM и DMARC. Коротко расскажу про каждый термин:
SPF — домен публикует список серверов, которым можно отправлять письма от его имени. Сервер, который принимает письмо, проверяет домен из конверта письма (
MAIL FROM), а не видимыйFrom.DKIM — сервер отправителя подписывает письмо ключом домена, а ключ для проверки подписи лежит в DNS. Принимающий сервер берёт ключ из DNS и проверяет подпись.
DMARC — связывает обе проверки с видимым
From: проверка проходит, если домен изFromсовпадает с доменом, который прошёл SPF или DKIM. Именно это закрывает подменуFrom.
Все три проверки делает сервер, который принимает письмо, он ваш или вашего почтового провайдера, а не отправителя. Подменить их результат отправитель не может. Результаты проверки почтовый сервер записывает в заголовок Authentication-Results. Первым в нём идёт имя сервера, который проверял, — authserv-id. Но тут есть нюанс. Отправитель может вписать в письмо и свой заголовок Authentication-Results, с pass во всех проверках. Однако сервер получателя ставит свой заголовок поверх всех пришедших. Поэтому верить можно только верхнему заголовку, в котором стоит имя принимающего сервера. Это правило из RFC 8601, раздел 5, и так делает open-source IdP Veriqa.
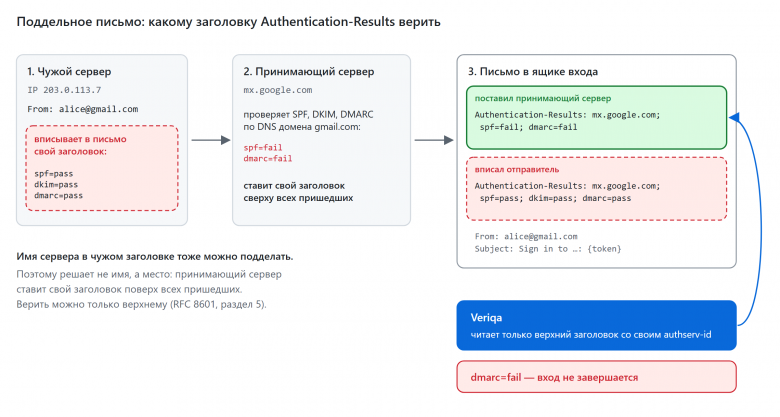
Настоящий и поддельный заголовок
Пользователь alice@gmail.com отправляет письмо входа на ящик в Google Workspace. Верхний заголовок письма в этом ящике:
Authentication-Results: mx.google.com;
       dkim=pass header.i=@gmail.com header.s=20230601 header.b=Kx3vQ9aZ;
       spf=pass (google.com: domain of alice@gmail.com designates 209.85.220.41 as permitted sender) smtp.mailfrom=alice@gmail.com;
       dmarc=pass (p=NONE sp=QUARANTINE dis=NONE) header.from=gmail.com
Теперь письмо отправил кто-то другой, со своего сервера, с From: alice@gmail.com, и вписал в него «готовый» результат проверки. Сервер ящика добавил свой заголовок сверху:
Authentication-Results: mx.google.com;
       spf=fail (google.com: domain of alice@gmail.com does not designate 203.0.113.7 as permitted sender) smtp.mailfrom=alice@gmail.com;
       dmarc=fail (p=NONE sp=QUARANTINE dis=NONE) header.from=gmail.com
Authentication-Results: mx.google.com;
       spf=pass smtp.mailfrom=alice@gmail.com;
       dkim=pass header.i=@gmail.com;
       dmarc=pass header.from=gmail.com
Верхний заголовок настоящий, нижний вписал отправитель. Veriqa читает верхний: dmarc=fail, вход не завершается. Значения подписи и IP-адреса здесь для примера.
Важен результат проверки, а не политика домена отправителя. У gmail.com политика DMARC p=none, но это не значит, что подделка пройдёт. Проверка всё равно вернёт dmarc=fail, и вход не завершится. По умолчанию Veriqa требует dmarc=pass. Есть и политики слабее — для закрытых сред, где это оправдано.
Политики проверки отправителя в Veriqa
|
Что проверяет |
|---|---|
|
по умолчанию: DMARC прошёл, домен |
|
слабее: прошёл SPF или DKIM, совпадение с |
|
только домены из |
Как принимать письма: вебхук или IMAP
Письмо пользователя нужно как-то получить. Способа два: провайдер входящей почты присылает его на вебхук или приложение само читает обычный ящик по IMAP. Мы в Veriqa реализовали оба способа.
IMAP проще всего для старта: нужны только ящик и пароль приложения. Публичный адрес сервера и провайдер входящей почты не нужны. Ящик лучше завести отдельный и помечать обработанные письма прочитанными. Для вебхука лучше задать свой формат JSON. Зачем? Провайдеры входящей почты разные — Mailgun, Postmark, SendGrid и у каждого свой формат. Чтобы не писать вебхук под каждого, делаем один формат и небольшой пересыльщик, который переложит в него письмо от любого провайдера. Если убрать код и ссылку из сценариев и оставить только письмо в один тап, то SMTP-сервер вам не нужен, так как письмо в один тап обходится без исходящей почты.
Как оба способа устроены в open-source IdP Veriqa:
Вебхук |
IMAP |
|
|---|---|---|
Как письмо попадает в Veriqa |
провайдер входящей почты или пересыльщик шлёт |
Veriqa сама забирает непрочитанные письма из ящика |
Что нужно |
публичный адрес Veriqa, провайдер входящей почты, секрет |
ящик, пароль приложения или OAuth2 |
Задержка |
Без задержек |
до 10 секунд по умолчанию ( |
Откуда результат проверки |
поля |
верхний |
Чего не любит |
провайдера без своего формата в Veriqa |
ящик без |
Настройка: IMAP-ящик, только письмо в один тап
{
  "Veriqa": {
    "Channels": {
      "Email": {
        "Enabled": true,
        "InboundVerification": "outbound_fetch",
        "PublicBaseUrl": "https://auth.your-domain.com",
        "PullEnabled": false,
        "PushEnabled": true,
        "PreferredMode": "Push",
        "Inbound": {
          "Provider": "ImapPolling",
          "InboundAddress": "login@your-domain.com",
          "UsePlusAddressing": true,
          "VerificationPolicy": "DmarcAlignedPass",
          "Imap": {
            "Host": "imap.your-provider.com",
            "Port": 993,
            "Username": "login@your-domain.com",
            "AuthMode": "Password",
            "Password": "…",
            "Folder": "INBOX",
            "PollIntervalSeconds": 10,
            "AuthservId": "mx.your-provider.com"
          }
        }
      }
    }
  }
}
Пароль храните в секретах, а не в appsettings.json. AuthservId — имя из начала заголовка Authentication-Results в любом письме этого ящика. Настройка с вебхуком — в документации.
Две грабли, на которые мы наступили сами.
При прогоне тестов мы неожиданно столкнулись со следующими проблемами, которые решили.
Ящик без вердикта DMARC. Мы подключили ящик у хостинг-провайдера (это был Reg.ru), и вход не проходил. Его сервер не писал в Authentication-Results вердикт DMARC, и письмо не проходило проверку отправителя. Поэтому для таких ящиков мы добавили политику AllowListOnly со списком AllowedDomains. В этой политике Veriqa сверяет только домен в From, а отсеивать подделку остаётся почтовому серверу ящика. Это годится для закрытого круга доменов, но не для публичного входа.
Пересыльщик перед вебхуком. В режиме вебхука Veriqa верит полям spf, dkim и dmarc из JSON. Значит, вся проверка отправителя держится на пересыльщике. Наш первый пересыльщик на Cloudflare брал вердикт из любого заголовка Authentication-Results в письме и на проверке пропустил поддельные заголовки из раздела выше. Чтобы это исправить, мы применили такое же правило, что и для IMAP, стали брать только верхний заголовок, который поставил сервер. У Cloudflare это mx.cloudflare.net.
Атаки и ограничения
Взлом ящика одинаково опасен для всех трёх способов: кто владеет ящиком, тот и входит.
Подделку From закрывает проверка отправителя из раздела выше.
QR-фишинг. О нём я подробно писал в прошлой статье. У письма в один тап здесь своя слабость, и скажу о ней прямо. Вопрос «Да/Нет» задаёт окно входа, где вход начат. Если злоумышленник подсунул пользователю свой QR-код, а тот отправил письмо, вопрос увидит злоумышленник. Пользователю остаётся одно: тема и текст письма называют приложение, в которое он входит, и по ним можно заметить подмену. У кода и ссылки слабость того же рода: «продиктуйте код» и «перешлите письмо». Сканер почты письму в один тап не страшен: в письме, которое отправляет пользователь, нет ссылок.
Когда этот способ не подходит:
На телефоне пользователя нет почтового приложения с этим ящиком.
У почтового домена пользователя нет DMARC, или его письмо не проходит DMARC — например, из-за пересылки или своих релеев.
Письма принимает ящик Microsoft 365 через IMAP: его заголовок без
authserv-idне отличить от поддельного, нужен вебхук.
Что даёт Veriqa и как совмещать способы
Open-source Veriqa умеет все три способа, и код со ссылкой в ней сделаны с учётом проблем из начала статьи:
Открытие ссылки ничего не расходует: страница предлагает «Продолжить вход», и вход продвигает только эта кнопка.
Вопрос «Да/Нет» задаёт окно входа, где вход начат, а не страница ссылки, поэтому сканер почты до него не доходит.
Код из шести цифр, на него 5 попыток, новое письмо гасит прежний код.
В одном письме может быть ссылка, код или оба, засчитывается то, что сделано первым.
У каждого приложения свои тема и текст письма, а письмо приходит на языке пользователя.
Главное
Вашему сайту ничего из этого писать не нужно, он получает подтверждённый адрес почты по OpenID Connect, как от любого провайдера. А подключать и использовать open-source IdP Veriqa можно на любом стеке. Если у вас уже есть IAM, например Keycloak или Logto, Veriqa добавляется в него внешним провайдером — настройкой, без кода. Подробнее Документация
Все три способа можно включить на одной странице входа. Настройка PreferredMode решает, что предложить первым, а поле адреса под QR-кодом остаётся запасным путём. Если среди ваших пользователей много корпоративных, у которых шлюзы проверяют ссылки, выручит код.
Настройка: все три способа, первым — письмо в один тап
Без JavaScript поле кода на странице не появится, поэтому для них лучше «ссылка + код» в одном письме.
{
  "Veriqa": {
    "Channels": {
      "Email": {
        "PreferredMode": "Push",
        "PullEnabled": true,
        "PushEnabled": true,
        "PullMethods": ["MagicLink", "Code"]
      }
    }
  }
}
Попробовать
Все три способа включены в демо Helio — это поддержка вымышленной компании. Код и ссылку можно посмотреть ещё и в конструкторе демо.
Veriqa — open-source IdP на OpenID Connect (MPL-2.0) для любого стека. Подробности о почте — в документации.
При написании статьи я опирался на исследования, а также свой опыт работы, в котором были случаи с проблемами прихода ссылок или кодов от наших почтовых серверов. А сталкивались ли вы с таким и считаете ли интересным письмо в один тап?
Комментарии (58)

BigD
17.11.2026 16:29Рассчитано на международную аудиторию? В РФ вход по email по мнению юристов уже пару лет не очень соответствует требованиям закона. Это не ЕСИА, не вход с номером российского мобильного номера (SMS, и т.д.), и не VK/Yandex/Sber/xoxo ID.

erusovds Автор
17.11.2026 16:29Добрый день!
Спасибо за ваш вопрос!
Это open-source проект, может пользоваться любой. Ставите образ с докера и подключаете, как обычный OIDC-коннектор. Либо в .NET проекте через NuGet скачиваете и подключаете.
По поводу входа именно по почте. Как раз по google-почте войти можно, закон никак не препятствует. А вот по google-кнопке - вы правы для российских пользователей ее нужно скрывать.BigD
17.11.2026 16:29Да нельзя почту. Нельзя. Наши и другие юристы солидарны с тем анализом, что тут был приведен:
erusovds Автор
17.11.2026 16:29При разработке Open source Veriqa , благодаря статьям таких в хорошем смысле юристов и задумался, что нужно сразу же делать возможность: подставлять разные соглашения с пользователем под разные языки или регионы, менять состав каналов входа, в том числе можно и задавать разные маски почтовых доменов.
То есть в целом сам продукт в этом смысле для РФ рынка подходит очень даже, тем более он бесплатный.
Но по поводу почты гугл, лучше как говорится перестраховаться.

ikashapov
17.11.2026 16:29По статистике DKIM глобально внедрен менее чем на четверти почтовых доменов, а в .ru менее 9%:
https://dmarcguard.io/research/email-authentication/
И это еще не разбираясь как оно настроено.erusovds Автор
17.11.2026 16:29Согласен. Сами при тестировании столкнулись.
Поэтому предусмотрели режим, когда доверяем защите почтового сервера, на котором организован прием входящих писем.

vdudouyt
17.11.2026 16:29Письмо может не дойти или прийти через десять минут, и причины могут быть разными: спам, greylisting, репутация вашего домена.
Еще один вариант по моему опыту - наличие ссылки в письме для входа в аккаунт по ссылке.
А жалобы на то, что ссылка уже кликнута, хотя лично жалующийся по ней абсолютно точно еще не кликал, одно время с @outlook.com достаточно массово приходили.

alexxisr
17.11.2026 16:29что-то я не понял процесс - я беру в руки мобильник, открываю приложение, оно мне показывает qr-код. Где мне на этом этапе зеркало взять, чтоб отсканировать его?

Mingun
17.11.2026 16:29Про мобильник с статье отдельно было упомянуто, что там кнопка, которая сразу кидает в почтовую программу, а не QR.
erusovds Автор
17.11.2026 16:29@Mingun спасибо вам за подсказку коллеге!
@alexxisr , вы можете сами попробовать как это выглядит.
откройте https://helio.veriqa.app/ на десктопе и нажмите войти
и потом тот же сайт на мобилке и тоже нажмите войти
Буду признателен, если у вас получится войти и дать обратную связь

xenon
17.11.2026 16:29"Поругаю" (покритикую) со своей стороны. (Я скептичен к технологии, но мне нравится, что вы пробуете новое и иногда из этого что-то может получиться. Критикую технологию, как я ее понял (может быть что-то недопонял), но не разработчиков).
Первое, что мне фундаментально не нравится: Вы "переиграли" важность/риск подделки отправителя, это не очень хорошо. Примерно как если у человека есть мессенджер и он знал всегда (и жил сообразно этим знаниям), что если мессенджер угонят - он потеряет только переписку и коллекцию дикпиков (не так уж и страшно), а потом кто-то по ходу поменял правила игры, и теперь через его мессенджер Макс (условное имя), можно и алкоголь купить без верификации и квартиру продать и в армию записаться. А как админ, который настроил дохрена почтовых доменов, я скажу что меня риск, что кто-то отправит письмо с нашим адресом отправителя всегда волновал вот почти в последнюю очередь. (и потому что "да кому мы нужны" и потому что "ну и что"). И считаю, что я прав в обоих факторах. Но вы оба фактора поменяли, а миллион почтовых доменов в мире - не поменяли.
Второе (связанное с первым): Защита от спуфинга отправителя - тема не самая простая, домохозяйка уж точно не разберется. Вы предлагаете пользователю (той самой домохозяйке) положиться на то, что у gmail (или у сайта ее института, или ее работы в парикмахерской у которой есть почтовый домен) все в порядке с почтовой аутентификацией. Например, что ключи от DKIM не лежат на вебсайте в каталоге /tmp/ или /secret/, что в SPF нет адреса VPSки, которая давно не используется, но теперь этот IP достался другому, или что в SPF нет серверов sendgrid или другой почтовой службы. Можно разные придумать сценарии атаки и защиты, но главное - вы не можете обещать пользователю какой-то определенный уровень надежности этой аутентификации. Если ее почта на гугле-яндексе, наверное у них с SPF/DKIM все в порядке. А если на домене который делал фрилансер 10 лет назад за 100 баксов - то не в порядке.
Третье (очень спорное): У нас (корп. сфера) такая позиция - мы требуем 2FA. И следовательно, мы не можем дозволять вход через гугл, потому что мы не можем никак надежно узнать, что пользователь на гугле использует 2FA. (Возможно у него на ящике пароль - дата рождения).
Почему третье спорное - я считаю, что пользователь (если он от своего имени работает, ну вот как мой акк на хабре) - сам должен иметь возможность отвечать за свою безопасность и сам оценивать риски. Но с другой стороны, корпоративная сфера совсем другая. Я бы не хотел, например, доверять деньги банку, где суперадмин или главный специалист по фин. безопасности может войти через gmail с паролем по дате рождения и без 2fa.erusovds Автор
17.11.2026 16:29Спасибо за очень развернутое мнение!
С первым вашим пунктом почти согласен. Ключом к учеткам почта стала ну уж очень давно и повсеместно. Восстановление пароля по ссылке есть почти везде, а кто читает ящик, тот входит. Но вы правы в главном. Слабый SPF у домена начинает стоить безопаснсоти учеток.Поэтому решать это не домохозяйке, а владельцу сайта.
В open source Veriqa, который я делаю, для этого есть многое:
- письмо в один тап по умолчанию выключено, включена только ссылка или код по почте
- включив его, можно оставить строгую проверку DMARC или ограничить домены отправителей списком, например крупными почтовыми сервисами.А домен, который фрилансер сделал 10 лет назад,
ненадежен для любого входа по почте. Перекупят просроченный домен, получат и коды, и ссылки для сброса пароля - и такие атаки довольно часто сейчас происходят.
С третьим пунктом согласен полностью. Любой вход по почте доверяет защите ящика, и для админа банка это не тот инструмент. Там свой IdP и обязательный второй фактор. Статья про публичные сайты, где сегодня и так входят по коду или ссылке.Если интересно посмотреть вживую — вот демо: https://helio.veriqa.app

MikFoxi
17.11.2026 16:29брошенные домены это вообще проблема сложная и глобальная, не только в плане почт, но и сайтов зависящих от этих доменов, когда после перехвата на них начинает грузится вирусня.
MikFoxi
17.11.2026 16:29для просто сайта - логин (емейл) + пароль по стандартному. это вечная классика. если на сайте что-то сверхважное, то двухфакторная по желанию пользователя, чтоб еще в смс, мессенджере или гугл аутентификаторе подтвердить важные действия.
erusovds Автор
17.11.2026 16:29Спасибо за ваш комментарий и мнение!
Классика работает, тут как говорится спору нет. Но у входа по паролю почти всегда есть второй вход, типа "забыли пароль?" со ссылкой на почту. Значит, взломщику хватает либо пароля, либо почты. Уберите пароль, останется только почта. Тогда как минимум учектка защищена не хуже, а одна дыра исчезла в виде пароля и его утечки.Пароль - это очень большая дыра. Люди повторяют пароли, сохраняют и так далее. Нет пароля, нечего подбирать и нечему утечь с вашей стороны.
Второй фактор - тут как говорится спору нет. Он нужен почти всегда. Я в статье писал именно про вход до второго фактора.
В том решении, которое я пишу Open source Veriqa для владельцев сайта все просто. Это бесплатно и быстро настраивается, взамен сайт сразу получает много вариантов входа, один из которых вход по почте, где письмо в один тап еще и не нужно доставлять. Сайт по безопаснсоти по сравнению с паролем только выиграет.
Хотя пароль при этом можно и оставить, одно другому не мешает.MikFoxi
17.11.2026 16:29не на всех сайтах нужна паранойная авторизация. если это криптобиржа, банк и т.п. чтото важное - там есть двухфакторная авторизация, которая покрывает на 100% всю безопасность. Для сайтов средней важности - пароль мне придумал хром, он же его и запомнил. для рег на сайтах я уже очень много лет использую свой домен и емейлы вида habrcom@мойдомен , послать с такого ящика я почту не могу, но получать на него могу (и сразу вижу кто продал/потерял базу пользователей, если мне начинает от левых челов на него идти спам).
все что требуется от владельца сайта - хранить пароль в современно хэшированном виде и не допускать утечек базы, все, не создавайте людям проблем инновациями.erusovds Автор
17.11.2026 16:29У вас отличная схема.
Менеджер паролей, отдельный адрес под каждый сайт, свой домен.
Жаль, что так основательно мало кто делает.
Вы и сами пишите, что большинству хватает автопароль от гугла, залогинились и все, потом забыли. Я примерно про то же и пишу.
Только без пароля и без ввода данных. 4 тапа и ни одной клавиши для пользователя.
Вы правы и в том, что с адресов только для приема письмо в один тап не отправить. Поэтому способов и три — код и ссылка работают с любым ящиком, куда приходят письма, в том числе с вашим. Да и пароль никто не отменяет. В том то и дело, что это ещё один вариант, а не замена.
Добавить на сайт минуты, не часы, а плюсы очевидны, как для сайта, так и для пользователя.
И спасибо за критику, она помогает!
inkelyad
17.11.2026 16:29В том то и дело, что плюсы совершенно не очевидны. И работать будет только при довольно большом количестве условий, накладываемых на почтовый сервер. Что еще и в любой момент сломаться может каким-нибудь образом с разной степени (не) заметности.
Вот честное слово: если бы оно было хоть сколько-то адекватно - у того же Гугла давно бы уже в качестве одного из предлагаемых вариантов. Но у них, вроде, нет.erusovds Автор
17.11.2026 16:29Спасибо за ваше мнение!
Условий то не так много, а по сути одно. Письмо должно пройти DMARC. И для почтового сервера так или иначе это полезно, независимо от того есть на нем вход через почту или нет.
Спасибо за активное участие в обсуждении статьи!
Наша команда будет вам благодарна, если попробуете сами, потратите всего минуту или даже меньше на демо https://helio.veriqa.app. А потом напишите сюда или в ЛС, что не понравилось или где споткнулись.
Такая обратная связь для нашей команды самая полезная !!

cmyser
17.11.2026 16:29что логин с паролем что почта это устаревшие методы
мы используем у себя приватные ключи - зашел и мгновенно сразу же зарегистрирован
вот пример такого приложения https://b-on-g.github.io/gramerusovds Автор
17.11.2026 16:29Спасибо, посмотрел, интересный сайт!
Хорошо, что есть те, кто пробует какие-то новые подходы :)
Буду благодарен, если и вас получится попробовать https://helio.veriqa.app и дать может быть обратную связь.
По вашему сайту.
Я правильно понимаю, что я должен иметь некий файл-ключ всегда при себе, чтобы входить. Например, с телефона и десктопа под собой?
А если этот ключ у меня потерялся или не дай бог украли файл. То как?
Или возможно я не так понимаю процесс, как у вас это устроено? Может есть какая-то более подробная информация, чтобы не задавать вопросов :) Скиньте будет интересно.
Так как у вас этот файл-ключ предлагается в виде QR-кода, то есть BCP 247, там много полезного, возможно вы уже тоже смотрели. Я сам проходил по пунктам BCP 247 и после этого некоторые вещи переосмыслил. Мне это оказалось полезным.cmyser
17.11.2026 16:29Я правильно понимаю, что я должен иметь некий файл-ключ всегда при себе, чтобы входить. Например, с телефона и десктопа под собой?
ну не совсем
первый раз он генерируется при входе, что бы на телефоне войти нужно его передать с пк. он в браузере живет, файл это просто форма хранения
если украли то новый акк завести нужно. как и везде
данные компроментируются мгновенно при потере пароля
при этом конечно нужно реализовать экспорт импорт данных для удобства
можно даже удалить всё своё перед экспортом
BCP 247 тут не подходит, в ку аре просто строка-секретный ключ зашита
появилась идея что то аля общего гугл аккаунта реализовать https://b-on-g.github.io/id/
что бы мультиаккаунтность поддерживать, при этом закрыть ключик доп барьерами защиты
защита от спама кстати у нас еще есть в виде POW proof of work что бы данные были приняты они должны начинаться с нескольких единиц или нулей. в общем cpu должен поработать что бы подпись такую создать
Сайт я попробовал, в целом норм из за впна там только не оч удобно через тг было входить
ссылка на меня в грам https://b-on-g.github.io/gram/#!invite=ExhZaYhA_CSKvhnzh/key=_3lA-8bP0muNQLDweqLLg2InBGPwZE-PZDbs2XhpXvY2xkKyKg6HbOnFGBMcKRMF2uqwgf23Uq5j4VjIxBnPzU
её конечно лучше не палить) но я палю т.к разработчик его ( как раз запросы на диалог защищены POW от спама )

select26
17.11.2026 16:29Не Понимаю к чему эти баталии и обсуждения?
В 2026 у всех уже есть ТОТР клиент. Добавить в него еще одну запись - дело минутное и всем хорошо уже знакомое.
Надёжность - выше всяких похвал. Что еще нужно?
Зачем изобретать что-то еще?
erusovds Автор
17.11.2026 16:29Спасибо за комментарий.
TOTP конечно отличная штука, но это второй фактор, а не вход. Чтобы добавить запись в аутентификатор, учетка должна быть, а значит нужен первый способ - пароль, почта, соцлогин и т.п. Новому посетителю сайта добавлять пока нечего.
Обычно еще в учетке оставляют канал восстановления - это обычно почта, а ее нужно подтвердить. Статья как раз об этом тоже. Код, ссылка или самому отправить письмо с токеном.
Вы пишите про 100% надёжность. Но к сожалению это не так.
TOTP не защищён от фишинга. Сайт-подделка принимает код и тут же передаёт его настоящему сайту, за 30 секунд успевает. От этого защищает passkey, а не TOTP.Так что я не предлагаю заменить TOTP.
Я предлагаю сделать удобным и безопасным первый шаг, который есть в любой схеме, в данной статье - это вход по почте. TOTP поверх него можно оставить.

Rubiorif
17.11.2026 16:29Если уж говорить о чем-то знакомом и надежном в 2026 году, тогда логичнее смотреть на passkey, который и от фишинга защищает на уровне домена, и привязан к облачной связке ключей в системе
erusovds Автор
17.11.2026 16:29passkey - я только за такой сценарий и наша команда рекомендует его в документации нашего Open source Veriqa .
но passkey не убирает необходимости той же почты.
вот тут в комментарии уже отвечал.
https://habr.com/ru/companies/veriqa/articles/1108892/comments/#comment_30648266
а passkey маст хэв - 100%
Rubiorif
17.11.2026 16:29Меня немного напрягает завязка на то, что кто-то вообще может управлять исходящей почтой ради входа на сайт. Многие сознательно пользуются алиасами только на прием писем, чтобы отсекать спам при утечке базы, или вообще держат одноразовую почту без исходящего SMTP. Для такой аудитории схема с ответным письмом сразу отпадает
erusovds Автор
17.11.2026 16:29Да, согласен. И статистика сайтов одноразовой почтой об этом говорит сама за себя.
Но тут как раз вопрос с другой стороны, не со стороны пользователя, который хочет просто получить что-то от сайта и не оставить ничего "взамен". А со стороны владельца сайта. Нужны ли ему условно пользователи с "одноразовыми" адресами? Или все-таки ему лучше пользователи со скорее реальным, чем нет - контактом.
TheRaven
Для типичного сайта нужен только логин, пароль, адрес почты. А вы тащите туда еще одну лишнюю сущность - мобильник с интернетом.
Плюс непонятно как регистрироваться с почтой, которая на мобилке не привязана. Типичный случай - гуглаккаунт в телефоне пользаками за почту вообще не воспринимается, их основной ящик где-нибудь на мылору\рамблере\яндексе уж как лет десять находится.
erusovds Автор
Большое спасибо за комментарий!
Справедливое замечание, хотя мобильник без интернета сейчас встретишь разве что в центре Москвы. Про пароль готов поспорить. От него в последнее время активно уходят, и вход по почте этому как раз способствует.
А вот про «мылору/рамблер/яндекс» — очень ценное замечание.
Перед тем как писать статью, я опрашивал знакомых. В основном не айтишников. Из 20 человек примерно у половины на телефоне по умолчанию корпоративная почта. У тех, кто на Android, почти у всех стоят приложения мыла или яндекса, и в этом сценарии они сработают. У владельцев Apple картина хуже.
Многие если регистрируются где-то им вообще по барабану какую почту использовать, какая подставится. Особенно в сценариях одно-разовой регистрации - это когда пользуемся сайтом один раз.
Используют личную почту на мобильных примерно 100% из тех 20-ти опрошенных.
TheRaven
Москвич? Например в Пензе сейчас можно мобильник и без голосовой связи встретить.
От пароля нет смысла уходить т.к. это простой, понятный и всем привычный механизм - получил при регистрации, тут же сохранил в браузере\любом парольном хранилище и не вспоминаешь про него годами.
А вход по ссылке\коду требует каждый раз как сессия сдохнет (а некоторые еще и умудряются специально время жизни токена урезать) лазить в почту за письмом. Лишние бесящие операции, по своему опыту с tripo3d знаю.
erusovds Автор
Нет, я из Сибири.
Тут с вами многие хакеры и программы крадущие пароли согласятся :)
Я не призываю заменять все способы на один. А просто говорю про еще один, который можно добавить через стандартный OIDC.
inkelyad
Passkey лучше :-) С ними сохранение 'в хранилище' сразу встроенное и ни о чем вспоминать не надо. Только использование немного непривычно, но это можно лечить.
erusovds Автор
Согласен! Пишу об этом в своей статье https://habr.com/ru/companies/veriqa/articles/1106300/.
Но для passkey нужен резервный способ и обычно это почта. Кроме того passkey можно завести только после того, как уже система получила ваше идентити.(не говорю про нативные от гугла)
inkelyad
Резервные способы не обязаны быть удобными, так что непонятно, какой смысл вот это все настраивать.
Это когда нужно уже к существующей учетке такой способ входа добавить. Но никто не мешает сразу passkey регистрировать, без всякого подтверждения, а все остальное спрашивать (если вообще спрашивать) потом.
erusovds Автор
Про регистрацию вы правы, тут я неточно сформулировал. passkey никто не запрещает создать сразу, без почты, но это будет анонимная запись.
И тогда два вопроса:
Если телефон потерян и утерян вход в Гугл или человек ушёл с iPhone на Android, то учетку нечем вернуть без резервного способа. Тем более вы сами пишете в ваших комментариях, что пользователи каждый раз заводят новый гугл.
Второй и главный вопрос вот в чем.
Большинству сайтов адрес почты равно нужен. Подтверждать его придётся, просто позже. Тогда опять встает вопрос как это сделать - код, ссылка или способ, который я предложил рассмотреть.
Про резервный способ. Он может быть неудобным, но защищённость учётки определяет самый слабый вход. Если восстановление идет через почту, взломщику хватит почты, а passkey он обойдёт. Выходит, почта в схеме есть в любом случае, и сделать вход через нее удобным имеет смысл, а еще более имеет смысл сделать этот вход и безопасным.
Вот про это собственно я и пишу.
Спасибо за ваши комментарии, вы поднимаете важные вопросы.
inkelyad
Берется другой, логинишься там в ту же учетку и Passkey-и приезжают. С переходом - не знаю. Скорее всего придется на всем сделать Cross Device вход при помощи старого устройства.
Ну и резервные способы - это не обязательно почта. Можно другим Passkey-ем с другого устройства (у них в рекомендациях явно записано, что нужно позволять иметь много ключиков на учетке, хотя некоторые сервисы так не делают). Можно одноразовыми кодами восстановления, можно через доверенное лицо подтверждать. И так далее.
Поправка - в большинстве случаев им хочется, чтобы долбить потом письмами.
Помним, что в эту почту ему еще попасть надо. Если в нее тоже иначе как по Passkey-ю зайти нельзя - то обойти их придется стараться.
Вообще, нет. Резервный вход в имеет смысл намеренно делать неудобно. Потому что 'удобно' - это означает, что и злодею удобно 'восстановить доступ' вместо меня.
Это да. Но в обсуждаемом случае я вашего аргумента в пользу 'пусть пользователь письмо посылает' не понял. Обычно считается, если злодей имеет возможность почту читать - то он посылать от той же учетки сможет.
inkelyad
Использовать корпоративную почту для левых сервисов - ну оно такое.. странная идея. Если же речь идет про вход прямо в корпоративные системы - то опять же способов масса придумана, что подразумевают конфигурацию учетки на телефоне и непонятно, чем через email лучше.
erusovds Автор
Корпоративная почта для левых сервисов - это как раз норма. В недружественных Slack, Notion, Jira и Figma и прочих - внешние сервисы, и в них входят именно с рабочей почтой, причём кодом из письма. Такие же есть и в нашей стране: Битрикс, продукты от Контура и т.п.
inkelyad
Это не в левые, а в те, что компания предоставила в качестве рабочих. Но и тут можно было бы более адекватной привязкой к корпоративной системе воспользоваться.
erusovds Автор
Согласен. Способы есть, я лишь предлагаю один из многих.
Очень частая история, по крайней мере в сфере логистики, когда у сотрудников компании есть доступы в личные кабинеты других компаний и там логин, это как раз обычно корпоративная почта и пароль.
Я пишу о способе, когда вместо пароля применяют одноразовые коды и ссылки.
И предлагаю на обсуждение третий, который мне лично кажется удобнее для самого пользователя. Поэтому и вынес на обсуждение и благодарен за обратную связь!
inkelyad
Да ладно мобильник. С этим можно смириться, потому что близко к истине. Тут тащат еще и почтовую программу на мобильнике. Сконфигурированную на учетку, которой пользуются.
Вот-вот.
Mingun
Собственно, зачем тут почта, вообще непонятно. Раз уж на стороне сервиса все равно будет сервер, принимающий что-то от клиентов, почему он не может просто принимать от них POST запрос?
erusovds Автор
А чем докажете, что ваш POST запрос, от такого-то идентити? Просто послать POST запрос недостаточно, нужно что-то приложить, чтобы сервер понял от кого запрос и еще мог как-то проверить, по сути реализовать что-то наподобие протокола OAuth.
inkelyad
Клиентским TLS сертификатом в телефоне, который по адресу в POST спросят.
erusovds Автор
Это хорошая идея, но сертификат кто-то должен выпустить и привязать к человеку. Чтобы выдать его владельцу Иван Иванов, сначала нужно проверить, что это Иван Иванов, то есть все равно нужен вход. Плюс на телефон клиентский сертификат обычный пользователь не поставит. На iPhone это профиль конфигурации, на Android предупреждения системы. В корпоративной среде с MDM - да, это рабочий вариант.
xenon
Зачем нужна тогда какая-то аутентификация? Сертификат сам по себе ее уже делает.
inkelyad
В общем, конечно, да.
Но загонять все под mTLS - видомо, слишком сложно. Во всяком случае этот способ как-то используется гораздо реже, чем мог бы. (Имеется в виду - из бразура). Поэтому можно поставить под него только домен авторизации auth.example.com, куда и давать ссылки для входа. А дальше как о обычно - сессионные куки и так далее.
Mingun
А почта чем подтверждает? Вот у вас свой почтовый сервер, вы с него шлете письмо… Чем докажете, что тот, кто нажал кнопку входа и тот, кто прислал письмо – один и тот же человек?
erusovds Автор
Добрый день!
Вы подняли глубокий вопрос, над которым бьются многие умы :)
Один и тот же человек, это доказать сложно и этого не доказывает ни один распространенный способ входа, ни код, ни пароль. В данном случае доказывается другое, что вход совершил владелец ящика или тот кто имеет возможность отправить почту и оно относится именно к этой попытке входа.
Связку с попыткой дает токен.
Пришло письмо с этим токеном, завершается вход именно в этом браузере, где вход открыт. что письмо отправлено из почта.ру, сервер проверяет по DKIM и DMARC.
Про свой почтовый сервер. Да, владелец почтового сервера может отправить письмо от любого адреса этого сервера. Но он может и прочитать код или ссылку из любого ящика этого сервера, так что с кодом или ссылкой картина та же.
Слабое место есть и оно общее для всех способов: можно подсунуть человеку чужой QR-код, как просят продиктовать код из СМС.
В статье я писал не про сам способ почта, как замена всему,
А про способ входа по почте, какие есть варианты входа именно по почте((а это очень распространенный сегодня способ) и какие есть слабые места у этого способа.
И как я предлагаю их решить в Open source Veriqa который мы пишем.
Буду благодарен если попробуете вход в демке и напишите мнение.
В демке ничего никуда не сохраняется, все только в памяти, никаких личных данных.
https://helio.veriqa.app
erusovds Автор
Спасибо за ваше мнение! Многие из опрошенных мной, как раз гугл-аккаунт используют для такой вот почты под одноразовые регистрации.
Особенно, если есть кнопка вход через гугл. Но здесь речь не о ней конечно.
inkelyad
Не путаем использование гугл-акаунта и почту(это широко распространено), а именно использование почтовой программы на телефоне чтобы это почту читать и писать. Использовать почту на телефоне - в принципе неудобно, там с интерфейсами проблема.
erusovds Автор
А какая проблема можете подсказать? Почтой на телефоне пользуются миллиарды человек - не верится, что до сих пор что-то неудобно.
Я тестировал на 5 телефонах с разными клиентами. Везде, почтовый клиент открывался сразу с заполненным письмо, оставалось только нажать кнопку отправить.
inkelyad
Смотри месседжеры. У них существенно другой интерфейс и на телефонах пользуются именно ими. Это не просто так.
А вы возьмите телефон, где этот почтовый клиент стоит (как у дефолтного андроида), но не разу не запускался, скажем. Или у кого гугловая учетка телефона - не та, что он в сервисе при регистрации указал. (Ну просто потому что человек забивает на учетку телефона и каждый раз при покупке телефона создает новую и получившееся имя даже не помнит)
erusovds Автор
Вы прямо в точку. Как раз я изначально делал open source для аутентификации через мессенжеры, если интересно, то https://veriqa.app или https://veriqa.app/docs там разные видео о таком входе, а можете и сами попробовать.
Rubiorif
Самое разумное оставлять классический вход с паролем в менеджере паролей или через passkey, а все эти трюки с почтой прятать под кнопку альтернативного входа. Чем меньше шагов с переключением между устройствами, тем выше конверсия на регистрации
erusovds Автор
Спасибо, я за почти такой же подход.
Обязательно альтернатива. Только без паролей. Например, первичный вход через что-то беспарольное и плюсом далее паски, если пользователи освоят паски, но они по признаниям того же майкрософт не особо это осваивают пока:(
По поводу конверсии, наша команда в первую очередь эту цель и преследовала.
Мы думаем так, но возможно, что и не совсем верно.
Чем меньше делать пользователю, тем выше конверсия.
Мы попытались сочетать в нашем open-source решении 3 момента: безопасность, удобство для разработчика, удобство для пользователя. Например, на нашем демо есть входы, как через почту, так и через мессенжеры.
Наша команда будет вам благодарна, если попробуете сами, потратите меньше минуты на демо https://helio.veriqa.app. А потом напишите сюда или в ЛС, что не понравилось или где споткнулись.
Такая обратная связь для нашей команды самая полезная !!