

Всем привет! Сегодня я хочу поделиться итогами небольшого исследования о том, как именно системы глубокого анализа трафика (DPI) выявляют и ограничивают работу личных или корпоративных туннелей.
В этой статье не популяризируется использование VPN, не рассматриваются конкретные сервисы и не даются инструкции по настройке. Мы разберем исключительно с технической точки зрения работу систем фильтрации. Это поможет лучше понять, как устроены современные фильтры, как проектировать подобные системы защиты и с какими рисками сталкивается легитимный шифрованный трафик.
Какие текущие новости на эту тему?
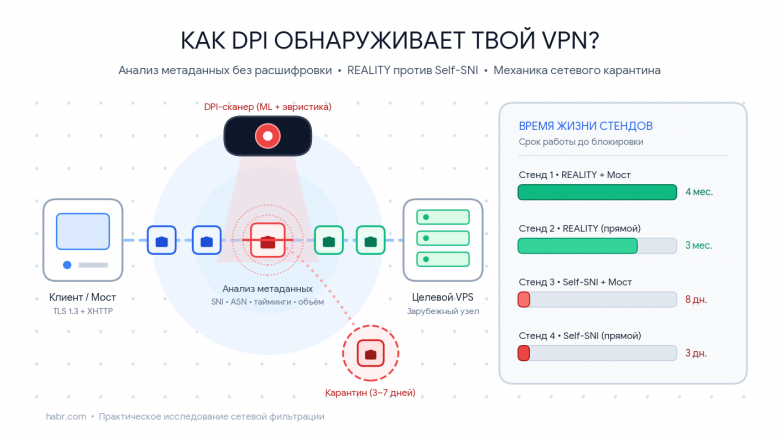
Впервые я написал статью на тему, связанную с VPN, почти полгода назад, и за это время успело поменяться многое… Сейчас всё чаще говорят про то, что в DPI внедрили модель на основе машинного обучения, способную определять среди зашифрованного трафика даже VLESS.
Намного чаще (некоторые даже приводят статистику, что серверы сейчас живут до 3 дней) начали блокировать личные и корпоративные VPN, построенные на различных механизмах и протоколах. Например, мой хостинг-провайдер очень страдает от того, что отлетает большое количество белых IP-адресов, и винит во всём этом REALITY, якобы именно из-за него DPI (например, активным зондированием) опознаёт плохих пользователей.
Он даже разослал сообщения, в которых настоятельно требует сменить связки с REALITY на Self-SNI. Насколько это лучше без практики оценить тяжело, так как REALITY скрывает наш трафик среди множества другого к популярному сайту, а Self-SNI делает тяжело отличимым VPN-трафик от реального трафика к собственному сайту или API, это же порождает ложноположительные срабатывания DPI на обращение к реальному API или сайту.
Чтобы разобраться подробнее, я проведу небольшое исследование, в ходе которого проверю 4 самодельных VPN. Моя цель — разобраться, как работают актуальные системы фильтрации для расширения кругозора, а не для обхода блокировок (если я увлекаюсь шифрованием — это не значит, что я собираюсь что-то взламывать).
Разберём наш учебный макет и определимся с тем, что хотим обнаружить
Чтобы выводы не строились на догадках, я собрал и проанализировал четыре разных стенда с разной сетевой топологией, способами маскировки и транспортами. Все серверы использовались исключительно для личных тестов, пользовался только я с разных устройств. Также вы сами можете провести эксперимент и поделиться результатами в комментариях, чтобы дополнить мою выборку.
Параметр |
Стенд 1 |
Стенд 2 |
Стенд 3 |
Стенд 4 |
Топология |
С промежуточным сервером |
Прямое подключение к VPN-серверу |
С промежуточным сервером |
Прямое подключение к VPN-серверу |
Протокол туннелирования |
VLESS |
VLESS |
VLESS |
VLESS |
Маскировка и шифрование |
REALITY |
REALITY |
Self-SNI TLS(свой домен и сертификат) |
Self-SNI TLS |
Транспорт |
XHTTP |
XHTTP |
XHTTP и GRPC (для IOS) |
XHTTP |
Результат |
Жил 4 месяца, пока я сам его не выключил в начале ноября |
Попал под ограничения через 3 месяца, в конце октября |
Попал под ограничения спустя 8 дней, 16 ноября |
Попал под ограничения спустя 3 дня, 10 ноября |
У каждого стенда есть базовые параметры: протокол туннелирования и транспорт (в основном VLESS поверх XHTTP). Я менял всего два параметра — это топология (подключение напрямую или через промежуточный сервер в РФ) и способ маскировки (REALITY против Self-SNI).
При этом промежуточный VPS в этой схеме выполняет такую роль: для систем фильтрации на магистралях трафик между российским и зарубежным VPS может выглядеть как две части одного распределённого сайта или приложения, которые просто дёргают свои API.
Попытаемся найти ответ на девять конкретных вопросов о том, как именно работают блокировки:
Промежуточный сервер спасает от обнаружения?
REALITY или Self-SNI маскирует лучше?
Блокируют точечно или сразу подсеть?
Блокировка остаётся навсегда или временная?
Системы фильтрации используют активное зондирование?
Есть ли связь между скоростью обнаружения туннеля и интенсивностью и общим объёмом трафика?
Если заходить с включенным VPN в российские приложения, то это приводит к блокировке?
Зависит ли блокировка от репутации хостера (ASN)?
Умеет ли DPI определять VLESS без расшифровки пакетов?
Я дам ответы, опираясь на мою практику, но они могут немного отличатся у вас.
Что показала практика?
Давайте теперь попробуем дать ответы на эти вопросы.
Промежуточный сервер спасает от обнаружения?
Серверы, которые использовали промежуточный сервер прожили в разы дольше, чем серверы без (смотрите таблицу). Однако, эта разница может быть связана и с другими факторами, так как стенд номер 2 прожил тоже достаточно долго.
REALITY или Self-SNI маскирует лучше?
Рекомендация моего хостинг-провайдера срочно переходить с REALITY на Self-SNI на практике не подтвердилась — получилось ровно наоборот. Стенды на REALITY жили месяцами (3–4 месяца), а серверы на Self-SNI блокировали за считанные дни (3 и 8 дней). Спрятать свой трафик на фоне крупного популярного ресурса оказалось намного надёжнее, чем пытаться выдавать одиночный VPS за легитимный приватный API со своим доменом.
Блокируют точечно или сразу подсеть?
Здесь дать ответ тяжело, так как произошли следующие странности:
как только заблокировали стенд номер 3 ping до соседей по подсети не шёл, однако спустя сутки у них он появился и потом вновь пропал;
аналогично и у моего сервера ping появлялся и исчезал, однако ssh и http запросы не шли;
спустя пару дней после блокировки стенда номер 4 я обнаружил IP соседа по подсети в публичных списках заблокированных IP, также спустя неделю полностью был разблокирован мой IP-адрес;
Таким образом, в случае со стендом номер 4 налицо блокировка подсети, с последующей разблокировкой адресов, которые попали под блокировку случайно. Стенд номер 3 показывает наоборот, что заблокировали скорее всего именно мой адрес.
Я бы сказал, что системы DPI используют оба этих метода, либо соседей стенда номер 3 разблокировали намного быстрее, чем разблокировали стенд номер 4 из-за соседа.
Блокировка остаётся навсегда или временная?
Если не идёт ping к вашему серверу, то рекомендую не менять сразу IP или покупать новый сервер, а подождать 5-7 дней. Адрес разбанят с большой вероятностью, если вас заблокировали из-за ваших соседей.
Также в случае со стендом номер 3 у меня спустя пару дней заработали ping и подключение по сокету. Таким образом, скорее всего, есть некий карантин. Ваш адрес заносят в список заблокированных (на 3-7 дней), а если за это время аномалий больше не выявлялось, то его разблокируют.
Но если вы попадётесь повторно, то, скорее всего, уже будет перманентный бан, как у меня со стендом номер 3. Я после временной разблокировки пытался отправлять VLESS пакеты. Поэтому если вам дорог VPS, то после блокировки выключите ядро VPN-сервера, больше не используйте этот сервер как VPN и просто ждите.
Системы фильтрации используют активное зондирование?
Явных следов массового или агрессивного зондирования я не нашёл, но в логах бэкенда стенда 3 обнаружилась одна любопытная деталь. В логах обратного прокси Caddy (который работает в режиме сети host и фиксирует ошибки TLS, но лучше бы я сразу фиксировал всё) не оказалось ни одного постороннего IP-адреса или попытки постучаться напрямую по IP без SNI. Однако в логах FastAPI я заметил интересную разницу в запросах к корню сайта (/):
Все мои собственные заходы с браузера шли парами: GET /, а сразу следом — GET /favicon.ico.
Но среди них затесался один одиночный запрос GET / без последующего обращения к favicon.ico — так мог стучаться консольный curl или автоматический сканер.
Поскольку в Caddyfile я забыл включить access.log, а FastAPI видит только локальный IP Docker-моста (172.18.0.1), узнать адрес отправителя уже не выйдет. Вполне возможно, что это и был тот самый разовый бот-зондировщик, который пришёл с правильным SNI проверить, живой ли сайт висит на домене.
Есть ли связь между скоростью обнаружения туннеля и интенсивностью и общим объёмом трафика?
Вот такой обьём трафика был пройден через VPN-сервер до его остановки/блокировки:
Параметр |
Стенд 1 |
Стенд 2 |
Стенд 3 |
Стенд 4 |
Общий обьём |
117 гб |
700 гб |
0.3 гб на XHTTP и 22.5 гб на GRPC |
15 гб |
Количество дней |
120 дней (был остановлен мной) |
90 дней |
8 дней |
3 дня |
Самый живучий стенд 1 пропускал через себя всего 1 гб в сутки, стенд 2 — 7.8 гб в сутки, стенд 3 — 2.85 гб в сутки, стенд 4 — 5 гб в сутки. Таким образом, можно сделать вывод, что чем меньше трафика проходит за сутки через сервер, тем сложнее он обнаруживается.
Если заходить с включенным VPN в российские приложения, то это приводит к блокировке?
Я на всех стендах пару раз в день заходил в ВК, Озон, ТБанк. При моём небольшом количестве трафике зависимости я не заметил, но всё равно лучше делать раздельное туннелирование.
Зависит ли блокировка от репутации хостера (ASN)?
Все 4 стенда хостились у одного провайдера, но в разных подсетях. Так как даже после блокировки 2 и 4 стенда, стенд номер 1 не был заблокирован, то я связи на практике не заметил.
Умеет ли DPI определять VLESS без расшифровки пакетов?
Расшифровывать трафик TLS 1.3 системы фильтрации не умеют — криптография здесь остаётся надёжной. Однако по итогам эксперимента видно, что для обнаружения туннеля расшифровка и не нужна: современные фильтры на базе эвристики и машинного обучения (ML) вычисляют VLESS по косвенным метаданным. К ним относятся несоответствие между открытым SNI и IP-адресом хостера, а также скорость отдачи сертификата (в случае REALITY DPI может попытаться завершить TLS-рукопожатие, которое мы без приватного ключа сайта-донора не завершим, так как не сможем подписать сворованный сертификат), уникальность личного домена без массовой аудитории (в случае Self-SNI), асимметрия входящего и исходящего потока, длительность сессий и статистическое распределение размеров пакетов.
На основе моих тестов и того, как вели себя четыре стенда, можно выделить четыре главных уровня, по которым фильтр определяет туннель:
Конфликт метаданных на этапе рукопожатия
В стандартном TLS 1.3 поле SNI передаётся открытым текстом в самом первом пакете ClientHello. В случае с REALITY возникает противоречие: клиент якобы стучится на условный apple.com или microsoft.com, но пакеты прилетают на IP-адрес бюджетного европейского VPS-хостера, который никак не связан с автономными системами (ASN) этих компаний, отдаёт сертификат иногда устаревший и не имеет приватного ключа. В случае с Self-SNI противоречия нет, но срабатывает обратный эффект: система видит домен на который с нулевой репутацией внезапно начинает литься постоянный трафик, не похожий на общение с сайтом.Статистика длин пакетов и временных интервалов
Даже если содержимое зашифровано, ML-модель видит «скелет» соединения: размер каждого пакета в байтах и паузы между ними (inter-arrival time). Когда внутри внешнего TLS-туннеля пользователь открывает обычные HTTPS-сайты, возникает эффект «TLS внутри TLS» — характерные всплески размеров пакетов при внутренних рукопожатиях. Современные транспорты вроде XHTTP (за счёт рандомизации паддингов) умеют неплохо сглаживать этот рисунок. А вот мультиплексирование gRPC поверх HTTP/2 (на которое пришёлся основной объём трафика Стенда №3) имеет более строгую и предсказуемую структуру фреймов, из-за чего алгоритмы должны были распозновать его заметно быстрее, но на практике отличие от стенда 4 невелико.Асимметрия потока и длительные сессии.
Обычный веб-сёрфинг — это десятки коротких параллельных запросов к разным серверам с паузами на чтение страницы. Межсерверный API-обмен обычно имеет предсказуемую периодичность и сопоставимый размер запросов и ответов. Туннель же выглядит для анализатора как одна длительная сессия на один конкретный IP-адрес, где входящий трафик стабильно превышает исходящий в 10–20 раз (типичный паттерн просмотра видео или скачивания файлов).Поведенческая проверка через карантин
Как показал опыт со Стендом №3, система не всегда блокирует мгновенно. Если пассивные метрики вызывают подозрение, фильтр применяет динамический сценарий: временно блокирует IP на 3-7 дней и смотрит на реакцию. Легитимный сервис при недоступности узла либо переключается на резерв, либо снижает активность.
Конец исследования
Надеюсь, эти замеры помогут вам лучше понимать механику работы современных сетевых фильтров и точнее диагностировать сетевые аномалии. Буду рад почитать в комментариях о вашем опыте: сколько в среднем живут ваши тестовые стенды, сталкивались ли вы с «амнистией» после недельного карантина и какие гипотезы подтвердились на вашей практике!
0ka
А теперь сделайте разделенные айпи вход/выход и скорее всего вам ничего не забанят. (Два айпи на евро впс, первый для выхода в инет, второй для входящих подключений, без ру впс)
А по статье: как же она далека от научной... Большинство содержания - просто предположения, по моему мнению далёкие от реальности
PXI Автор
Я и не писал нигде, что она научная, я написал, что это лишь мой опыт
И два айпи ничем не помогут, для dpi хватит одного для подключений, чтоб опознать туннель
0ka
"Проверять не буду но мнение выскажу"
Я делал свои тесты и скажу обратное
PXI Автор
Какие конкретно, опишите их как я в этой статье. Потому что покупать и вешать отдельный белый айпи ради теста сейчас не имею возможности
0ka
Был впс с одним айпи адресом, его забанили и я купил другой впс уже с двумя айпи адресами, для подключений использовал только второй айпи. В итоге забанили только первый айпи (для выхода в инет) через 24 часа после начала использования, сменил его - опять забанили через пару дней, входной (второй) айпи был один и до сих пор жив
PXI Автор
Но выходит вам всё равно надо переодически менять один из адресов?
0ka
Зачем? Ну у меня перестали открываться некоторые ру сайты на впс, напр. web.coudshop.ru, но зачем менять айпи если можно добавить ру сайты в исключения на клиенте и забить на блок айпи?
PXI Автор
И не подумайте, что я как-то на вас давлю. Мне правда интересно и я хотел бы, чтобы вы поделились своим опытом, думаю, другим тоже было бы полезно
ArPi
Ну у меня, например, рабочий сервис держит в себе цепочку и итоговый трафик размазывается среди трафика растдеск, mesh central, zabbix, nextcloud и прочего. Т.е. схема такая: рабочий сервер RU <-> рабочий сервер RU в другом дц <-> рабочий сервер неRU IP1 <-> этот же сервер IP.
При этом IP1 нигде не светится. Для провайдера моё соединение идёт с RU ДЦ, для этого RU ДЦ соединение идёт с другим RU ДЦ, поэтому сопоставить меня с выходной нодой весьма проблематично для mitm.
TLS терминируется на неRU. Оба RU просто пересылают байты туда-сюда.
OvaTar
При этом IP1 нигде не светитсяКак же не светится, если к нему ходит "рабочий сервер RU в другом дц", а RU дц тоже обложены пусть и не такими лютыми по правилам, но тоже ТСПУ, для которых это тоже некое тунелеподобное соединение? Вероятно я чего-то не понял.
ArPi
Нигде - в смысле для приложений на устройстве пользователя и провайдера последней мили. А ДЦ разумеется обложены тспу, но главная идея в том, что у ядра тспу не получится вот так просто объединить все эти туннели в цепочку. А к соединению точка-точка в забугорье на данный момент достаточно лояльны, т.к. это вполне может быть просто геораспределенный сервис.
NeoCode2
В смысле? Первый айпи для выхода европейской vps-ки в инет, а второй для канала связи с вами ? А в чем здесь смысл? Или я что-то не понимаю)))
PXI Автор
Я пока тоже не особо понял, надеюсь автор объяснит подробнее
ArPi
Я не автор, но см. ниже.
ArPi
Смысл в том, что входной IP не будет виден условному максу у вас на телефоне, только выходной. И если утечет выходной и отлетит в бан, то всё продолжит работать как ни в чем ни бывало, потому что подключаетесь вы к серверу по другому IP. Крайне желательно чтобы они не были в одной подсети, но это очень легко устроить как оказалось.
PXI Автор
Теперь стало ясно, но мне кажется проще будет использовать раздельное туннелирование и на впн сервер пускать только иностранный трафик. Это будет проще и дешевле, чем принимать запросы на один айпи, а обращаться к ресурсам впн сервер будет через второй
ArPi
Проще, только не работает: потому что любая утечка и айпишник в бан. Достаточно разок случайно выпустить какое-нибудь ру-приложение через vpn и готово.
PXI Автор
Просто лично я со своим стендом первым спокойно пользовался приложениями российскими и его не забанили за 4 месяца даже
ArPi
Бывает и такое. Но зачем давать им шанс?
trinxery
Не хочу говорить за всю сеть, но вот уже полтора года я (и ещё пара человек) сижу на своём VPN на VPS, и айпи был забанен только один раз (когда я, не подумав, поднял Тор-ноду), но уже больше года я айпи не менял, только раз в несколько месяцев приходится менять алгоритмы. Думаю, за это время я успел случайно позаходить из под VPN на самые разные российские сайты, так что не всё так однозначно.
ArPi
Разумеется шанс не 100%. Но как показывает моя практика, чем больше устройств обслуживает сервис - тем больше шанс отлететь.
PXI Автор
Я предполагаю, что у вас VLESS+XHTTP+REALITY и вы просто переодически меняете ids и ключи? Или какая у вас связка, если не секрет
trinxery
VLESS+REALITY (xtls-rprx-vision), да, `“fingerprint”: “chrome”`, на порту 8443 (да, банально). До недавних пор была hysteria2-salamander-TLS на 443; домен и сертификат в обоих случаях самые настоящие, потому что это мой домен и есть. Висит заглушка nginx. Честно говоря, не вникаю в настройку, а в последнее время и отдаю на откуп агентам. Когда-то был просто 3x-ui, но в один день я сдуру решил его обновить, после чего оказалось, что оттуда убрали поддержку uTP что-ли, чем я оказался очень-очень недоволен, и решил поручить дело агентам, пусть подбирают за меня.
ArPi
У меня некоторые провайдеры блочат фингерпринт хрома. А вот другие - работают.
NeoCode2
У меня нет макса в телефоне, ни условного ни настоящего) Но дело не в этом. Получается, что клиент делает запросы к vps-ке с одного ip, а она каким-то образом отвечает клиенту (буквально присылает пакеты с запакованным контентом) с другого? Не силен в tcp/ip, но что-то сомнительно что вот такое возможно, ведь смысл tcp в интерактивном обмене между двумя адресами, всякие там подтверждения и т.п.
PXI Автор
Не не, вы не так поняли, он имеет ввиду ваш зашифрованный пакет например с GET на google.com идет на первый сетевой интерфейс, впн сервер отправляет запрос к Гуглу через второй, Гугл ему отвечает на этот же второй интерфейс и впн сервер отдает вам данные через первый интерфейс
ArPi
Нет, не так. Вы подключаетесь к VPS к одному интерфейсу eth0 (ip1), а vps от вашего имени ходит по ресурсам с другого интерфейса eth1 (ip2) между этими интерфейсами собственно маршрутизация тем или иным образом ¯\_(ツ)_/¯
Vindicar
Нет. Клент делает запрос на первый IP VPS-ки, и получает ответы с него же. VPS-ка делает запросы к сайтам со второго IP. Если злонамеренный клиент (например, стучащее приложение на телефоне) делает запрос на свой сервер, чтобы узнать IP адрес VPS-ки - оно узнает второй IP, но не первый. Второй IP может улететь в блок в РФ, но это не помешает ему работать с мировой сетью. А если первый IP не в блоке, то клиент по прежнему может общаться с VPS, и цепочка продолжает работать.
PXI Автор
Всё верно, единственная проблема, что это по сути только и спасает от таких вот приложений и сайтов. Но в целом всё равно определить, что это туннель можно
digitalsimulator
Хотелось бы ответ чуть поподробнее, для не самых смышленых. Вот вы арендовали VPS где-то в Европе. И купили для него два IP-адреса. Когда вы хотите получить доступ к чему-то запретному запрос заходит на один IP (входной), а выходит через другой (выходной) и далее на определенный веб-сайт. А внутри VPS переключение с одного IP на другой с помощью какого механизма происходит?
И еще пара вопросов. Если весь пользовательский трафик ходит на какой-то IP некоторого хостера в Европе, то для ТСПУ это однозначно признак использования прокси. Значит трафик нужно разделять еще на локальной системе - часть на VPS, часть напрямую. У вас как это организовано?
ArPi
Маршрутизация тем или иным образом. Xray штатно умеет таким образом рулить между inboundами и outboundами.
С вашего позволения сошлюсь на уже имеющийся комментарий по этому вопросу: https://habr.com/ru/articles/1109052/#comment_30655238
Ну а на конечном устройстве - раздельное туннелирование разумеется.
0ka
по поводу роутинга лучше спросить нейронку, у разных хостеров по разному
JBFW
ну почему же не научное - обычное исследование "черного ящика", который предположительно находится "где-то там" и "что-то делает".
Другой вопрос что ящиков может быть несколько, и работают они рандомно...