

Каждый год команда Incident Response Positive Technologies (PT ESC IR) подводит итоги расследования инцидентов и ретроспективного анализа: кто пострадавшая сторона, как проникали в сеть злоумышленники и что успели натворить до того, как их заметили. В этот раз в выборке больше 140 проектов за период с IV квартала 2025-го по III квартал 2026 года. Ниже — то, что важно инженерам и безопасникам: что изменилось за год, какие кейсы стоит запомнить, кто стал жертвой и как хакеры заходили в сеть компаний.
Из главного:
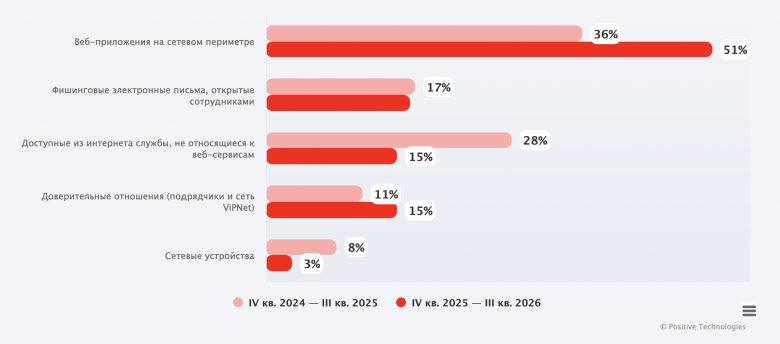
Веб‑приложения на периметре остаются основной точкой входа для хакеров: через них злоумышленники проникли в инфраструктуру в 50,8% инцидентов. Среди атакованных сервисов в этом отчетном периоде появились почтовые серверы Zimbra и сервер видеоконференцсвязи TrueConf.
54,1% атак нарушили бизнес‑процессы компаний: из‑за шифрования, уничтожения данных или остановки критичного сервиса компании не могли продолжать работу в обычном режиме.
Следы известных APT‑группировок обнаружены у 49,3% организаций. Злоумышленники заинтересованы как можно дольше оставаться в инфраструктуре, проводя сложные целенаправленные атаки.
Промышленность на первом месте по числу обращений от клиентов: 22,5% (против 9% годом ранее).
Скорость реагирования остается высокой. После подключения специалистов PT ESC IR медианное время перевода инцидента в контролируемую фазу составляло двое суток.
Причины успеха атак базовые и не меняются со временем: устаревшие ОС и ПО (30%), отсутствие двухфакторной аутентификации (25%), слабая сегментация сети (24%).
О выборке
Более 140 проектов полного цикла: 80% — расследования инцидентов, 20% — ретроспективный анализ. Во втором случае мы проверяем инфраструктуру на следы прошлых или текущих атак, даже если компания еще не зафиксировала инцидент. Основная часть работ пришлась на Россию, ряд проектов — на Ближний Восток и Латинскую Америку.
Число проектов выросло на 40% относительно предыдущего отчетного периода.
Масштаб сбора данных зависел от проекта. В 30,7% случаев мы анализировали информацию более чем со 100 узлов, а в 6,1% — более чем с 1000.
В 91,9% проектов заказчики передавали сведения, собранные утилитой PT Dumper. Их дополняли журналы средств защиты и приложений, образцы вредоносного ПО и сетевой трафик.
Для описания действий атакующих мы использовали более 150 тысяч записей из более чем 50 источников. Самым крупным источником стали журналы Windows EVTX (27% записей). Однако нужные события не всегда сохраняются: журналы перезаписываются при ротации, а злоумышленники могут намеренно их очищать. В таких случаях помогают карвинг и другие артефакты Windows: AMCACHE, ShellBag, UserAssist, JumpList, MFT, UAL и Prefetch.
Кто обращается и почему
Чаще всего поводом для обращения становилась подозрительная активность — 61,3% случаев. Ее замечали сотрудники компании или специалисты SOC. Еще 32,1% обращений были связаны с шифрованием, уничтожением данных или требованием выкупа. В 5,7% случаев компания узнавала об атаке из публичного заявления злоумышленников или после утечки в интернете.
Доля обращений от промышленных организаций выросла с 9% до 22,5%, а от государственных учреждений снизилась с 24% до 17,6%. На ИТ‑компании и торговлю пришлось по 9,9%, на транспортные организации — 8,5%. Стоит отметить, что эти цифры описывают состав наших проектов, а не распределение всех атак по отраслям.
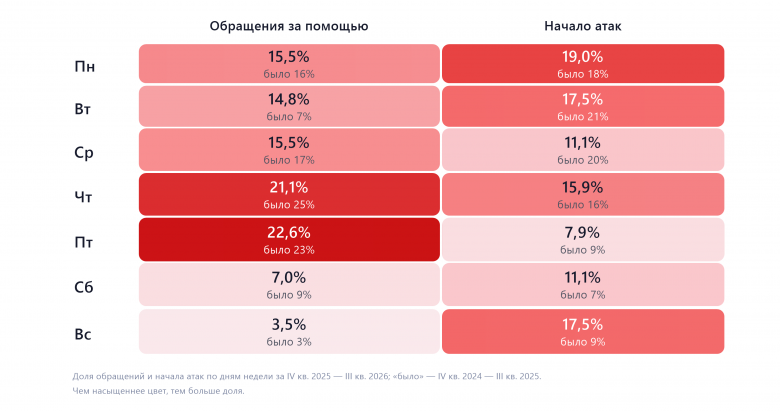
За помощью чаще всего обращаются в пятницу (22,6%) и четверг (21,1%), на выходные приходится всего 10,6% обращений. А вот компрометации компаний чаще начинаются в понедельник (19%), воскресенье и вторник (по 17,5%). Вывод: в выходные и праздники мониторинг должен работать с той же отдачей, что и в будни.
Кто атакует
Злоумышленники делятся на три группы:
Следы известных APT‑группировок обнаружены у 49,3% компаний против 43% в предыдущем периоде. Всего мы идентифицировали 17 таких группировок. Чаще всего в инцидентах фигурировала PhantomCore, на втором месте по популярности — IAmTheKing.
Киберпреступники категории Cybercrime, нацеленных на шифрование и уничтожение данных, выявили у 34,2% компаний. Годом ранее их доля составляла 22%.
Неатрибутированные группировки — у 16,5% компаний (было 26%).
Шесть группировок встретились впервые, три из них — APT10051, Stingy Basilisk и Chewbacca — команда обнаружила сама.
Следы APT‑группировок чаще всего находили в государственных учреждениях и промышленности. В проектах, связанных с наукой и образованием, СМИ и телекомом, все выявленные атакующие относились к APT, а в медицинских учреждениях — к Cybercrime. Иногда в одной инфраструктуре действовали несколько группировок: в одном из госучреждений мы обнаружили следы сразу четырех.
Группировка |
Новая |
Группировка |
Новая |
Группировка |
Новая |
|---|---|---|---|---|---|
APT10051 |
++ |
++ |
NGC2180 |
+ |
|
+ |
Stingy Basilisk |
++ |
+ |
||
|
|
|
|||
|
|
|
|||
|
|
Black Tie (TwistedPanda) |
|
||
|
|
|
|
Таблица 1. Известные APT‑группировки, выявленные в расследованиях отчетного периода
*«Киберпартизаны» и связанная с ними группировка Silent Crow решением Верховного суда РФ признаны экстремистскими, их деятельность на территории России запрещена.
Три новые APT‑группировки
Stingy Basilisk действовала как минимум с апреля 2022 года и почти четыре года сохраняла скрытый доступ к сети государственного учреждения. Злоумышленники маскировали свои инструменты под средства защиты, которыми пользовалась организация. Исходную точку проникновения установить не удалось; выявленная активность указывала на шпионаж.
Найденные инструменты TediousLoader, CunningDoor и SilentCOM представляют собой DLL‑библиотеки, которые ожидают полезную нагрузку и исполняют ее в памяти процесса. В расследовании нам встретилось несколько примечательных способов закрепления и управления:
Для закрепления атакующие использовали COM Hijacking через раздел реестра TreatAs, а также собственный поставщик времени службы W32Time.
Один из загрузчиков прослушивал все сетевые интерфейсы через сырые сокеты и активировался после получения специально сформированного пакета.
Зараженные узлы были связаны в цепочку: только один из них обращался наружу, а остальные обменивались данными через именованные каналы. Такая схема позволяла атакующим взаимодействовать с узлами в изолированных сегментах.
APT10051 мы обнаружили при расследовании запуска интерпретатора Python на сервере, где его не должно было быть. Разбирая эту активность, команда нашла бэкдор, встроенный в систему мониторинга Zabbix. Он подменял функции select и accept в процессах Zabbix, а управляющий трафик маскировал под штатный протокол системы: использовал заголовки ZBXD и запросы метрик, внутри которых передавались зашифрованные данные. Скомпрометированные узлы образовывали сеть проксирования. Через разрешенные для мониторинга порты атакующие могли взаимодействовать и с изолированными сегментами.
Chewbacca ориентирована на деструктивные атаки, но перед их выполнением может долго сохранять присутствие в инфраструктуре. Группировка закрепляется в Windows и Linux и перемещается между узлами с помощью WinRM и SSH. Среди ее инструментов — агенты merlin и reverse_ssh, прокси на Go и Rust. Для уничтожения данных она использует вайперы, рассчитанные на сетевое оборудование Cisco и Huawei, хранилища QNAP, а также многопоточный комплекс для Windows.
Про вайбкодинг и вредоносы
Большинство атак по‑прежнему проводится под управлением человека. При этом мы видим все больше признаков использования ИИ при подготовке скриптов, вредоносных программ под разные ОС и эксплойтов, а также при поиске уязвимостей.
Растет и число шифровальщиков и вайперов, которые могут самостоятельно распространяться по сети, подобно червям. В некоторые из них заранее встраивают учетные данные пострадавшей организации.
За отчетный период мы наблюдали 67 типов бэкдоров и загрузчиков, из которых 51 был новым. Из 19 шифровальщиков и вайперов новыми оказались 17. Разнообразие инструментов затрудняет атрибуцию, а использование ИИ может снижать порог входа для атакующих.
Как проникают во внутреннюю сеть
В некоторых инцидентах злоумышленники использовали несколько точек входа. Рассмотрим основные векторы и примеры из расследований.
Периметр: 1С, TrueConf, Zimbra
В расследованных инцидентах атакующие использовали уязвимости платформы «1С:Предприятие», CMS Joomla, почтовых серверов Zimbra и CommuniGate Pro, Atlassian Confluence и сервера видеоконференций TrueConf. Они эксплуатировали как известные уязвимости, так и уязвимости нулевого дня. Рост доли проникновений через приложения на периметре мы связываем в том числе с использованием ИИ, который может ускорять поиск уязвимых сервисов и новых ошибок в ПО.
Как это было. Примеры.
«1С». Через механизм внешних обработок атакующие добились выполнения команд ОС на сервере приложений от имени его сервисной учетной записи. Первым делом проверили наличие антивируса (tasklist | findstr avp), затем подняли туннель Chisel.
TrueConf. PhantomCore проникла в инфраструктуру через устаревшую версию сервера TrueConf, используя цепочку уязвимостей BDU:2025–10114, BDU:2025–10115 и BDU:2025–10116. Скомпрометировано около 20 узлов и 25 учетных записей, включая привилегированные. Для выгрузки учетных данных из памяти использовали связку из штатного DFIR‑набора: DumpIt, Dokan и MemProcFS. Инцидент продолжался пять дней; после подключения команды его удалось перевести в контролируемую фазу за двое суток.
Zimbra. Уязвимость CVE-2026-73570 в компоненте SNMP позволяла выполнять команды без аутентификации через специально сформированный SMTP‑запрос. Эксплуатации подвержены версии ниже 10.1.20 с пакетом zimbra‑snmp и включенными SNMP‑уведомлениями. В нескольких однотипных атаках запускали шифровальщик TargetZimbra на Go: он шифрует каталог /opt/zimbra алгоритмом ChaCha20, меняет расширение файлов на.elock и удаляет себя.
Среди прочих эксплуатировавшихся уязвимостей встретились и давно известные: BlueKeep (CVE-2019-0708), ProxyLogon и ProxyShell для Exchange, CVE-2024-21762 для FortiOS.
Фишинг и не только
На проникновения через доступные из интернета службы, не относящиеся к веб‑сервисам, пришлось 14,9% случаев. В их числе — VPN‑шлюзы, RDP и RDS, почтовые серверы с базовой аутентификацией и MS SQL.
Доля фишинга составила 16,4%. Письма чаще всего маскировали под переписку о договорах. В одном из приемов злоумышленники прикладывали ярлык с иконкой PDF, а путь к PowerShell получали из переменной окружения PSModulePath. Это позволяло не указывать слово powershell в явном виде.
Доверительные отношения: подрядчики и ViPNet
Доля supply‑chain атак снизилась с 28% до 14,9%. Но такой тип атак по‑прежнему опасен: компрометация одного ИТ‑провайдера или узла доверенной сети может привести к компрометации многих клиентов. Половина таких случаев была связана с подрядчиками, другая половина — с защищенной сетью ViPNet. Через подрядчиков атакующие чаще всего проникали в промышленные и ИТ‑компании.
Как это было. Примеры
ExCobalt добралась до заказчика через цепочку подрядчиков. Сначала злоумышленники взломали одну организацию, через нее проникли к ее клиенту — подрядчику пострадавшей компании, — а затем использовали его SSH‑ключи для доступа в сеть заказчика. В инфраструктуре подрядчика они провели около двух недель и затронули 13 узлов, изучая техническую документацию и данные для подключения к другим организациям. В сети заказчика атакующие действовали еще около недели. Для сокрытия следов они редактировали журналы btmp, wtmp и utmp. Проникновению помогло отсутствие двухфакторной аутентификации при подключении подрядчика.
Хактивисты засели на два месяца у контрагента. Оттуда они проникли в сеть пострадавшей организации. Там они скомпрометировали не менее 15 узлов, включая контроллеры домена, и учетную запись администратора домена. Инцидент длился 18 дней. Злоумышленники скрывали следы с помощью очистки журналов Windows через wevtutil и удаления из реестра истории исходящих RDP‑подключений.
ViPNet и IAmTheKing. В середине июля 2026 года за несколько дней к нам обратились государственное учреждение, транспортная и промышленная компании. При расследовании этих инцидентов мы выявили активность IAmTheKing, связанную с сетью ViPNet. Вредоносный код доставлялся через штатный механизм обновления внутри защищенной сети: по транспортному протоколу MFTP передавались файлы‑конверты с библиотекой wtsapi32.dll, которую загружала служба обновления ViPNet. Затем на узлах появлялись бэкдоры Donnect и ShadowRelay, замаскированные под системные компоненты Windows.
Самые ранние следы этой активности относились ко второй половине мая 2026 года. В разных организациях злоумышленники оставались незамеченными от 1 до 54 дней, а реагирование занимало от одного до трех дней.
С полной версией исследования можно ознакомиться на нашем сайте.
А получить PDF‑версию можно по запросу на этом лендосе.