

Пока писал эти строки, у Microsoft продолжался большой инфраструктурный сбой. Донести хочу одну простую мысль: когда падает ваш сервер, то эта ваша проблема и проблема вашего бизнеса. Когда падает AWS, Cloudflare, Microsoft, и тому подобное, о них пишут в новостях. Событие на слуху у обывателей. И таким образом «у вас сломалось» превращается в «у них сломалось», да и вообще «ни у кого ничего не работает». Можно на день вовсе по домам расходиться, работы не будет.
Костерить их в моменте можно. Но куда вы денетесь? Уйдете что ли? Виновных нет. Too big to blame.
<Дальше можно не читать:)>
09:08 CET, Пишет знакомый: «В аэропорту мы используем Outlook для перевозки грузов. Всевозможная информация через него. Пипец. Теперь они нам звонить должны.»
Да, в новостях пишут о сбое, длящемся уже всю ночь. На утро ситуация не улучшилась. СМИ уже успели понаписать по второму и третьему кругу статьи, взять комментарии «экспертов», процитировать высказывания политиков.
10:16 CET, Outlook.com либо возвращает HTTP 503, либо отваливается по таймауту. 11:30 CET, Outlook (почта) всё ещё не грузится. Сайт загрузился один раз в 11:31, но теперь снова в отключке и показывает заглушку.
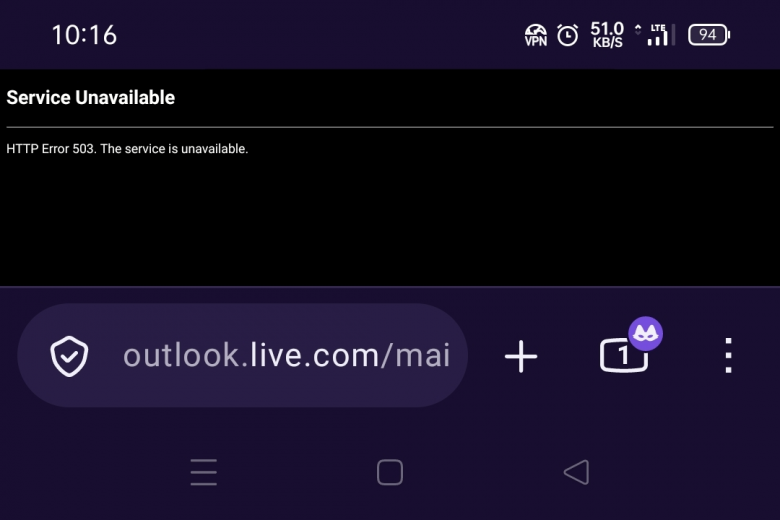
Два месяца назад моя организация перешла на почту Microsoft Exchange Online. До этого хостили у себя. Вроде on‑premise Exchange, но он‑то «свой», под боком. Стало надо обновляться. «По результатам консалтинга, с учетом всех критериев, Exchange Online стал лучшей альтернативой.» Теперь почта полностью в облаке Microsoft. А Microsoft, в свою очередь, мизинчиком клянется, что при «размещении» данных на территории ЕС все права соблюдены всё соответствует GDPR. Об американском CLOUD Act вспоминать не принято. Но статья не об этом.
Работа у нас хоть и не встала, но приятного мало. Что решается по телефону или ногами — повезло. А если надо переслать документы? Даже если у вас IT не завязано на одного поставщика (Onedrive тоже не работает), и работники имеют доступ к локальному «облаку», например Nextcloud, удобно ли будет диктовать по телефону псевдослучайные ссылки на шару? Продуктивность -30% в лучшем случае.
// Подходы, когда чиновники для упрощения себе жизни и в обход всего пользуются перепиской по WhatsApp с личного телефона, я обсуждать не буду.
И тут я возвращаюсь к изначальной идее. Сисадмин, который тратит своё время на локальную инфраструктуру будет отвечать головой сам, если что‑то скажет «кря!». Ведь бизнес встал и нормально функционировать не может. Напротив, если о проблеме трубят в новостях, то это как бы понятно и простительно. «У всех проблемы.» От конечных пользователей или контрагентов меньше смуты. Они либо из новостей узнали, либо у самих проблемы. Лезть в бутылку не будут. На крайний случай отговорка есть, психологически легко усваиваемая: «В новостях посмотрите, сейчас у [большой компании] проблемы, всех затрагивают». Хоть и грянул гром, но виновных как бы нет.
Когда упал гигант, то это неожиданно, но простительно/веская причина/нужно переждать. Они починят. Обращаться‑то не к кому. Поддержка вам вежливо распишет, насколько с пониманием надо ждать. Это вам не сотрудник и не наемный админ, которого в лицо или в трубку можно сверху донизу обматерить (не делайте так / уходите оттуда).
Кстати, нет, Beget до этого еще не дорос. А условный Яндекс — дорос.
Длинное предлинное послесловие…
И второй пункт, который я хочу обсудить, касается self‑hosted решений. Мне хотелось бы жить в мире IT, где децентрализация — норма. Начиная с личного пользования до организаций и госструктур. Мы же последние 13 лет находимся на устойчивой траектории, где подавляющее большинство считает нормой, складывать яйца в корзины техкорпораций.
И казалось бы, самым весомым аргументом должен быть кибершпионаж? Особенно когда речь идет о заграничных поставщиках и трансграничной инфраструктуре. Риски с почтой и облачным хранилищем файлов расписывать нет нужности. А подумали ли вы о таких вещах, как камеры видеонаблюдения, которые предполагают доступ из чужого облака? Доступ только владельцу и только из его аккаунта, конечно. Верю. А IoT? Относить ли к IoT «умные» инверторы на дому (солнечные панели), которые взаимодействуют с энергосистемой и имеют связь через облако? Очень даже IoT. Это же устройство может телеметрией слать состояние региональной инфраструктуры в облако, в лапы злодеев из CCP китайских партнеров. И если мне после сказок ради блокировки Speedtest.net мне было смешно (отличный бизнес‑ход!), то в этих сценариях я не понимаю всеобщую невозмутимость.
А всё почему?
Про психологическую составляющую я рассказал выше.
Во‑вторых, админу средней руки проще выпросить средства на покупку/месячную подписку чужого решения, нежели возводить и поддерживать своё. Не только в плане квалификации, но также проще объяснить (вот он, ценник). Меньше тратится сил, времени и нервов. Отплатил деньгами — передал гемор в чужие руки. Пусть сами разбираются. В каких‑то случаях оправданно (про мелкие организации и ИП я даже не заикаюсь), в каких‑то, я считаю, что сомнительно или вовсе нет.
В‑третьих, подкачивает инфраструктура. Когда в любом строении доступен симметричный канал от 100 Мбит/с, то расширяется спектр того, что можно хостить на месте.
Далее, малый процент внедрения IPv6 (при отсутствии белого IPv4) диктует рынку правила. Как пример, что устройство ради удаленного управления внедряет коммуникацию через облако. Иногда без иного способа.
А если указами Высоко́командующих место в ЦОДах становится дефицитно‑дорогим, то без «гигабита на ipv6 — в каждый дом!» получается некуда выводить полупрофессиональные и персональные нагрузки. Негибкая централизованная инфраструктра.
Последний пункт, технологичность. ПО и без того стало очень сложным. Сопровождать свой сервер — не только навык, но и время. Домашнему пользователю пляски вокруг доступа из‑за CG‑NAT IPv4<>IPv6 задачу усложняют на несколько ступеней. Купить черную коробочку для локального хостинга? А их на рынке нет. Покупать некому, потому что подключать негде. Речь идет не о банальном NAS, а о доступном plug and play устройстве.
Что касается решений с открытым исходным кодом, нацеленных на self‑hosted, то они вынуждены садиться на шпагат между грантами, институциональными клиентами (с малым кол‑вом бизнес‑клиентов) и доступностью. Если ПО/сервер не поставить без недель курения мануалов, то вероятность внедрения будет стремиться к нулю. Тут даже самый ярый энтузиаст решит послать к чертям все желания и принципы и занести денег Майкрософту или Гуглу. Продается хорошо сервис. Что я вижу происходит: сложность ПО растет, сил/средств на понижение порога входа нет. Равно как и стимула. Вырастают многокомпонентные решения из одной руки типа openDesk, чтобы продать офисо‑подобное решение одним пакетом. Ой. Разумеется, не продать, а внедрить и поддерживать. Суть та же.
Конец
13:04 CET: Outlook.com у меня ожил, страницу входа штатно показывает. Почта по IMAP (Exchange Online) наконец‑то подключилась и синхронизировалась. Перетерпели. До следующего глобального облачного инцидента с осадками!
Thank you for your patience
We are currently experiencing high demand. Please wait and try again later.
All external to Microsoft Health Beacon traffic should be routed to: http://www.msftncsi.com/ncsi.txt
Автор хоть и лис, но может быть не прав в первой инстанции. Буду рад комментариям.
PS: Рекомендую к прочтению об Azure. О внутренней культуре, и менеджменте, и техдолге, какой бардак там творится: How Microsoft Vaporized a Trillion Dollars — Inside the complacency and decisions that eroded trust in Azure‑from a former Azure Core engineer.
Комментарии (4)

Einherjar
13.11.2026 15:26Сисадмин, который тратит своё время на локальную инфраструктуру будет отвечать
головойсам, если что-то скажет “кря!”. Ведь бизнес встал и нормально функционировать не может.А что это поменяет? Наивно полагать что свои админы за пачку доширака в общем случае окажутся умнее и предусмотрительнее микрософтовских. Вероятность того что что-то скажет "кря", от того что оно крутится локально, ниже не становится - errare humanum est. Скорее даже наоборот, слабых мест больше - хуже протестировано, слабее резервирование, меньше способов влиять на окружающую инфраструктуру, менее квалифицированный персонал итд итп. Потому подход "свое надежнее", когда это свое не является профильной деятельностью компании, дает скорее ложную видимость надежности и контроля

VADemon Автор
13.11.2026 15:26Верно, не становится. Мой посыл в том, что даже при равных SLA или MTTF (как кому угодно), знакомое лицо = сисадмин при факапах будет раздражать больше, чем корпорация, которой предъявить нечего.
Вопрос встает такой: насколько бизнес/управленцы готовы терпеть факапы своих сотрудников, при этом принимая факапы больших сервисов как force majeure?
PS: Это при игнорировании прочих факторов.

MEGA_Nexus
13.11.2026 15:26Мне хотелось бы жить в мире IT, где децентрализация — норма. Начиная с личного пользования до организаций и госструктур.
Мне хотелось бы жить, чтобы в мире у каждого был бы свой свой водопровод, система отопления, система генерация электричества, система образования\обучения и т.д. Децентрализация — норма. Начиная с личного пользования до организаций и госструктур. /sarcasm
К сожалению, наши ресурсы ограничены, поэтому часть задач и проблем мы хотим отдать на аутсорс, т.е. передать кому-то другому. Это нормально. IT тут не исключение.
Прилёг Microsoft - не проблема. Займёмся в это время другими задачами. Нет задач, тоже отлично, начнём отдыхать и поиграем в настолку. В общем, никакой трагедии не происходит. Всегда есть куда потратить своё время.
InsiderCrush
Тот момент, когда читаешь новость, а тебя уже давным-давно от всего этого отключили или закончили поддерживать :D