

Увы и ах. Осень 2026-го для российского сегмента ИТ выдалась напряжная. Изначально я хотел высказаться на тему другого яркого события октября — атак на Яндекс. И я обязательно сделаю это чуть позже, но сегодня поговорим о другом. Зато по горячим следам.
Буквально на днях произошел довольно масштабный по меркам нашего ИТ взлом: атака на провайдеров через VMmanager. Подробности атаки расписывать смысла я не вижу — их полно как на Хабре, так и на других профильных ресурсах.
Так зачем я пишу эту статью? Лично я считаю, что мы на огромной скорости влетели в совершенно новую ИБ-эпоху. Сразу двумя ногами вперед. И то, что произошло с VMmanager, это всего лишь маркер эпохи. Первая ласточка, если хотите. И, к моему искреннему сожалению, далеко не последняя. Оговорюсь сразу, что вину с кого бы то ни было я снимать не собираюсь, суть вообще не в этом. Мой посыл именно в том, что подобные ошибки в ближайшие месяцы/годы начнут всплывать чаще, чем хотелось бы. Если классический хакер — это в конечном счете человек, которому некоторые уязвимости могут не прийти в голову, то ИИ будет долбить и в хвост, и в гриву все, до чего дотянется.
ИИ переходит на темную сторону
Долгое время в нашей среде ко всему ИИшному относились довольно скептично. В особо душных случаях принято было исправлять в комментариях ИИ на “нейросеть”. Мол, думать оно не умеет, и все дела. И относились к нему соответственно. Генерили HTML-странички, писали забагованный и некрасивый код для домашних проектов. Картинки, опять же. Уилл Смит ест спагетти. Над вайб-кодерами вовсю шутили. Придумали смешные мемы типа “я промпт-инженер” и проч., и проч.
Прошло совсем немного времени…
И вот уже у каждого второго корпоративные подписки на Claude или GPT Astra, и вообще писать руками код — ну такое. В некоторых (очень даже крупных) компаниях подписку на Claude выдают вместе с доступами к проекту. Эффективность — наше все. Умолчим, что в неопытных руках джуна даже микроскоп становится кувалдой…
При этом мы совсем забыли, что доступ к ИИ есть не только у хороших парней. Хотя признаки были.
Тут хочется вспомнить старинный рассказ “Логический компьютер по имени Джо”. В 1946 году, между прочим, написанный. В двух словах — бракованный компьютер обретает сверхразум и устраивает мировой хаос, бесплатно отвечая людям на любые опасные вопросы. И мастеру по ремонту приходится вручную выдернуть его из розетки, чтобы спасти цивилизацию].
Естественно, ChatGPT из розетки никто дергать не будет. Это уже какое-то луддитство.
И вот мы оказались в том самом рассказе. Хотите вы этого или нет, но ИИ перестал быть игрушкой. Теперь это швейцарский нож. Которым можно мирно порезать, например, швейцарский сыр или вскрыть не менее швейцарский банк.
Главная проблема здесь даже не в том, что условный Claude или ChatGPT может написать вредонос с нуля. Это и человек может. Беда в том, что нейросети в разы увеличили скорость появления и адаптации новых эксплоитов. Недавний пример с PHP тому подтверждение. Или тот же vmmanager: ну явно же лазейка жила в коде очень долго. И прожила бы еще столько же, не вызывая никаких проблем, если бы не ИИ, перебравший сотни подходов к ней за, условно, одну ночь.
Если раньше от появления CVE до начала эксплуатации работающего в реальной среде эксплоита проходили дни, то сегодня атакующей стороне достаточно скормить свежий патч или описание бага LLMке, лишенной этических ограничений. И все!
На выходе — готовая атака. Откидываемся на спинку стула и наблюдаем, как падают бастионы. Ну, условно.
За последние пару лет ландшафт сложных целевых атак сильно изменился. ИИ начали активно применять для автоматического сканирования цепочек зависимостей в нашем любимом опенсорсе и поиска уязвимостей в самом ядре инфраструктурного софта — например, в гипервизорах и панелях управления.
Дорогой @xenander, скажете вы. Ну какие ИИ? Всё то же самое уже давно делали (и продолжают делать) обычные мясные люди-хакеры. Разве может машина написать симфонию, сочинить поэму… И прочие шутейки из “старого” мира.
А я вам отвечу. Я провел небольшое расследование.
С виртуализацией я работаю уже 10+ лет — естественно, такое громкое событие просто не могло не привлечь мое внимание. И я пошел гуглить. Во-первых, просто интересно. Во-вторых, интересно, КАК.
Да, прямой официальной информации о применении ИИ при взломе FirstVDS действительно нет — ни вендор, ни провайдеры об этом не заявляли. На SecurityLab пишут в основном такие детали:
“На части физических серверов провайдера злоумышленники запустили программу, которая подключала диски клиентских виртуальных машин в режиме «только для чтения». Сборщик отправлял на внешний сервер пароли, ключи доступа, настройки приложений, историю команд, криптокошельки и пользовательские файлы.
Вредоносная программа не запускалась внутри виртуальных машин и ничего не меняла на дисках, поэтому клиентские серверы продолжали работать, а первоначальная кража могла не оставить следов в обычных журналах. FirstVDS призвал получателей персонального уведомления считать файлы скопированными. Отсутствие письма означает лишь, что провайдер пока не нашёл следов атаки на соответствующем узле”
“Техническую цепочку своего взлома описала Senko Digital. По результатам расследования компании, атакующий использовал несколько ошибок в программных интерфейсах VMmanager и добрался до функции подключения ISO-образов, цифровых копий дисков. Цепочка позволила выполнить собственные команды на сервере панели без учётной записи и предварительного входа в систему.
У MHost специалисты тоже нашли на инфраструктурных узлах вредоносную программу, которая искала конфиденциальные файлы. Провайдер отключил оборудование и восстанавливал работу поэтапно, а 19 октября объявил о запуске серверов после проверки и замены служебных ключей. Заявление о сохранности дисков не отменяет риска копирования данных, поэтому клиентам рекомендовали сменить пароли и ключи.”
Погуглить дальше вы и без меня в состоянии, поэтому перейдем к выводам.
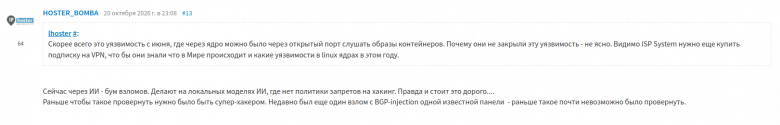
Если судить по косвенным признакам (характеру атаки, “ковровости” этой бомбардировки и синхронности заражения независимых хостеров), складываестя впечатление, что без некой автоматизации тут не обошлось. А поскольку на дворе 2026 год, скорее всего, в ход пошли ИИ-инструменты. Я встречал схожие мнения на профильных форумах, вот один такой скриншот:
А как отреагировал на проблему вендор?
Официального разбора полетов от Ispsystem пока нет. Ждем-с. Предлагаю расценивать все что я пишу по этому вопросу как мои личные домыслы. Даже если я где-то ошибаюсь, статья все равно останется полезной как отрезвляющее средство против ИИ.
Имхо, если оценивать его действия по открытым источникам, то процесс пошел по вполне адекватному сценарию. В молчанку не играют, вид, что ничего не происходит, тоже не делают. Правда, это было бы совсем странно:
— Бубба, у тебя нет ног!
— Неправда, всё в порядке, я их даже чувствую!
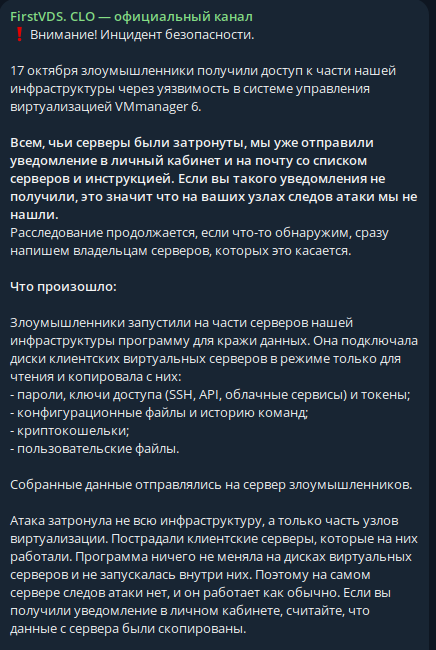
Как я вижу, Ispsystem быстро признали проблему, выпустили промежуточный патч, пилят полное исправлением и дают советы погибшим тем, кто может попасть под удар. Провайдеры тоже отработали оперативно — по крайней мере если судить по FirstVDS (думаю, другие справились плюс-минус так же):
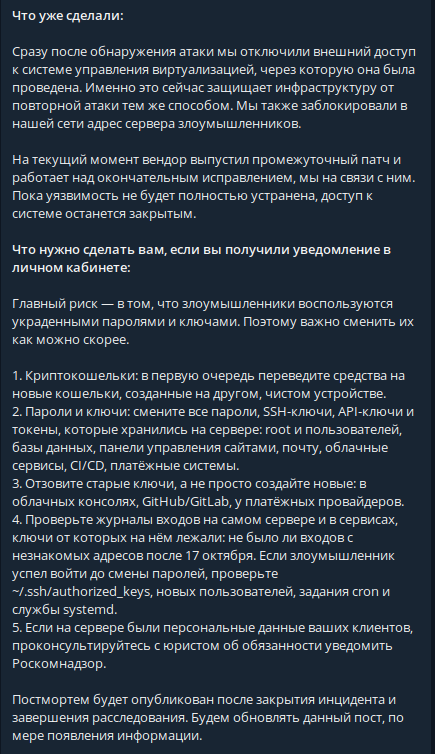
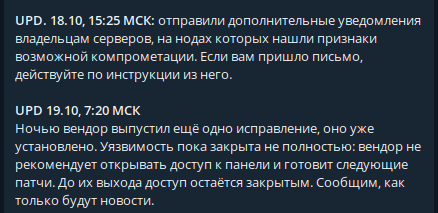
Однако лично для меня довольно неожиданным стало появление вот этой новости:
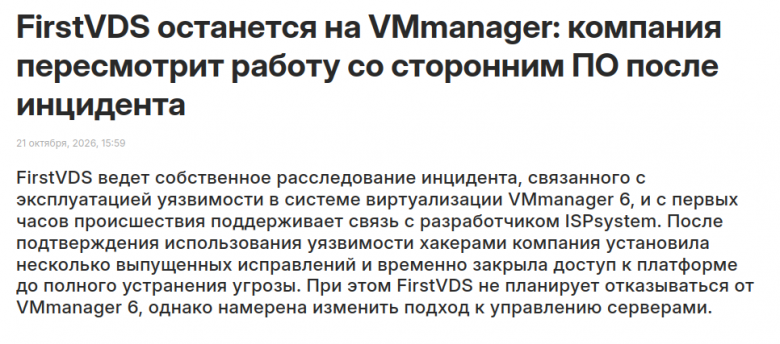
Не то чтобы я ожидал, что сейчас пойдут массовые отказы от VMmanager, но меня позабавил именно сам факт выпуска такого заявления. Мотивы FisrtVDS мне как раз понятны. Миграция на любую другую платформу — это крайне масштабное мероприятие и риски для клиентов. И настрадаться по пути можно так, что найденная и даже починенная уязвимость малиной покажется. Но зачем же так скоро и в лоб?
К тому же переход на любую другую платформу совсем не гарантирует, что ее не взломают. В целом по поводу рисков безопасности и уязвимостей я уже рассуждал в этой статье — если интересно, почитайте. В эпоху легкой доступности ИИ (а также возможности без каких-либо проблем обхитрить агентов) завтра точно так же могут взломать абсолютно любую платформу. Вообще кого угодно. И как бы бегать от вендора к вендору после каждого инцидента бессмысленно. Я хочу, чтобы вы осознали это как факт: каждый из нас сейчас сидит на своей пороховой бочке — и никто не знает, когда она рванет. А рвать будет, причем все чаще и чаще. За примерами можно далеко не ходить.
Вот из свежего — киберпреступник успешно атаковал сайты свыше 100 компаний, включая Deere, SharkNinja и Cummins. Почти всю работу выполнили автономные ИИ-агенты, часами искавшие уязвимости. С 25 сентября агенты пытались взломать более 1200 сайтов в США, Канаде, Австралии и Японии. Успешный взлом занимал около 23 часов и стоил примерно $50. Инструкции хакера умещались менее чем в 100 китайских иероглифов. Для взлома использовались DeepSeek и Claude Code.
Отличился и Cursor. Не так давно выяснилось, что он решил подружиться с плохими ребятами и начать помогать им в их нехитрых делах. Злоумышленники поручали ему поиск доступных систем, проверку учеток, подбор способов повышения привилегий и запуск инструментов для проникновения. Ограничения обходили с помощью социальной инженерии — описывали происходящее как тестирование или симуляцию в контролируемой среде. Любая современная LLM выдаст хоть рецепт тортика с кремом, хоть тысячу способов избавиться от любимой тещи. Достаточно сказать, что ты писатель и пишешь книгу (вот тебе, кстати, портрет, схема квартиры и где деньги лежат, я хорошо проработал персонажа, дядя Qwen).
Сейчас цифры будут немного поскромнее, но мякоть в другом. Летом этого года хакеру-новичку удалось взломать 14 компаний с помощью Claude и Codex. "Пфф, 14", — скажете вы. Да, действительно "пфф", если не учитывать тот факт, что ему толком не понадобилось никаких знаний. По известной информации он отправлял крайне расплывчатые запросы, а Claude помогал искать открытые сервисы, выявлять возможные уязвимости, писать эксплойты, проверять доступ и пр. Спалился новоявленных хакер из-за того, что запустил агентов на чужом сервере.
И таких взломов уже много. А будет — если, конечно, ничего не изменится, еще больше.
Когда у злоумышленников появляется конвейер, способный генерировать целевые эксплоиты под конкретные связки софта в режиме реального времени, защищаться старыми методами бесполезно. Помните шуточку про то, что взломать нельзя только сайт на чистом HTML? Теперь его тоже можно. Кстати, инцидент с VMmanager нужно рассматривать именно через эту призму. Это не вопрос плохой разработки, это вопрос новой реальности, где любая сложная система атакуется с применением колоссальных вычислительных и интеллектуальных мощностей автоматизированных систем.
Да, с другой стороны, у ИБшников, белых хакеров и прочих паладинов безопасности тоже есть ИИ. Почти все используют ИИ, а те, кто говорит, что не используют…Ну, суть вы поняли. Вот и посмотрим, кто победит: паладины в пыльных шлемах или мамкины-папкины хакеры с Codex-ом наперевес ?
Да, можно сказать: “Ведь и у Ispsystem наверняесть свой ИИ в коробочке, почему не получилось быстро закрыть брешь?”. В реальности расследование любого такого инцидента происходит поэтапно — нашли одно, вскрылось еще 10. Резко чинить нельзя. В одной главе спилишь дерево, в другой – поручик ногу сломает, потому что на него опирался.
Как мне кажется, здесь (да и во всех подобных случаях) выпуск промежуточных патчей — адекватный процесс, когда вендор зачищает кодовую базу по горячим следам, чтобы не оставлять закладок на будущее, и постепенно закрывает всю уязвимость целиком. Но это не моя специализация, возможно, ИБшники подвердят или опровергнут мое мнение в комментариях.
(Денди) Новая реальность
И реальность эта такова, что злоумышленники стали работать с огромной скоростью:
“27 секунд и 4 минуты. Для ИБ-команд в 2026 году такие цифры давно перестали быть метафорой. По данным CrowdStrike, рекордное «время прорыва» у криминальных групп опустилось до 27 секунд, а в кейсах ReliaQuest атакующие начинали переходить с одной машины на другую внутри сети через считанные минуты после первого входа.”
Еще в прошлом году можно было посмеяться над вайбкодерами, а теперь порог входа в киберпреступность упал практически до нуля. Да практически во что угодно. Одни NFS и Morrowind скрещивают, другие на гугл-картах Minecraft копают. И все это с нулевым кодерским опытом (Карл!)
А нам придется жить и работать в этой реальности. С потребительской точки зрения победит не тот, кто ищет/пишет идеально защищенный софт, а тот, кто научиться быстро реагировать и (самое главное!) осознавать свою зону ответственности. Вендор обязан оперативно вычищать баги, закрывать уязвимости и катить обновления. Но он не может прийти к вам и своими ручками настроить за вас защиту. Если архитектура вашей сети позволяет достучаться до административной панели управления из любой точки мира, то винить вендора в последующих проблемах как минимум странно. Пример FirstVDS, которые оперативно убрали панель виртуализации из прямого доступа клиентов — отличный пример адекватной реакции на произошедшее.
Как говорят на другом известном в рунете ресурсе — панамку приготовил. Я искренне старался воздерживаться от резких комментариев в сторону действующих лиц, но получилось как получилось. Поэтому надеюсь на продуктивную и осмысленную дискуссию по теме. Всех благ!
Комментарии (6)

InsiderCrush
26.10.2026 02:48Все верно в статье разложено. Порог входа в киберпреступность снижается сильно. Но в статье смешано два разных понятия. Прямо четкой линией идет - новые киберпреступники это вайбкодеры с ИИ. Вайбкодеры это те, кто получил в руки игрушку и пытаются кого то ломать "на удачу" и скорее всего из спортивного интереса. Они даже четко сформулировать не смогут запрос на атаку чего либо. Это надо разбираться в том, что именно планируется атаковать и виды поверхностей для атаки понимать. Это задачи как раз таки для серьезных киберпреступников. А вот уже они знают зачем и где применяют возможности ИИ, действуют намерено и с умыслом и вот их точно вайбкодерами называть не получится. Если проще: Вайбкодеры ничего существенного не сломают, если только по какой то нелепой случайности и наживут себе неприятностей с законом на ровном месте. Серьезные продукты ломают серьезные киберпреступники.

alterbred
26.10.2026 02:48Может пора придумать другой "интернет" - похоже у текущего грустные перспективы:
количество "мусорного" контента силами "ии" приближается к 100% ( а средств на новые дата-центры почем-то опять не хватает)
различные "ии" отбирают у "традиционных сайтов" посетителей, рекламу, деньги (хотя тематические форумы начали загнивать и без помощи "ии")
количество запросов-атак на нескольких доступных мне для наблюдения сайтов превосходит моё понимание - и это в своём большинстве пока просто огульный "обстрел" по известным уязвимостям WP, Joomla и тп... и только несколько "посложнее"
год назад на форуме "Цифровые решения" на секции "Слабое звено ИБ" озвучили ущерб от киберпреступности в 5% ВВП... и судя по последним данным в этом году он сильно вырастет ...
Так как - уже пора придумывать что-то новое или подождём ?

Hlad
26.10.2026 02:48Можно просто подождать. Сейчас налицо типичный переходный процесс. Скоро он кончится.

rPman
26.10.2026 02:48не думаю что само рассосется, вот пример - спам рассосался? нет! - эволюционировал (в процессе синергии с ИИ)
alterbred
26.10.2026 02:48Переходный процесс куда?
Бывает от капитализма к социализму, а потом обратно...
Бывает от программирования как образа мышления к программированию как заработку....
А сейчас куда от "болота" переходим?
Void-Cowboy
ох милые летние дети!
То что сейчас ИИ позволяет находить уязвимости наоборот хорошо так как наконец-то решается глобальная проблема говнокода которая копилась годами и "фиксилась" зачастую или закрытостью исходников или юридически
а вот явная проблема которая уже наступила - цензура
ИИ уже сам исследует ваш ПК что бы определить местоположение, ИИ уже сам стучит на все что нужно и легко сводит гигабайты данных про вас в формат который удобно продавать другим компаниям
Гугл тоже начинал как поисковик информации и был великим благом
Киберпанк наступает широкими шагами и если честно то только мега глобальный конфликт который закончится милиардными жертвами и постапокалипсисом может предотвратить наступления "будущего"
-
Раньше наступление антиутопии оттягивал человеческий фактор (и люди на передовой развития что отказывались заниматься разработкой откровенной жести)
От того и имеем роскомпозор что стал посмешищем и прочие похожие моменты во всем мире
с ИИ же тупые но влиятельные массы получили инструмент для развития и продвижения своего влияния на самом базовом уровне. От того и вливаются милиарды в развитие ИИ - не для того что бы получить сверхинтелект, а что бы получить в единоличное владение идеального исполнителя
Мы все видели рассвет контекстной рекламы и динамическое формирование цен и это все цветочки в сравнении с тем насколько ИИ позволит сфокусироваться "большому брату" персонально на каждом
То как новояз и социальные механизмы переписывают значение таких слов как "война", "геноцид", "свобода", "равенство" и прочее, так же ИИперевернет значение слова "рабство" и черное зеркало будет ироничной документалкой, как была идиократия в свое время
-
Так что пусть лучше будет больше открытых средств и больше механизмов для злоумышленников, что бы постоянная война меча и щита повышала общее качество продуктов, чем корпоративная безопасность как в киберпанке что приведет социальному расслоению похлеще чем самые в самые темные времена цивилизации.
Идиоты могут верить в хруст французской булки (собственно почему "боярка" настолько же популярна, насколько тупая) но в реальности борьба за корыто для 99% населения закончится в корыте.
Параноя и относительная безопасность гораздо лучше чем театр безопасности. Это как вакцина. Так как противоположная сторона медали уже давно описана в тысячах антиутопий.