

Хочу рассказать про одну приставку, которая «просто тормозила». Мы взяли H96 Max V11 для родителей: Rockchip RK3328, Android 11, 4 ГБ памяти, цена как у пары обедов. Через какое‑то время начали жаловаться: интерфейс замирает, ролики на YouTube не грузятся, время на экране «уезжает». Я решил разобраться и в итоге нашёл в прошивке программы, которые не ставил ни я, ни родители. Ниже рассказываю, что именно, как мы это чистили и что стоит проверить, если вы купили похожее устройство.
Сразу про рамки: это история одной приставки и открытых исследований про эту модель. Я не утверждаю, что заражены все H96, и не делаю выводов про производителя.
Что было не так
Три симптома:
Зависания. Интерфейс периодически замирал на десятки секунд.
Сбивалось время. После перезагрузок часы показывали не то. Это оказалась отдельная история: в старой базе часовых поясов (tzdata) Казахстан ещё жил на +06, а страна перешла на +05. Лечится выбором другого пояса. К вредоносу отношения не имело, но на подозрения навело.
Забитая память. Хранилище было заполнено на 77%, хотя приложений почти нет. Среди прочего там лежали десятки старых копий системной библиотеки Chrome (
trichromelibrary) примерно на 11 ГБ.
Как я смотрел
У заводской прошивки включена отладка по сети и есть root. Это уже само по себе плохой знак для устройства в домашней сети, зато позволило посмотреть всё через ADB:
adb connect <ip>:5555adb shell pm list usersadb shell pm list packages -aadb shell dumpsys package <имя>
adb shell pm list users
adb shell pm list packages -a
adb shell dumpsys package <имя>
1. Лишние пользователи
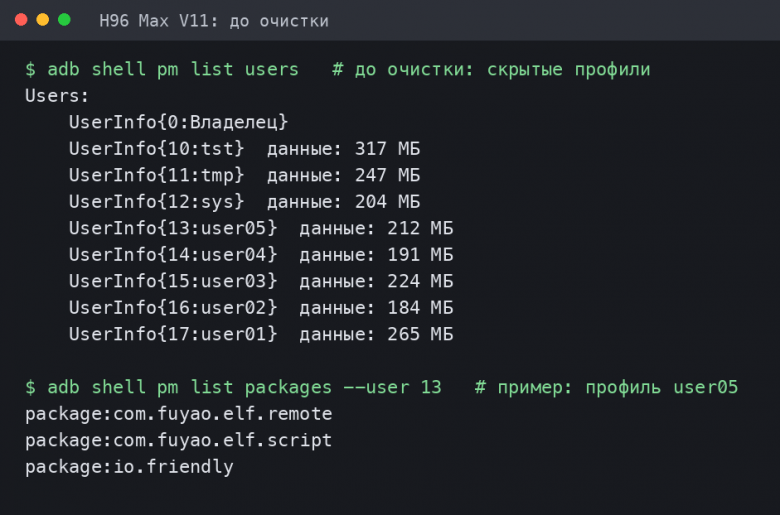
Команда pm list users показала то, чего в настройках нет: восемь скрытых профилей (tst, tmp, sys, user01—user05), кроме обычного «Владелец». В каждом по 180–320 МБ данных. На телевизоре о них ничего не видно.
2. Что в этих профилях
В каждом стояли com.fuyao.elf.remote и com.fuyao.elf.script, а в пяти ещё io.friendly. Названия «remote» и «script» уже говорят достаточно: «исполнитель» и «сценарии».
3. Маскировка в системе
Рядом лежали пакеты с безобидными названиями: com.sysserver.systemUpdate («обновление»), com.example.a (оказалось «ProductTest»), com.example.changeled («светодиод»). Главный — com.fuyao.elf.center — лежал в /system/preinstall/ и устанавливался оттуда при загрузке, потому и переживал удаление и сброс.
4. Служба, которая следит за порядком
В services.jar (то, что работает внутри system_server) есть класс FuyaoService. Он читает safe.list — список JSON с записями вида «пакет, откуда ставить, запускать ли после установки, скрывать ли, команда запуска». Фрагмент нашей записи (сокращённо):
"packageName": "com.fuyao.elf.center","hdmi": true,"install": true,"installsource": "/system/preinstall/com.fuyao.elf.center.apk","hidden": true,"permission": true
"hdmi": true,
"install": true,
"installsource": "/system/preinstall/com.fuyao.elf.center.apk",
"hidden": true,
"permission": true
Обратите внимание на "hdmi": true: сценарий привязан к состоянию HDMI. Это важно, об этом ниже.
Из конфигов также виден адрес сервера управления: oss[.]fwgcloud[.]com. SHA-256 главного пакета com.fuyao.elf.center.apk:
f25bb924ba4b0d63ed111f4d1870185fca888d0836976bcfcd2ee7fa4e66f89e
Google Play Protect такие приложения блокирует, поэтому через магазин их не поставить, но в системном разделе они обходят проверку.
Что про это пишут исследователи
Когда я нашёл имена пакетов, оказалось, что про такое уже писали. В июле 2026 года Bitsight выпустила разбор операции Fuyao, которую связывают с китайской Zhejiang Fengwo IoT Technology. Я читал пересказы (Krebs on Security, Help Net Security, Hackread), оригинал отчёта стоит прочитать самому. Суть:
приложения идут предустановленными на ТВ‑приставки, чаще всего на H96_MAX_V11;
устройства представляются в сети телефонами (Samsung, Xiaomi), хотя на деле это приставки;
режим зависит от телевизора: когда HDMI‑сигнал есть, приставка обычно работает резидентным прокси (через ваш домашний IP идёт чужой трафик), а когда телевизор выключен, она занимается накруткой рекламы;
Bitsight оценивает потенциальную выручку операции до 40 млн долларов в год и приводит цифру: за одни сутки пришло 65 957 отчётов примерно от 38 000 уникальных MAC‑адресов;
они же оговариваются: это не значит, что заражены все H96, а приложения могли добавить дистрибьютор, реселлер или поставщик прошивки;
по заявлению Google, это устройства AOSP, а не сертифицированный Android TV и не Play Protect.
Наша находка с "hdmi": true в сценарии хорошо ложится на это описание.
Чего я не видел сам: живого трафика и логов кликов на нашей приставке. Что именно она делала, я знаю по составу пакетов и по этим публикациям, а не по замеру.
Как чистили
Сброс настроек не вариант: вредоносные файлы лежат в /system. Я действовал вручную.
Профили и пакеты. Удалил лишние профили (
pm remove-user) и пакеты из всех профилей (pm uninstall --user N).Запись в системный раздел. В заводской прошивке
/systemтолько для чтения. У неё динамические разделы и оверлей: послеadb remountзапись идёт в оверлей. Через него я удалил /system/preinstall/com.fuyao.elf.center.apk,UpdateForSystem,ProductTest,ChangeLed. Тонкость: если перемонтировать неудачно, эти файлы «воскресают» и вредонос ставится заново. У меня так и вышло один раз, пока команда не отработала до конца.Пустой список для службы. /system/etc/safe.list и копия в
/data/local/system/заменены на[].FuyaoServiceдальше читает пустой список и ничего не запускает; в журнале остаётся только «service not found».Блокировка сервера. Домен добавлен в
/system/etc/hostsна приставке и в роутере (в фильтрации роутера есть подвох: когда мы включили встроенный контент‑фильтр, он сломал DNS и пришлось его выключить).Проверка. Две перезагрузки: профиль один, вредоносных пакетов нет, диск 11%, время правильное.
Что осталось: код FuyaoService в services.jar и SELinux‑метки. Он ничего не делает, но целиком убирается только прошивкой чистого образа.
Заодно: что ещё грузило приставку
Поиск причин зависаний дал неожиданный бонус. Старый лаунчер прошивки висел в фоне и ел до 90% одного ядра, из‑за чего температура процессора доходила до 98 °C (порог троттлинга у этого чипа 90 °C, аварийное выключение 115 °C). После замены лаунчера на Projectivy и отключения заводского тестового мусора (скрипт stress_wifi_test.sh и приложение StressTest, оказались безвредными) температура под видео держится около 74 °C, память занята на 45%.
Что делать, если купили такую приставку
Не берите «Android TV за копейки» без сертификации Google. У сертифицированных устройств есть Play Protect и обновления безопасности.
Сразу после покупки проверьте
pm list usersиpm list packages. Лишние профили и пакеты с названиями вродеsystemUpdate,test,led— повод насторожиться.Отключите отладку по сети (ADB), если она включена. В нашем случае порт 5555 был открыт всей локальной сети.
Держите приставку в отдельной гостевой сети и не входите с неё в важные аккаунты.
Следите за исходящим трафиком в роутере: приставка, которая постоянно шлёт данные на странные адреса, — первый признак.
Лучше чистый, сертифицированный образ или другое устройство, а не лечение вручную. Моя чистка рабочая, но вредоносный код остаётся в прошивке.
Итог
Дешёвая приставка с «неизвестным брендом» может стоить дороже, чем кажется: вы платите своим интернетом и безопасностью домашней сети. Если у вас H96 Max V11 или похожая модель, проверьте её: это занимает пять минут и две команды.
Автор: Все названия моделей и компаний приведены по открытым публикациям; юридических утверждений о производителе в статье нет.
Комментарии (2)

ifap
26.10.2026 15:55У сертифицированных устройств есть Play Protect и обновления безопасности.
Т.е.
это другоесертифицированные трояны от гугля.
Rasters
Установить SlimBoxTV и забыть