

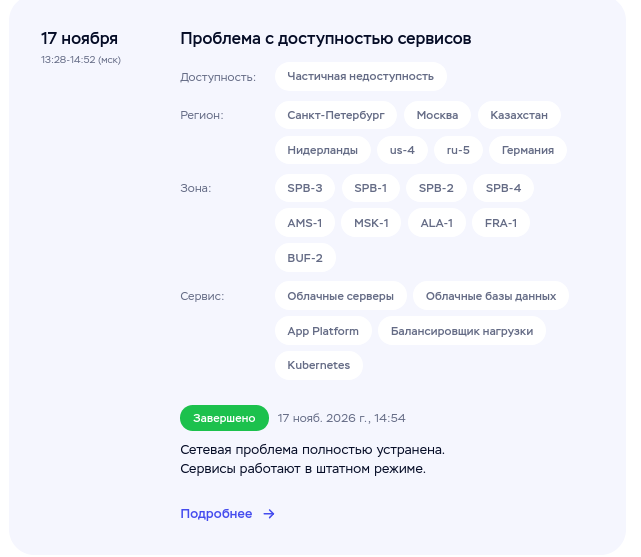
17 ноября 2026 года пользователи сообщили о сбоях в работе сервисов хостинг‑провайдера Timeweb. У клиентов компании перестали работать сайты, ресурсы на VPS не отвечают. Затронуты локации в РФ, Казахстане, Германии и Нидерландах.
Также зафиксированы сбои в работе облачной инфраструктуры для бизнеса Timeweb Cloud.
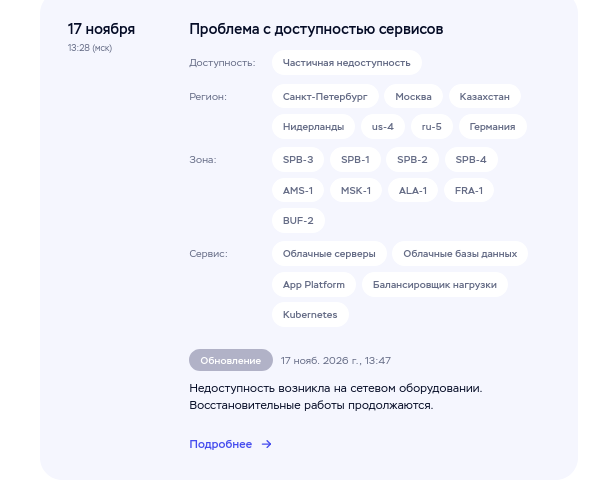
В компании Timeweb заявили, что недоступность возникла на сетевом оборудовании, а инженеры занимаются восстановительными работами.
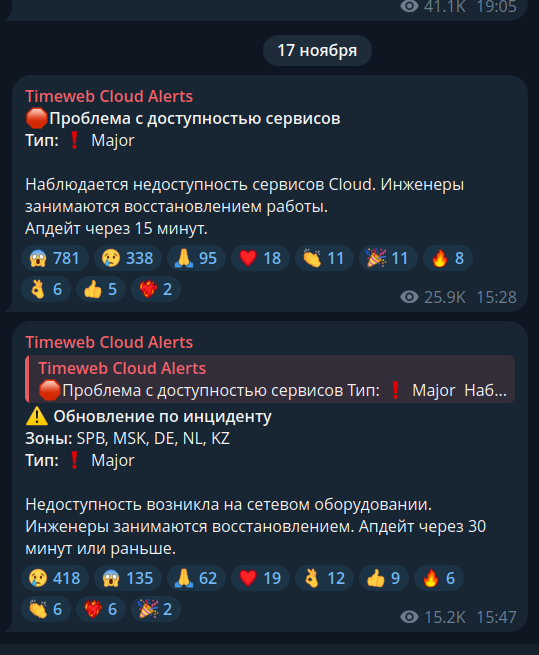
Обновление ситуации #1:
«Сетевая проблема устранена, большая часть сервисов поднялась. Инженеры продолжают восстанавливать оставшиеся сервисы», — пояснили в Timeweb по инциденту в зонах SPB, MSK, DE, NL, KZ.
Обновление ситуации #1:
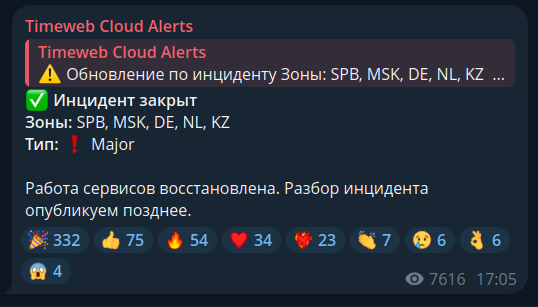
«Инцидент закрыт. Зоны: SPB, MSK, DE, NL, KZ. Работа сервисов восстановлена. Разбор инцидента опубликуем позднее». — сообщили в Timeweb.
Инциденты у других хостинг-провайдеров в РФ в последнее время:
18 октября 2026 года в FirstVDS сообщили, что злоумышленники получили доступ к части сетевой инфраструктуры компании и данным некоторых клиентов через уязвимость в системе управления виртуализацией VMmanager 6.
В ночь на 2 ноября 2026 года в инфраструктуре Beget произошёл инцидент, в результате которого была нарушена работа ряда сервисов хостинг‑провайдера. По факту это кибератака с получением доступа к управляющему контуру всей архитектуры и последующим запуском обнуляющих скриптов. В облачной инфраструктуре (VPS, S3 и Kubernetes) все данные были утрачены. Сохранены файловые бэкапы VPS. Настройки CDN, IP утрачены, облачная инфраструктура оказалась уничтожена. Облачную инфраструктуру в компании оперативно начали строить заново.
8 ноября 2026 года в ESTT сообщили о серьёзном техническом сбое в работе своей IT-инфраструктуры. 13 ноября в ESTT восстановили виртуальные серверы, разобрались с сетевыми настройками и подняли панель управления после инцидента.
Комментарии (39)

wepp
17.11.2026 11:01С облаками вывод понятен, делаем ещё копии. А как быть с сервисами? Вот отвалится рабочая почта и мне видится только быстрое оживление главного адреса в домене..

00Kirill00
17.11.2026 11:01Для рабочей почты давно придумали резервный MX с более высоким приоритетом или простой переезд на внешний сервис на время аварии. Сами конфиги и ящики при этом легко бэкапятся через imapsync или rclone на домашний NAS
wepp
17.11.2026 11:01Спасибо, поизучаю. Ящики, у кого надо, и так лежат локально через почтовый клиент. Можно и ещё копию сделать. А вот про то, что можно резервный MX сделать, не знал. У нас почта как сервис с оплатой за пользователя, надо узнать, насколько совместимо.

salnicoff
17.11.2026 11:01Если Вы рулите доменной зоной, то можете переназначить сервера, обрабатывающие почту. Проблема будет с авторизацией на IMAP и SMTP — сервер-то Вы переключите, а вот список пользователей с паролями... Или надо тогда поднимать второй сервер и регулярно синхронизировать каждый ящик каким-нибудь imapsync'ом с первичным. Но и тут остается вопрос: а отдадут ли Вам с первичного сервера список Ваших пользователей с паролями в удобноваримом виде (например, файл /etc/passwd)?..
wepp
17.11.2026 11:01Вот примерно об этом я и думал. И как раз со списком пользователей проблемы меньше (два раза уже переезжали, все сервисы поддерживают экспорт/импорт через csv или типа того). И письма вытягивает. Но платить ещё за один такой же сервис - это перебор. И тут больше проблема, что всем пользователям нужно новый сервер обозначить. Причём в моём представлении, только на время (сервис ведь оживят), потому что пока ничего лучше не нашлось под наши задачи и бюджет.
Пока самый быстрый вариант: быстро оживить два ящика, основной и catch-all, который временно будет ловить письма с остальных адресов.

select26
17.11.2026 11:01Проблема будет с авторизацией на IMAP и SMTP
Основная проблема будет с другим: если основной провайдер не поддерживает MX backup, то вся почта с него будет режектиться или лететь в спам, если адрес резервного MX не настроен как доверенный на основном.

Andrew-Alex
17.11.2026 11:01Резервный MX — это не резервный почтовый сервер. Он может принимать и временно хранить входящие сообщения, но сам по себе не обеспечивает доступ к почтовым ящикам, отправку писем, работу IMAP/SMTP Submission и непрерывность переписки. При аварии основного сервера сотрудники могут остаться без рабочей почты, несмотря на прекрасно работающий резервный MX.
Просто переехать на внешний сервис» во время аварии? Пробовали когда-нибудь экстренно мигрировать корпоративную почту, когда основной сервер уже недоступен? Откуда возьмутся актуальные ящики, пароли, права доступа, алиасы, правила маршрутизации и последние письма? Как будете обеспечивать согласованность данных при восстановлении основного сервера?
И все письма, которые вы отправите с этого нового места, будут у получателей 100 % попадать в спам (Dkim, PTR)... Также нужно несколько дней, даже после правильной регистрации и указания !всех корректных записей, чтобы все остальные почтовые системы начали доверять этой почте.... Почтовый сервер нельзя так просто мигрировать...
salnicoff
17.11.2026 11:01Такое ощущение, что уже есть очередь из провайдеров на атаку. Интересно, кто следующий. И за что именно...


sorosgpt
17.11.2026 11:01Завершено 17 нояб. 2026 г., 14:54 Сетевая проблема полностью устранена. Сервисы работают в штатном режиме.
Timeweb Cloud трусишки,
волкизайки серые.зачем вам "Статус сервисов" если он всегда показывает что всё работает?

Efrem3112
17.11.2026 11:01Кучно идут. Даже не знаю, оставаться на ещё не битом сервисе, или мигрировать туда, по кому уже прошлись

leonid80
17.11.2026 11:01Делать копию там по кому уже прошлись, и если что оперативно переключать ). А ещё вариант - выбрать небольшой ДЦ подальше от столиц.

NotSlow
17.11.2026 11:01Сейчас (хотя она и раньше всегда была) лучше тактика неуловимого Джо: мельче - лучше. Раскидывать по мелким хостерам, а не держать все на одном крупном. Не думать что ну уж крупный то точно не пропадет, не поломают и там все стабильно всегда :) Наоборот, мелкий не привлекая не нужного внимания может куда стабильней работать годами и по качеству/цене даже лучше.

Areso
17.11.2026 11:01Раньше, когда этим занимались живые люди, мелкие хостеры могли уповать на свою мелкость.
Теперь этим занимаются агенты, которые не спят, не отдыхают и не умеют усталости.salnicoff
17.11.2026 11:01Раньше мелкий хостер имел один физический сервер, стоявший в здании офиса какого-нибудь «Урюпинсктелекома» на окраине поселка Задние Бомжи. Теперь мелкий хостер — это тот, кто арендует одну VPS-ку в гигантском дата-центре, который стоит в очереди на бесплатное дрон-шоу. Как только в этот дата-центр прилетает, этот хостер накрывается медным тазом вместе с хостерами «глобального масштаба». :-( Единственная альтернатива теперь — сервер под кроватью или под столом генерального директора.
select26
17.11.2026 11:01Раскидывать по мелким хостерам, а не держать все на одном крупном.
Так мелкие то не на своих площадях живут - арендуют у крупных!

MuCephei_88
17.11.2026 11:01Вы, возможно, слабо понимаете, что из себя представляют мелкие хостеры. Это либо гараж-ангар с кучей списанного и приобретенного за копейки оборудования где Вася админ побыстренькому накатил виртуализацию, либо в самом лучшем случае арендованная стойка у крупного датацентра.
У таких компаний обычно вообще нет никаких безопасников, а специалисты там работают зачастую очень среднего уровня, потому что на хороших спецов нет ни условий работы ни ФОТа, так как хостинг сам по себе не самое маржинальное занятие, в принципе.
Поэтому, да, спасает их только то что они не особо отсвечивают и никаких значимых компаний у них не хостится, но как правильно написали ниже, сейчас агент на это не посмотрит и легко и до них доберется, а если доберется, то это сразу вилы - можно забыть об инфе.NotSlow
17.11.2026 11:01С одной стороны верно, за других мелких хостеров ничего не знаю и возможно это именно так как описываете. Но сдругой - такое стереотипное мышление обидно...
Но могу лишь про свой случай рассказать кому интересно.
Занимаюсь исключительно shared хостингом 13 лет, никаких vps, доменов и т.д. Самый первый сервер запускался еще на заре ssd, когда все остальные предлагали только hdd. Плюс на частоту cpu практически никто не обращал внимания. Было куплено все новое - диск на slc ячейках (intel x25-e), высокочастотный процессор (e3 v2 какой-то средний... с ходу уже не вспомню), корпус, б.п., материнка - все новое. И отправлено на colocation. Конечно же сайты на таком сервере работали минимум в 2 раза шустрей, чем на других крупных хостах. Довольно быстро место на диске почти не осталось и следом аналогично был запущен новый второй сервер и отправлен также на colo в другой ДЦ.
Всех клиентов с первого аккуратно мигрировал на второй, а на первом сделал замену диска и cpu на самый максимальный e3-1290v2. На втором cpu был e3-1281v3, диски Intel S3710. Надо ли уточнять, что среди остальных хостеров вообще никто никогда не ставит железо из верхнего сигмента? Закупают обычно что-то среднее по цена/качество. И диски также какие-то простенькие, которые нередко отказывали..
Позже как только появились первые nvme - также на всех серверах (3шт на то время) была сделана замена на Intel P3700, а следом (наверное единственный среди хостеров) начал предоставлять хостинг на Intel Optane - 900p и P4800x.
И поэтому чуть обидно когда только из-за того что у меня не свой ДЦ, и даже нет ни одной стойки из серверов, а просто несколько штук разбросаны по разным небольшим ДЦ в разных городах/странах, большинство надменно полагает, что тут гараж-ангар со списанным мусором за копейки :( Хотя опять же, не исключаю что у 90% мелких хостеров все именно так и есть.
Но и должен покаяться, с год назад решил поменять тактику и 2 последних сервера уже не мои личные на коло, а арендованные из того что предлагает ДЦ. Причина - покупать свое не выгодно т.к. оно очень быстро морально устаревает и потому за 10 лет развитие и рост хостинга микроскопический. Бюджет не резиновый, кредитов/инвестиций чужих нет. Чтобы ускорить развитие, резче запускать новые локации и на актуальном быстром железе, пришлось поступиться принципами, не покупать свое самое топовое (и дорогущее), а брать в аренду чуть проще. Ну и жаль на Intel Optane предложений вообще ноль, только обычные.
Но сохраняется стратегия, что каждый новый сервер в новом датацентре. И при чем из не крупных. Т.к. по опыту общаться, что-то просить сделать или договариваться куда легче с мелкими. А за эти годы было многое - многократные апгрейды и замены железа, ddos'ы, абузы и т.д. Но сайты клиентов никогда не лежали часами и тем более сутками.
На данный момент самый новый сервер в Германии на Intel 14900K процессоре и WD Black SN8100 дисках. Много ли с ходу приведете примеров крупных хостуров на подобном? При цене около $5/мес. А главное - назовите хоть одного, у кого сделано программное разделение процессов - не важные работают только на e-ядрах, а клиентские php/mysql выполняются только на p-ядрах. Я же встречал даже vps на подобных cpu :) Т.е. как-попало кому-то 6ггц, а кому-то сильно хуже производительность достается, по одинаковой цене и всем просто плевать...
Плюс у каждого клиента его личные независимые от соседей apache/mod_php или php-fpm, а также независимые mysql. Много ли примеров крупных приведете с подобным? Практически у всех одна общая mysql и никаких персональных кэшей быть не может, идет постоянная борьба за память между клиентскими сайтами. Отсюда во многом еще один стереотип - шаред это плохо, медленно и небезопасно. Я же считаю наоборот - vps это дорого (если на нормальных cpu и без большого оверселла) или медленно (многоядерные низкочастотные cpu), но проще для хостера - "Вася админ" порезал на виртуалки и вперед. Shared же сложней администрировать, присматривать за всеми, не блочить клиентов за нагрузки, а разбираться в причинах, отсеивать ботов и т.д.
По поводу забыть об инфе - да неужели недавняя история с beget не показатель, что крупность хостера вообще не показатель? И единственно правильное что можно делать - не надеяться ни на кого, а самостоятельно думать о бэкапах.
У меня же конечно бэкапы также всем делаются и при чем у клиентов есть доступ к хосту с ними. Ну и естественно он находится в совершенно отдельном от всех остальных серверов датацентре. Напомните через сколько дней те же клиенты бегета добрались до своих бэкапов у них?...
Чтоб не быть голословным, могу сделать бесплатный тестовый акк и лично сможете сравнить с чем хотите, и с гараж-ангар хостами, и с крупными уважаемыми. В личку.

ildarz
17.11.2026 11:01На данный момент самый новый сервер в Германии на Intel 14900K процессоре и WD Black SN8100 дисках
У вас же есть план для клиентов на случай "внезапно в сервере сгорела материнка" или "сервер изъяли у хостера в рамках расследования связи с русскими хакерами"?
NotSlow
17.11.2026 11:01В чем тут проблема? План ровно такой же как и у крупных хостеров: сгорел один - перебросить всех на другой. Он же не единственный. Только в данном случае проблемы по железу - это даже не мои проблемы, а того хостера, у которого арендую сервер. С теми которые мои на colocation сложней конечно. Но в крайнем случае минус один сервер. Повторюсь, переезды, замены железа и даже завершения работы сервера с его последующей продажей прям на месте уже были несколько раз.
Но все было запланировано, так чтобы что-то именно ломалось и экстренно приходилось делать - не доводилось. Потому что свое все новое (а не списанное за копейки), в котором уверен. А то что в аренде - там к примеру диски либо сразу заказываются новые, либо после выдачи и проверки если оказывается что диски заметно б/у, то сразу делалась их замена на свежие.
Про хакеров - не забываем, что речь только про shared хостинг для размещения сайтов. Плюс сейчас оплата только в белую на р/с. Это не vps'ки за крипту от анонимов. Сейчас есть какой-никакой фейсконтроль и откровенной чернухой никто из клиентов не занимается, все на виду. Это очередной плюс мелкости т.к. среди тысяч клиентов у крупного легче спрятаться васяну-хакеру, который подставит остальных. Плюс опять же стратегия разнесения серверов по разным локациям не допустит ситуации потери целой партии серверов в один момент.
00Kirill00
17.11.2026 11:01По теории вероятности снаряд в одну воронку дважды падает реже, особенно если провайдер после взлома с перепугу перетряхнул всю безопасность и обновил наконец гипервизоры))
sorosgpt
17.11.2026 11:01>особенно если провайдер после взлома с перепугу перетряхнул всю безопасность
это полный бред. в телегах есть всякие мелкие конторки (ну типа ФССП или госуслуг), у которых сливы строго раз в год
Areso
17.11.2026 11:01строго раз в год
про которые мы узнаем. Про которые мы не узнаем, думаю, даже чаще.
У этих конторок нет и не будет денег на вменяемую инфру и людей.
MuCephei_88
17.11.2026 11:01Перетрясти всю безопасность это задача не одной недели далеко. И даже не месяца.
JBFW
17.11.2026 11:01Интересно, несколько дней назад в качестве шутки-прикола пробегал по соцсетям вброс. что "во вторник 17 сломают интернет и банки".
Во вторник 17 сломали TimeWeb и тех кто им пользовался.
Кто-то случайно угадал или проговорился?
00Kirill00
17.11.2026 11:01Осень 2026 года для российских хостеров выдалась какая-то совсем аномальная, то FirstVDS в октябре, потом тотальное уничтожение облака Beget в начале ноября, затем ESTT, а теперь вот Timeweb прилег во всех локациях сразу..
Совпадений слишком много

SkifDS
17.11.2026 11:01Таймвеб крашится регулярно. Минимум раз в месяц. Потому и убрали сайт с их хостинга. Оставили только одну не сильно критичную VPS-ку.

maks0129
17.11.2026 11:01А где сейчас норм? Ищу тоже куда переехать попробовал в админвпс но у них поддержка неделями молчит как будто у них таже история(((

4730635
17.11.2026 11:01Рассматривал Timeweb как хостинг. Но не решился. Очень уж старательно, почти виртуозно, поддержка избегала разговора о стоимости. Какие-то цифры мелькали помимо их воли. Когда с первоначальной заманухи в 2000 у.е. в мелькании воцарились 5000 у.е., передумал и отправился на поиски альтернатив.
select26
17.11.2026 11:01А с каких пор ценообразование перешло в компетенцию саппорта?
Вам к продавцам (sales) нужно
slinkinone
Искал информацию что случилось, нашел в этой новости. Главная сайта грузится через раз, по телефону только робот, в чате на сайте не отвечают, в телеграме последний пост про новое мобильное приложение. "Классно" конечно что нет точки отказа для оповещений о подобных сбоях.
UPD.0: Оказывается есть группа в телеграм для подобных оповещений. Но на сайте в контактах ссылка на группу с новостями только.
00Kirill00
Поэтому нормальные компании давно выносят статусные страницы и аварийные оповещения на отдельный домен у внешнего независимого облака чтобы хотя бы связь с клиентами не терялась..