

Сегодня меня попросили посмотреть сайт на MODX, с которым происходило что‑то совсем нехорошее. Изображения и стили перестали загружаться, часть файлов исчезла, а в каталогах обнаружились посторонние PHP‑скрипты. О свежей критической уязвимости Gallery я уже знал, поэтому сама ситуация особенно не удивила. Гораздо интереснее оказался другой вопрос: в 2018 году через Gallery уже взламывали сайты, проблему исправили, а спустя восемь лет история повторилась. Что же там такого устроено, что обычный компонент для работы с изображениями снова оказался в центре событий?
Стало интересно. Я скачал официальные пакеты Gallery 2.0.4 и 2.0.5, сравнил исходники, посмотрел исправляющий коммит и заодно заглянул в версию 1.7.1, выпущенную после предыдущего инцидента. Хотелось понять не столько механизм конкретного взлома, сколько причины, по которым подобные проблемы вообще становятся возможными.
И вот здесь обнаружилось кое‑что любопытное. Проверки пользовательских параметров в Gallery уже существовали. Разработчики явно думали о безопасности, предусмотрели белый список разрешённых возможностей phpThumb. Казалось бы, всё правильно. Только в архитектуре обработчика обнаружился ещё один путь прохождения данных, который этот список совершенно не контролировал. И я начал понимать, почему всё это стоит рассмотреть повнимательнее.
Один аргумент, который меняет всё
Gallery использует публичный процессор web/phpthumb. Он получает параметры запроса, передаёт их библиотеке phpThumb, создаёт миниатюру и сохраняет результат в кеш. Вполне обычная задача, пока не начинаешь разбираться, какие именно возможности предоставлены внешнему пользователю.
Посмотрим, как в Gallery 2.0.4 определялся путь к каталогу компонента:
$assetsPath = $modx->getOption(
  'gallery.assets_path',
  $scriptProperties,
  $modx->getOption('assets_path') . 'components/gallery/'
);
Кто работает с MODX, наверняка уже заметил интересную деталь. Как указано в документации метода getOption(), второй аргумент — массив, в котором метод сначала ищет значение настройки. Здесь это $scriptProperties, содержащий свойства процессора, в том числе полученные из HTTP‑запроса.
Получается, что пользовательские параметры потенциально могли влиять на определение серверного пути. Причём сам getOption() совершенно ни в чём не виноват — он добросовестно выполняет свою работу. Ему просто подсунули данные, которым для такой операции доверять не следовало.
В версии 2.0.5 разработчики изменили всего один аргумент:
$assetsPath = $modx->getOption(
  'gallery.assets_path',
  null,
  $modx->getOption('assets_path') . 'components/gallery/'
);
Теперь настройка берётся из конфигурации MODX. Аналогичные изменения затронули получение других серверных параметров, включая права создаваемых файлов.
Меня здесь заинтересовал сам характер исправления. Можно было придумывать дополнительные проверки пользовательского пути, запрещать определённые символы и комбинации, постепенно превращая простую операцию в небольшой справочник регулярных выражений. Вместо этого разработчики исключили возможность переопределять серверную настройку через внешний запрос.
Вот это, на мой взгляд, гораздо правильнее. Если пользователю не требуется управлять системной конфигурацией, незачем предоставлять ему такую возможность, а потом героически её ограничивать.
Белый список был. Но охранял не ту дверь
Самое любопытное обнаружилось дальше. В Gallery 2.0.4 уже существовал белый список параметров phpThumb. Процессор проверял свойства запроса и формировал отдельный массив $ptOptions, содержащий только разрешённые значения.
Всё выглядело вполне разумно, пока я не посмотрел, куда дальше попадали исходные данные.
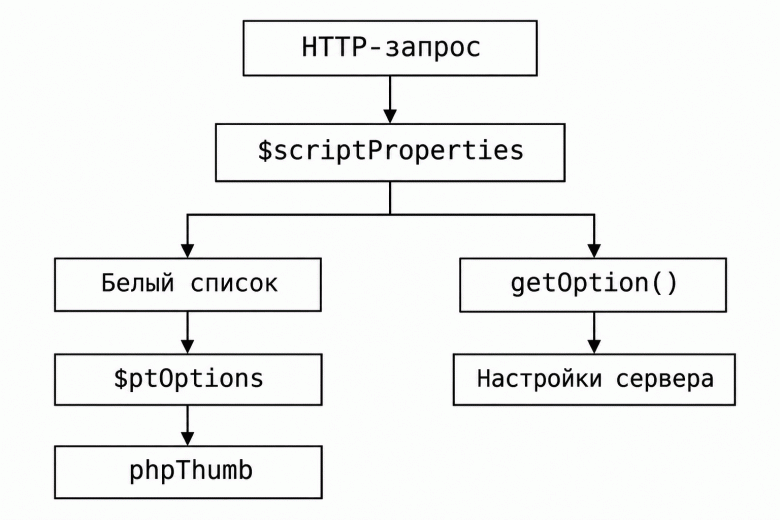
Одна ветка проходила через проверку, другая продолжала использовать исходный массив. Получалось, что перед передачей в phpThumb пользовательские параметры тщательно фильтровались, но при получении серверной конфигурации могли использоваться без этой фильтрации.
Белый список работал. Претензий к нему никаких. Просто его действие не распространялось на всю систему. Примерно как поставить охранника у парадного входа, а посетителям попутно раздать ключи от служебных помещений.
А потом мне попался ещё один замечательный фрагмент:
$debug = $modx->getOption('debug', $scriptProperties, false);
  if ($debug) {
    set_time_limit(0);

    $oldLogLevel = $modx->getLogLevel();
    $modx->setLogLevel(modX::LOG_LEVEL_DEBUG);
}
Внешнее свойство debug могло влиять не только на диагностические сообщения, но и на время выполнения PHP‑скрипта. set_time_limit(0) снимает ограничение времени выполнения средствами PHP, если конфигурация сервера допускает такое изменение.
Я, конечно, понимаю, что генерация миниатюр — задача ответственная. Но зачем посетителю сайта предоставлять возможность влиять на время выполнения серверного процесса? Картинка ведь вряд ли об этом попросит.
В Gallery 2.0.5 этот механизм удалили, а подробную диагностику связали с серверной настройкой журналирования. Заодно сократили белый список phpThumb, исключив ряд параметров, которые публичному обработчику не требовались.
Именно здесь, на мой взгляд, находилась одна из принципиальных проблем прежней архитектуры. Проверенный массив параметров не обеспечивает безопасность, если программа продолжает использовать исходные данные в операциях с более высокими полномочиями. Важен не сам факт наличия проверки, а то, какие операции вообще могут зависеть от недоверенного ввода.
А зачем вообще отдавать пользователю возможности всей библиотеки?
phpThumb умеет значительно больше, чем изменять размеры изображений. Некоторые фильтры используют дополнительные файлы: водяные знаки, маски, шрифты. Для универсальной библиотеки это полезная функциональность, но совершенно не обязательно, что все её возможности должны быть доступны через публичный HTTP‑интерфейс.
В исправленной Gallery разработчики ограничили удалённые источники и добавили проверки локальных путей. Однако локальный путь ещё не означает разрешённый файл. Он может содержать переходы через ../, проходить через символические ссылки или в результате разрешения указывать за пределы допустимого хранилища.
Поэтому при проверке доступа важно не только определить форму строки, но и установить фактическое расположение файла и допустимость обращения к нему.
В Gallery часть этой работы выполняется внутри phpThumb. Получается, что безопасность публичного процессора зависит не только от его собственных проверок, но и от поведения библиотеки и конфигурации файловой системы.
Само по себе это не уязвимость, и подтверждённого обхода исправления 2.0.5 я не обнаружил. Но с архитектурной точки зрения мне ближе другое разделение ответственности: приложение определяет, какие изображения разрешено обрабатывать, а библиотека получает уже проверенный источник.
Универсальность библиотеки — замечательное качество. Особенно когда она действительно нужна. Но публичному API совершенно необязательно уметь всё то же самое, что умеет библиотека. А иногда даже вредно.
Кеш тоже преподнёс сюрприз
При сравнении версий обнаружилось интересное изменение в формировании кеша. В Gallery 2.0.4 ключ включал хэш всех свойств процессора:
md5(serialize($scriptProperties))
Смотрю на это и думаю: а почему идентичность готовой миниатюры зависит от параметров запроса, которые вообще не участвуют в её создании? Два запроса могли формировать одинаковое изображение, но получать разные записи кеша из‑за посторонних свойств.
В версии 2.0.5 разработчики изменили алгоритм:
md5($src . serialize($ptOptions))
Теперь используются источник изображения и разрешённые параметры преобразования. Казалось бы, всё хорошо. Но я уже начал присматриваться к подобным вещам и обнаружил ещё несколько интересных моментов.
PHP сохраняет порядок элементов ассоциативного массива, а serialize() этот порядок учитывает. Поэтому одинаковые по смыслу наборы параметров потенциально могут формировать разные ключи. Кроме того, в ключе нет явной версии исходного файла: если изображение заменили, но путь остался прежним, актуальность миниатюры зависит от других механизмов инвалидации.
Есть и вопрос конкурентного создания файлов. Если два запроса одновременно обнаружили отсутствие кеша, система должна гарантировать, что клиент получит завершённый результат. Для этого обычно используют запись во временный файл и атомарную публикацию готового объекта.
Разумеется, эти наблюдения сами по себе не доказывают наличие ошибок в Gallery 2.0.5. Для окончательного вывода необходимо проверить остальные механизмы кеширования компонента. Но они показывают, что даже за простой задачей хранения миниатюр скрываются вопросы идентичности результата, актуальности данных и конкурентного доступа.
Мне вообще нравится, когда начинаешь изучать одну проблему, а обнаруживаешь несколько совершенно самостоятельных архитектурных вопросов. Хотя иногда хочется спросить себя: а не слишком ли глубоко я уже закопался в эти миниатюры? Но нет, именно ради этого и стоит заглядывать в чужие исходники.
Как бы я это проектировал
После изучения исправления у меня возник вопрос: зачем публичному обработчику вообще предоставлять возможность самостоятельно выбирать произвольные файловые пути и управлять внутренними параметрами phpThumb?
Для обычной генерации миниатюры достаточно выбрать изображение и необходимый вариант его представления. Например, миниатюру каталога, карточки товара или мобильной версии. Я бы начал с такого контракта:
$image = $mediaRepository->resolvePublic($imageId);

$profile = $profiles->requirePublic($profileName);

$cacheKey = $cacheKeys->from(
    $image->revision(),
    $profile->version()
);
return $thumbnailService->getOrCreate(
    $image,
    $profile,
    $cacheKey
);
Это концептуальная схема, а не готовая замена Gallery. Здесь публичный запрос передаёт идентификатор изображения и название разрешённого профиля. Репозиторий определяет допустимый источник, профиль содержит параметры преобразования, а ключ кеша учитывает версии изображения и правил обработки.
Такой интерфейс не получает возможности управлять серверными каталогами или произвольными настройками библиотеки. Эти полномочия не приходится запрещать отдельными проверками — они отсутствуют в самом контракте.
Дополнительно я бы обеспечил невозможность исполнения файлов из каталога кеша, ограничение ресурсов обработки и атомарную публикацию результатов. Это независимые гарантии: ошибка в проверке изображения не должна автоматически превращаться в возможность выполнения PHP‑кода.
Однако требовать немедленно переписать Gallery под такую модель было бы неразумно. Компонент существует давно, его интерфейс используют различные шаблоны и интеграции. Можно построить замечательную архитектуру, нарушить совместимость с тысячами работающих сайтов и потом долго объяснять пользователям, насколько теперь всё стало правильно. А пользователи, как назло, почему‑то хотят, чтобы их сайты продолжали работать.
Поэтому я бы разделил работу на два этапа: сначала усилить существующий обработчик без изменения его внешнего контракта, а затем постепенно выделять ограниченный публичный API, оставляя расширенные возможности библиотеки для доверенного контекста.
Хорошая архитектура должна учитывать не только техническую красоту решения, но и стоимость его внедрения.
И что же произошло за восемь лет?
Вернёмся к вопросу, с которого началось исследование. В 2018 году после атак на сайты с Gallery 1.7.0 и более ранними версиями разработчики выпустили исправление 1.7.1. В обсуждении тех событий участники сообщества рассказывали о десятках пострадавших сайтов и вредоносных PHP‑файлах в каталоге кеша.
Я посмотрел код Gallery 1.7.1 из архива пострадавшего сайта. Белый список параметров phpThumb там уже существовал, но получение gallery.assets_path через $scriptProperties сохранялось. Аналогичная конструкция присутствовала в Gallery 2.0.4 и была изменена только в 2.0.5.
Вот это меня и удивило больше всего. Восемь лет, несколько версий компонента, исправления, развитие функциональности — а конкретное архитектурное решение осталось на месте. Это не доказывает, что в 2018 и 2026 годах использовался один и тот же эксплойт. Полную цепочку первоначального проникновения на исследованном сайте восстановить тоже не удалось. Но преемственность этого проектного решения подтверждается исходниками.
Надо отдать должное разработчикам: в Gallery 2.0.5 они серьёзно переработали публичный процессор, ограничили источники изображений, сократили набор доступных параметров и устранили несколько нарушений границ доверия.
А вот история получилась весьма показательная. Известную уязвимость однажды исправили, но некоторые архитектурные решения, допускавшие избыточное влияние недоверенных данных, сохранились на годы.
Поэтому при разборе подобных проблем мне интереснее выяснить не только то, какую строку исправили разработчики, но и почему такая конструкция вообще появилась в системе.
Иногда достаточно добавить проверку. А иногда стоит задуматься, почему компоненту для создания картинки понадобились полномочия, которые теперь приходится так тщательно ограничивать.