

Первая часть была про wev.js: коллектор с двенадцатью чекерами, который шлёт поведенческий поток на webevent.tbank.ru. Но на страницах Т-Банка живут ещё два скрипта: fp-pixel.js, 186 КБ webpack-бандла с хоста sso-forms-prod.t-static.ru/tid/, и initialize-any-id-prod.js с хоста fingerprint.t-static.ru. В первой статье они упоминались как чёрный ящик: чекер fp вызывает из них getNormalizedData() и всё.
Ящик вскрыл, и не один: внутри оказалась связка обвязки fp-pixel с движком AnyId, 11 коллекторов и главный сюрприз: сервер web2web.tbank.ru, который в ответ на телеметрию выдаёт постоянный fingerprintId. И этот ID переживает чистку cookies, смену IP и перезапуск браузера. Разбираю по шагам, что скрипты собирают, как шифруют и как сервер решает, тот ли вы человек, что был вчера.
Как расшифровать то, что не видно
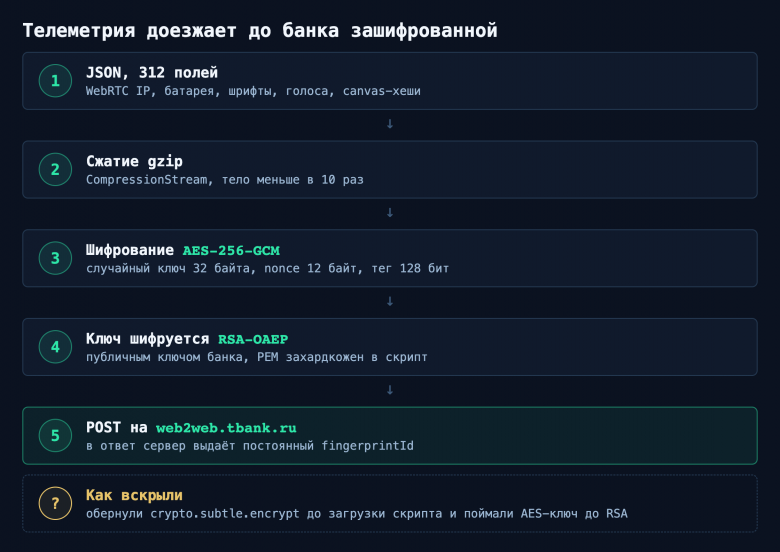
Payload, который уходит на web2web.tbank.ru/web-fingerprint/api/v1/external/fingerprint, выглядит так:
{"encrypted_aes_key_b64": "...", "encrypted_gzip_data_b64": "...",
 "nonce_b64": "...", "tag_b64": "..."}
Схему шифрования видно в коде, на расшифровку ушло десять минут. JSON с сигналами сжимается gzip через CompressionStream, шифруется AES-256-GCM со случайным ключом и nonce, а сам ключ шифруется RSA-OAEP публичным ключом банка, который захардкожен в скрипт PEM-блоком. Читаемо, добротно: даже перехватив трафик, банк защищает телеметрию от чужих глаз.
Классическая MITM тут бессильна, поэтому пошёл иначе: обернул crypto.subtle.encrypt до загрузки скрипта. Каждый вызов с RSA-OAEP шифрует AES-ключ, он же мне и нужен. Ключ в руки, остальные части payload есть в теле запроса: распаковка AES-256-GCM через node crypto, затем gunzip, и на столе лежит полный JSON. Прод-пейлоад с главной страницы Т-Банка, 312 полей, дальше буду называть находки по нему.
312 полей: что банк знает
Полный список забирал из самого скрипта: там лежит таблица маппинга snake_case-полей сервера на клиентские свойства, 117 записей. В проде заполняется 312. Топ-10 из того, чего не было в wev.js:
web_rtc_ip: 94.183.197.10. Сквозь VPN. Скрипт создаёт ICE-кандидат через WebRTC и забирает ваш реальный адрес в обход прокси. Техника старая, но впервые вижу её у российского банка в проде.battery_rate_pct: 0.96. Уровень заряда и статус зарядки. Пара «ноутбук на 96% с зарядкой» против «телефон на 34% без» помогает различать устройства за одним пользователем.storage_quota: 10737418240. Квота localStorage. В Safari она зависит от свободного места на диске: на живом маке скрипт получил 82 ГБ. Диск стал частью отпечатка.local_speech_list: [“Милена”, “Daria”, “Eddy (китайский…)”]. Список TTS-голосов операционной системы. Зависит от установленных языковых пакетов, на живом Safari 26 у меня их 68. Практически именинник.emulation_coeffи lied-детекты.navigatorLied,timeZoneLied,intlLied,speechLied: движок сравнивает сигналы между собой и выносит вердикт, врёт ли браузер. Если подменить UA и не поправить остальные сигналы, движок это видит и ставит флаг.headlessEstimate:{noContentIndex, noContactsManager, noDownlinkMax}. Headless-браузеры не имеют ContentIndex и ContactsManager API. Наш headless Chrome скрипт поймал сheadless_rating_score: 50.installed_app_bank_flgи SME/Invest: детект установленных приложений Т-Банка. Мост между вебом и мобильным устройством.Intl-энтропия:
intl_list_format: "0 или 1",intl_display_names: "американский английский". Форматирование зависит от версии ICU в ОС, тонкий, но стабильный сигнал.Три canvas-рецепта вместо одного: emoji-текст «Very unique and secure TEXT! ???» с кругами в режиме multiply, буква «А» 600px с линейным градиентом и «picasso» с radial-градиентами. Хешируются все три, MD5.
user_timezone_location_epoch: -27028693817000. Смещение времени от 1900 года: детект смены часового пояса на лету, ловит VPN-путешественников.
Возможный вопрос - шрифты, голоса, квота диска, всё это съедает ли производительность? Нет. У скрипта встроенный планировщик: сбор разложен по чанкам с бюджетом 8 мс через requestIdleCallback, с checkpoint’ами между коллекторами. Пользователь этого не замечает.
Движок AnyId и 12 проверок на эмуляцию
Разбирая пейлоад, наткнулся на 98 полей, которых нет в fp-pixel.js: cloneCount, stabilizationPrecision, probability, headlessEstimate, systemColors… Прогнал все 42 скрипта страницы и нашёл хозяина: initialize-any-id-prod.js, 172 КБ, продукт с именем AnyId. Он и есть движок: считает audio-отпечаток (отсюда константы sampleRate: 44100 и cloneCount: 20000, число сэмплов буфера, а не «клоны canvas», как можно подумать), ширины системных шрифтов на тексте mmMwWLliI8fiflO&2 в семи пресетах, и главное: probability, вероятность эмуляции.
Алгоритм не магический, 12 проверок, каждая добавляет баллы:
Проверка |
Баллы |
|---|---|
User-Agent содержит |
2 |
|
1 |
|
1 |
Соотношение сторон экрана вне диапазона 0.5–2 |
1 |
Canvas-хеши равны строке |
2 |
WebGL renderer содержит |
2 |
Нет GPU-констант |
1 |
Android, но |
1 |
Итог: probability = баллы / 12 × 100. В моём прод-пейлоаде было 8: один балл за GPU-константы, потому что headless Chrome. Идея красивая: отдельные сигналы подделать легко, но чтобы пройти все 12 сразу, эмулятор должен быть непротиворечивым целиком. Заметьте проверку номер три: язык, который сообщила страница-хост, сверяется с языком браузера. Для этого AnyId читает глобальную переменную window.__emulationData: мост между скриптами. Сам движок её только читает, пишет её хост-приложение. На главной Т-Банка она пустая, но на встроенных виджетах (и у партнёра Diginetica, чей адрес web2web.diginetica.net зашит в тот же движок) хост может передать свои замеры, и расхождение поднимет score.
У AnyId есть и вторая работа: cookie sync. Если включена опция enableCookieSync, он отправляет повторный зашифрованный payload с полем internalThirdPId, чтобы склеить отпечаток с куками на сервере. Тот же конвейер AES+RSA, тот же web2web.tbank.ru.
Паспорт, который выдаёт сервер
Главная находка не в списке сигналов, а в ответе сервера:
{"fingerprintId": "e959d8f9-...", "internalThirdPId": "6650f89c-...", "ssoId": null}
Проверил стабильность тремя сессиями подряд:
Сессия |
Сигналы |
fingerprintId |
|---|---|---|
1 |
базовые |
|
2 |
те же, новый контекст, чистые cookies |
|
3 |
+ шум на canvas |
|
Одна и та же конфигурация железа даёт один и тот же fingerprintId через сессии. Подмена canvas выдаёт новый ID. Это значит: сервер группирует визиты по тому, какое перед ним устройство, и ваша история (когда приходили, с каких IP, что покупали) привязана не к cookies, а к паспорту. Инкогнито и чистка cookies меняют сессию, но не паспорт.
Отсюда практический вывод: если автоматизируете банки, менять надо весь профиль целиком и стабильно, иначе один и тот же «компьютер» будет с разными поведенческими паттернами, что подозрительнее, чем стабильный бот.
Почему на iOS все айфоны одинаковые
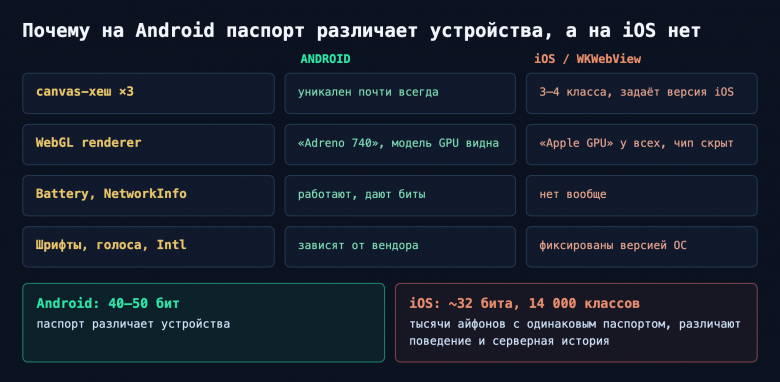
Под первой статьёй sunnybear написал: «На fingerprint я споткнулся в webview об пользователей iPhone: они все выглядят крайне идентично». Я решил углубиться.
Собрал 40 сигналов в Chromium, WebKit и живом Safari на одном маке. Главное отличие платформ: у Android WebGL отдаёт точную модель GPU («ANGLE Metal Renderer: Apple M4 Max» у меня, «Adreno 740» у других), у iOS всегда «Apple GPU» без модели. Battery API, Network Information, список шрифтов, deviceMemory на iOS либо пустые, либо константа версии.
Модель энтропии: сырые сигналы дают Android ~184 бита, iOS ~57 бит. Но сигналы коррелированы: canvas, шрифты, audio и Intl на iOS определяются одной величиной, версией ОС. Эффективная энтропия складывается из независимых групп: версия iOS (~4.5 бит), поколение чипа (~4.5), модель экрана (~3.6), язык и часовой пояс (~9), сеть (~10). Итого ~31.6 бита, то есть порядка 14 тысяч классов (35 актуальных моделей × 10 версий iOS × 40 языковых настроек).
При сотне миллионов активных айфонов на каждый отпечаток приходится несколько тысяч устройств. Комментарий подтверждается количественно.
Что банк делает вместо этого: на iOS вес canvas-паспорта в скоринге ниже, различают поведением (ритм тача вместо мыши), сенсорами и серверной историей пар «сеть + аккаунт». Паспорт на iOS работает фильтром эмуляторов и headless, а не идентификатором человека.
Итог
Два коллектора это два слоя одной системы: wev.js снимает поведение, fp-pixel.js снимает железо и отдает серверу право решать. Весь набор публичных техник (canvas, WebGL, audio, WebRTC, Intl, TTS-голоса, батарея, квота диска) собран в один конвейер с шифрованием, планировщиком и детектами лжи, а сервер держит постоянный ID устройства и видит подмену сигналов.
Для серии это была вторая часть. Осталось честно неохваченное: склейка паспорта с аккаунтом через ssoId и серверный скоринг, который по определению чёрный ящик. Это тема третьей части: логинимся, смотрим, как меняется ответ сервера, и разбираем, как менять паспорт целиком и оставаться живым для скоринга.
Исходники экспериментов и журнал с таймстампами лежат в репозитории.