

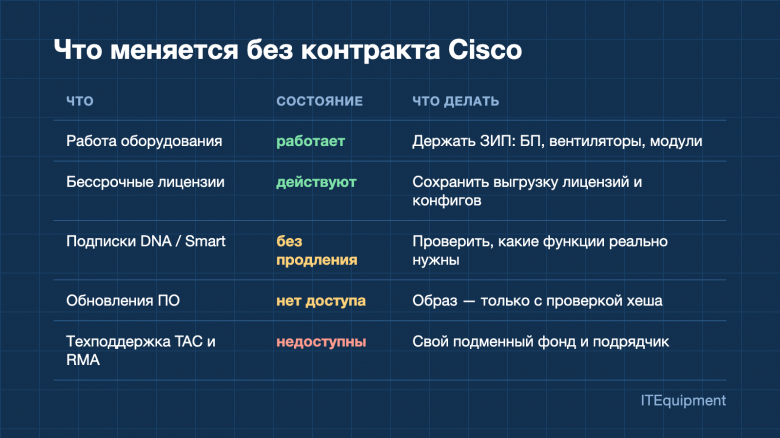
Контракта на поддержку Cisco нет уже больше трёх лет, а Catalyst 9000 и ISR 4000 по-прежнему стоят в ядре и на филиалах. Ниже — рабочая шпаргалка, которую мы сами используем при обновлении IOS XE без доступа к TAC и порталу загрузок: что проверить до работ, как убедиться, что образ не подменён, как обновиться в install mode с возможностью отката и что сделать, если обновиться нельзя.
1. Инвентаризация до любых работ
Сначала фиксируем, что стоит сейчас: версию, режим загрузки, свободное место и лицензии.
show version | include Version|System image|Mode
show install summary
show boot
dir flash: | include free
show license summary
show license status
На Catalyst 9000 в выводе show version есть столбец Mode: INSTALL или BUNDLE. В install mode устройство грузится из packages.conf, в bundle mode — напрямую из .bin. Для обновления и отката удобнее install mode, ниже покажем переход.
По лицензиям: начиная с IOS XE 17.3.2 работает Smart Licensing Using Policy. Устройство без связи с Cisco функции не отключает, просто копит неотправленные отчёты. Чтобы оно не стучалось наружу, транспорт можно выключить:
license smart transport off
Исключение — функции экспортного контроля, например HSECK9 для шифрования свыше 250 Мбит/с на маршрутизаторах: без кода авторизации их не включить, и это стоит выяснить до замены железа или переустановки.
2. Проверка образа: только по SHA512
Образы без контракта приходят из разных источников, поэтому единственная гарантия — хеш. Cisco публикует SHA512 для каждого файла; сверяем его на рабочей станции и на самом устройстве после копирования.
# Linux / macOS
sha512sum cat9k_iosxe.17.09.05.SPA.bin

# Windows PowerShell
Get-FileHash .\cat9k_iosxe.17.09.05.SPA.bin -Algorithm SHA512

# на коммутаторе
verify /sha512 flash:cat9k_iosxe.17.09.05.SPA.bin
Хеш не совпал — образ не ставим, даже если «он у всех работает». Версия в примерах условная: выбирайте рекомендованный релиз для своей платформы и читайте release notes на обязательные промежуточные версии и требования к ROMMON.
3. Обновление в install mode
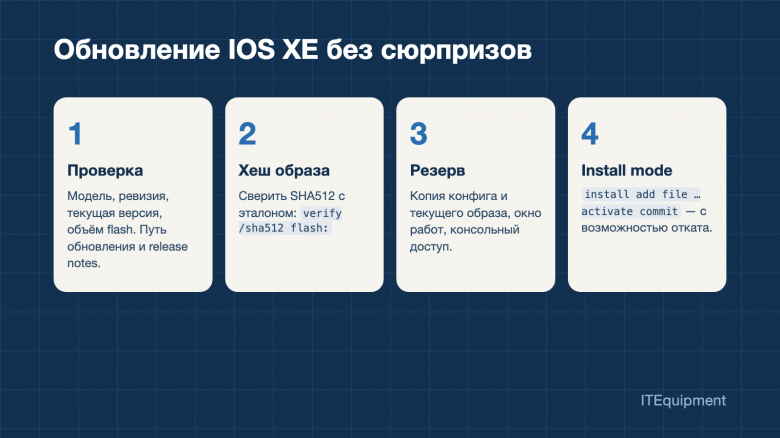
Перед работами — копия конфигурации и текущего образа, консольный доступ и окно. Сам процесс на Catalyst 9000:
copy running-config startup-config
install add file flash:cat9k_iosxe.17.09.05.SPA.bin
install activate auto-abort-timer 120
! после перезагрузки проверяем, что всё поднялось
show version
show install summary
install commit
Пока не выполнен install commit, работает таймер автоотката: если за 120 минут не подтвердить обновление (например, потеряли доступ к устройству), коммутатор сам вернётся на прежнюю версию. Вернуться вручную до коммита можно командой install abort. Когда всё проверено и закоммичено, освобождаем место:
install remove inactive
Если устройство в bundle mode, переход в install mode делается тем же install add file … activate commit, после чего проверяем загрузку из packages.conf:
no boot system
boot system flash:packages.conf
no boot manual
write memory
Для стеков install add/activate распространяется на все члены стека, но перед работами стоит убедиться через show switch, что версии и режимы у всех членов совпадают.
4. Если обновиться нельзя
Самый показательный пример — CVE-2023-20198 в веб-интерфейсе IOS XE с оценкой CVSS 10.0. Осенью 2023 года через неё были скомпрометированы десятки тысяч устройств. Если обновление невозможно, закрываем веб-интерфейс:
show running-config | include ip http
conf t
 no ip http server
 no ip http secure-server
end
write memory
Если веб-интерфейс всё же нужен, ограничиваем доступ списком: ip http access-class с ACL на сеть управления. Тот же принцип для SSH и SNMP: управление только из выделенного сегмента, без доступа из пользовательских VLAN и тем более из интернета.
5. Конец жизненного цикла и запас
Для каждой модели Cisco публикует бюллетень End-of-Life: последний день продаж, последний выпуск исправлений ПО и уязвимостей, конец поддержки. Catalyst 2960-X, 3650/3850 и ISR 4000 уже сняты с продаж или подходят к концу поддержки. Даты из бюллетеня — это срок, до которого ещё будут выходить исправления безопасности, их стоит держать в реестре оборудования.
Без RMA единственный способ быстро восстановиться — свой подменный фонд: блоки питания, вентиляторы, SFP-модули и хотя бы одно запасное устройство на типовую модель с уже залитой эталонной версией ПО.
Итог
Чек-лист коротко: реестр моделей, версий и лицензий; образы только с проверкой SHA512; обновление в install mode с auto-abort-timer; закрытый веб-интерфейс и управление из выделенного сегмента; ЗИП на критичные узлы. С этим Catalyst и ISR спокойно доживают свой срок, а новые сегменты можно строить уже на другом оборудовании — по стандартным протоколам (OSPF, BGP, LACP, 802.1Q) они прекрасно уживаются.
Если у вас есть свои приёмы обновления без контракта или грабли с конкретными платформами — делитесь в комментариях, дополню статью.