

Кто такой тестировщик безопасности в банке: чем он отличается от QA и ИБ-специалиста
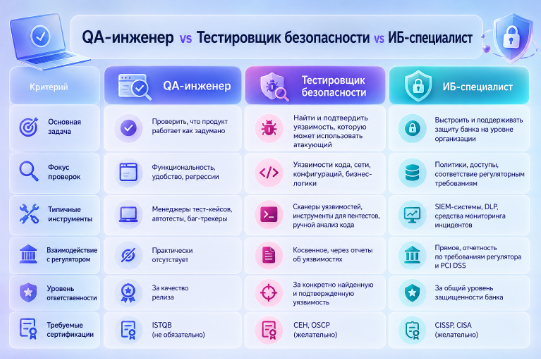
На вопрос «тестировщик безопасности в банке кто это» можно ответить коротко: это специалист, который проверяет приложения, сети и процессы на уязвимости в области компьютерной безопасности, которые может использовать злоумышленник. Роль часто путают с QA-инженером и специалистом по информационной безопасности, хотя это три разные точки на карте банка.
QA проверяет, что продукт работает как задумано, ИБ выстраивает политики и защиту на уровне организации, а тестировщик безопасности целенаправленно ищет и подтверждает конкретные бреши, от Penetration test до анализа кода. Специалист подтверждает квалификацию сертификатами вроде Certified Ethical Hacker, а базовый ориентир для проверок дает список OWASP Top 10.
Мифы о профессии: почему это не про «просто кликать»
Топ-5 мифов о работе тестировщика безопасности в банке:
«Достаточно пройти курсы». Курсы дают базу, но реальная работа тестировщика безопасности в банке начинается с практики на живых системах, где ошибка стоит денег и репутации.
«Тестировщик не пишет код». На практике специалист читает исходный код на предмет уязвимостей и пишет скрипты для автоматизации проверок, обычно на Python или Bash, поэтому знание языка программирования обязательно.
«В банке все стабильно и предсказуемо». Банковские системы меняются постоянно: новые релизы, интеграции, требования регулятора, и каждое изменение потенциально открывает новую уязвимость.
«Безопасность: задача ИБ-отдела, а не тестировщика». Отдел ИБ строит защиту на уровне организации, но именно тестировщик находит конкретную дыру в конкретном релизе до того, как ее найдет атакующий.
«Сложные баги видны сразу». Самые опасные уязвимости обычно скрыты в бизнес-логике и проявляются только при нестандартной последовательности действий, а не с первого клика.
Миссия тестировщика безопасности: защитник, а не просто контролер качества
Средняя стоимость утечки данных в финансовом секторе достигает 5,56 миллиона долларов за инцидент, один из самых высоких показателей среди отраслей. Эта цифра превращает миссию тестировщика безопасности в измеряемую ответственность: пропущенная уязвимость стоит банку денег и доверия клиентов.
Специалист работает как защитник, а не просто контролер качества: закрывает бреши, снижает риск утечки персональных данных и помогает банку соответствовать требованиям регулятора, включая PCI DSS. Найденные уязвимости устраняют вместе со службой ИБ, в том числе через усиление шифрования.
Банковская среда как уникальный контекст для тестирования безопасности
Банк объединяет не одно приложение, а десятки взаимосвязанных информационных систем, где одна ошибка распространяется по всей цепочке. Банковская инфраструктура принципиально отличается от любой другой IT-среды: по масштабу интеграций, регуляторной нагрузке и цене ошибки.
Этот масштаб дополняет плотный регуляторный контур: требования Центрального банка и стандарт PCI DSS задают жесткие рамки того, что и как нужно проверять. Дальше разберем, из чего складывается эта среда на практике.
Интеграции, которые никогда не спят: сквозные бизнес-процессы в банке
Однажды баг в одном микросервисе обработки платежей вызвал каскадный сбой сразу в трех системах: платежном шлюзе, антифрод-модуле и мобильном приложении, потому что все три постоянно обмениваются данными в реальном времени. Поэтому тестировщик безопасности в банке обязан понимать не отдельный модуль, а сквозной бизнес-процесс целиком: как заявка на кредит проходит от формы до решения скоринга, или как платеж движется от кнопки в приложении до расчетов между банками.
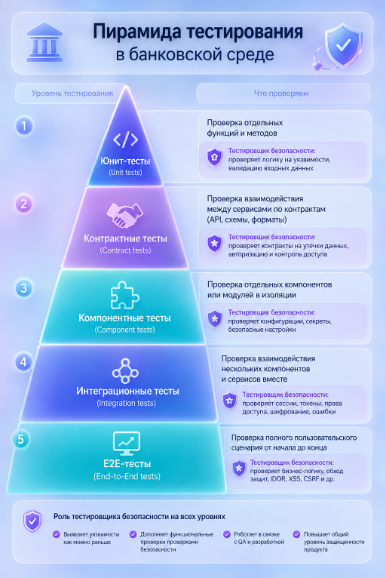
Тестирование охватывает все уровни, от юнит-тестов и контрактных тестов до end-to-end проверок всего пути клиента, и безопасность встраивается на каждом из них, а не добавляется в конце.
Регуляторная среда: ЦБ, ФЗ-152, PCI DSS и реальные последствия нарушений
Регуляторные требования в банке определяют не только что тестировать, но и как документировать результат. До 29 марта 2025 года защиту информации при переводах денежных средств регулировало Положение Банка России № 683-П с обязательным ежегодным пентестом и анализом уязвимостей; с этой даты его заменило Положение № 851-П с обновленными требованиями.
Похожая логика действует у карт: соответствие PCI DSS подтверждается регулярным внешним аудитом, и пропущенная проверка означает не просто замечание, а риск штрафов и ограничений на прием платежей. Ниже ключевые документы, с которых стоит начать погружение в тему.
Ключевые регуляторные документы:
ФЗ-152 «О персональных данных»;
действующие положения Банка России о защите информации, включая № 851-П и № 719-П;
стандарт PCI DSS для платежных данных;
ГОСТ Р 57580 (оценка соответствия уровня защиты информации);
СТО БР ИББС (стандарт Банка России по информационной безопасности).
Бюрократия и цепочки согласований: это не баг, это фича
Согласование доступа к боевой базе данных может занять неделю, а изменение в тестовом стенде пройти через три подписи. Специалисты, которые приходят в банк из стартапов, поначалу воспринимают это как бюрократию ради бюрократии и раздражаются. На деле это не баг, а фича: каждое согласование это способ банка убедиться, что доступ получает нужный человек и с нужными правами, а служба ИБ здесь не препятствие, а причина, по которой утечки случаются реже. Тем, кто прошел этот путь, бюрократия перестает раздражать и превращается в понятный, предсказуемый процесс.
Практические советы: как не потонуть в банковской бюрократии:
заводить заявки на доступ заблаговременно;
строить отношения с куратором из ИБ до срочных задач;
держать шаблоны документов под рукой;
фиксировать все согласования письменно.
Язык финтеха: аббревиатуры и терминология, без которых не выжить
Новый сотрудник банка однажды переспросил коллегу, зачем тестировщику проверять «медицинскую страховку» клиента, услышав аббревиатуру ОМС. Оказалось, в банке это обезличенный металлический счет: учет драгоценного металла в граммах без привязки к конкретному слитку.
Похожая путаница бывает с ДБО (дистанционное банковское обслуживание, а не что-то из медицины) и БОЛ (банк-онлайн). Пока такие термины не станут привычными, читать техническую документацию, тикеты и требования будет заметно медленнее, а уточнить непонятную аббревиатуру у коллег совершенно нормально.
Что реально делает тестировщик безопасности в банке каждый день
Обычный день тестировщика безопасности в банке складывается из баланса между техническими и коммуникационными задачами. Около 40% рабочего времени уходит на созвоны и согласования, это норма для крупного банка, а не признак неэффективности. Дальше разберем оба слоя работы: от поиска уязвимостей до общения со смежными командами.
Коммуникационная нагрузка в банке: почему 40% времени уходит на созвоны и согласования
Один критичный баг на проде способен превратиться в цепочку из пяти созвонов: с разработчиком, тимлидом, службой ИБ, владельцем продукта и, если баг связан с защитой данных, с представителем регулятора. В банке с его высокой степенью регулирования это системное свойство работы, а не аномалия. Умение четко и быстро формулировать проблему, а не только находить ее, здесь обязательное условие эффективности.
Пентесты и анализ кода: как тестировщик ищет уязвимости в банковских системах
Пентест обычно проводят в одном из трех форматов: black box, без информации о системе, white box, с доступом к коду и архитектуре, и grey box, промежуточный вариант с частичным знанием системы. Дополняют его статический анализ кода, который ищет уязвимости еще до запуска приложения, и динамический анализ уже работающего приложения. Для банковских API-насыщенных систем ориентиром служит OWASP API Security Top 10 редакции 2023 года. Например, в одном пентесте мобильного банка тестировщик обнаружил, что запрос на изменение номера телефона принимал ID клиента напрямую из тела запроса без проверки принадлежности текущему пользователю: классический пример IDOR, который закрыли до релиза.
Типичные уязвимости в банковских системах:
уязвимости аутентификации и управления сессиями;
IDOR / Broken Object Level Authorization;
инъекции (SQL, LDAP, XML);
неправильная конфигурация прав доступа;
утечки чувствительных данных через логи;
проблемы с шифрованием данных в транзите и в покое.
Работа с логами и локализация дефектов безопасности
В банковской архитектуре из десятков сервисов один и тот же сбой может иметь источник в любом из слоев: от базы данных до API-шлюза. Однажды системный сбой при обработке платежей оказался вызван лишним пробелом в конфигурационном файле одного из сервисов: сама ошибка выглядела безобидно, но каскадом уронила часть цепочки обработки.
Найти такую причину помогает не удача, а пошаговое мышление при чтении логов: сузить время инцидента, сопоставить логи разных сервисов, отделить симптом от первопричины.
Отдельная сложность, дефекты, которые воспроизводятся только на проде под реальной нагрузкой: здесь особенно важно заранее настроить подробное логирование, а не полагаться на воспроизведение на тестовом стенде.
Ошибки, которые видны только на проде: как их обнаруживать
Один баг в операции обмена валюты не воспроизводился ни на одном тестовом стенде: он проявлялся только при определенной последовательности действий кассира, с реальным курсом и нагрузкой на систему в конкретный момент дня. Помог не технический анализ, а разговор с самим кассиром, который описал порядок своих действий шаг за шагом.
Снижают риск таких сюрпризов мониторинг ключевых метрик в проде, детальное логирование на границах систем и регулярные разговоры с реальными пользователями о том, как они работают с системой.
Взаимодействие с ИБ-службой, разработчиками и вендорами
Однажды внешний вендор не спешил исправлять уязвимость со степенью опасности «критическая» в своем модуле, интегрированном в банковское приложение. Пришлось параллельно запрашивать у вендора официальное исправление и вместе с разработкой прорабатывать временное обходное решение на своей стороне, чтобы не ждать чужих сроков.
Общение с внешними участниками требует осторожности: под видом партнера иногда стоит попытка социальной инженерии, поэтому нестандартный запрос проверяют по официальным каналам. Внутри банка работают гласные и негласные правила эскалации, и их полезно знать заранее.
Золотые правила коммуникации:
всегда документировать уязвимости до обсуждения;
понимать формальные и неформальные каналы;
не эскалировать без уведомления владельца задачи;
с вендорами: параллельно запрашивать исправление и анализировать обходное решение;
звонок: только для критичных ситуаций.
Инструменты и методологии тестировщика безопасности в банке
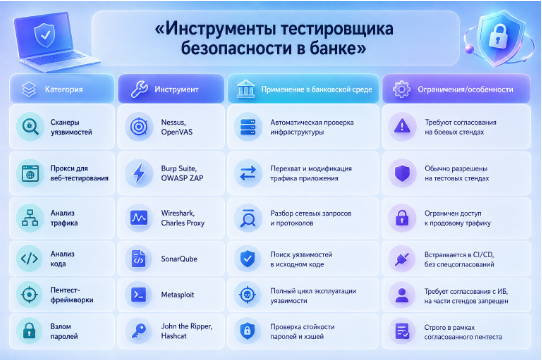
Не все инструменты из стандартного арсенала пентестера разрешены в банке: служба ИБ может запретить конкретную утилиту на конкретном стенде, а согласование доступа занимает время. Это принципиально отличает банковскую среду от большинства IT-компаний, где тестировщик просто ставит нужный инструмент и работает.
Основные инструменты: от сканеров уязвимостей до анализаторов трафика
Инструментарий тестировщика безопасности в банке делится по задачам: сканеры уязвимостей (Nessus, OpenVAS) проверяют инфраструктуру, прокси для веб-тестирования (Burp Suite, OWASP ZAP) перехватывают и модифицируют трафик приложения, для анализа сетевого трафика используют Wireshark, а для кода: SonarQube.
Metasploit закрывает весь цикл эксплуатации уязвимости, но в банке почти всегда требует отдельного согласования с ИБ, а на части стендов запрещен вовсе. Подбор паролей и хэшей делают John the Ripper и Hashcat.
Методологии: OWASP Testing Guide, PTES и DevSecOps в банковском контексте
OWASP Testing Guide, активный и регулярно обновляемый проект OWASP, задает общую методологию тестирования безопасности веб-приложений, но в банке его применяют не напрямую, а через призму требований ЦБ и стандарта ГОСТ Р 57580. В ряде источников также упоминают PTES, NIST SP 800-115 и OSSTMM как альтернативные методологии пентеста, хотя актуальность конкретных версий стоит уточнять перед использованием. DevSecOps, встраивание безопасности в CI/CD, в крупном банке с legacy-системами выглядит принципиально иначе, чем в стартапе: изменения проходят через больше согласований, а часть систем физически не рассчитана на автоматические проверки при каждом релизе.
Навыки и качества, без которых в банке не выжить
Технически сильные специалисты иногда уходят из банка через полгода не из-за нехватки знаний, а из-за неготовности к коммуникационной нагрузке. Ниже честный разбор того, что реально нужно. Certified Ethical Hacker остается ориентиром по стандартам экспертизы, но одних сертификатов недостаточно.
Hard skills: технический чеклист тестировщика безопасности в банке
Технический чеклист тестировщика безопасности в банке движется от базового к продвинутому уровню, и не все пункты одинаково очевидны на старте.
Сетевая безопасность: TCP/IP, HTTP/S, DNS, TLS.
Операционные системы: Linux как основа, Windows как необходимость.
Программирование: Python на базовом уровне, JavaScript и Java желательны.
Базы данных: уверенный SQL и общее понимание NoSQL.
Криптография: симметричное и асимметричное шифрование, хэширование.
OWASP Top 10 как база для поиска типовых уязвимостей.
Работа с API: REST, SOAP, GraphQL.
Чтение и анализ логов сразу нескольких систем.
Знание банковских бизнес-процессов (платежные системы, процессинг, АБС): неожиданный для входящих, но критичный навык, которому не учат на общих курсах по кибербезопасности.
Регуляторная база: ФЗ-152, ГОСТ Р 57580, PCI DSS.
Soft skills и психологическая устойчивость: что отличает тех, кто остается
Тех, кто остается в профессии дольше года, обычно объединяет одна черта: желание раскапывать проблему до первопричины, а не останавливаться на первом правдоподобном объяснении. Это скорее свойство характера, чем навык, которому можно научиться на курсах.
Работа в банке с его высокой степенью регулирования предполагает давление: сжатые сроки перед проверками регулятора, ответственность за пропущенную уязвимость, необходимость отстаивать позицию перед разработчиками и руководством. Оценить готовность к такому давлению стоит еще до оффера.
Карьерный путь тестировщика безопасности в банке: от Junior до Security Architect
Карьера тестировщика безопасности в банке растет и вертикально, и горизонтально, с реалистичными сроками на каждом уровне. Банк как среда двойственен: он накладывает больше ограничений, чем стартап, но дает уникальную глубину экспертизы за счет масштаба и сложности систем.
Горизонтальные специализации, Web Application Security, Mobile Security, Cloud Security, часто выгоднее прямого вертикального роста. Certified Ethical Hacker обычно становится точкой перехода между уровнями, а не стартовым требованием.
Ступени роста: уровни, сроки и реальные зарплаты в российских банках
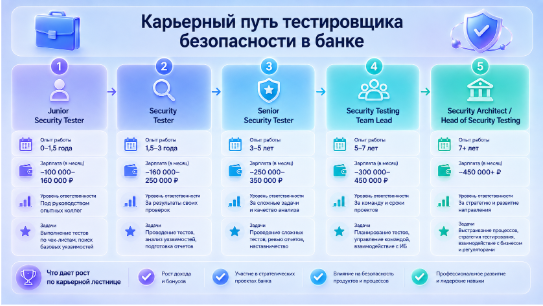
Junior Security Tester проходит этот уровень за полтора года под контролем старших коллег, с доходом 100 000-160 000 рублей
Security Tester, полтора-три года и 160 000-250 000 рублей, уже ведет проекты самостоятельно
Senior Security Tester, три-пять лет и 250 000-350 000 рублей, отвечает за сложные пентесты и наставничество
Security Testing Team Lead, пять-семь лет и 300 000-450 000 рублей, требует управления командой
На позиции Security Architect или Head of Security Testing, от семи лет и от 450 000 рублей, приходит ответственность за архитектуру защиты целиком
Цифры ниже ориентировочные и отражают рынок ИБ и пентестинга в целом: отдельной проверенной разбивки по банкам на 2026 год в открытых источниках нет, а разброс по региону и работодателю может быть существенным.
Актуальные вилки и требования по грейдам стоит сверять не по обобщенным рыночным обзорам, а в самих вакансиях: например, позиции по информационной безопасности и тестированию в крупных банках публикуются в их карьерных каталогах вроде job.alfabank.ru, с фильтрацией по направлению, формату и уровню опыта.
Сертификации, которые реально ценят российские банки
Среди международных сертификаций OSCP, CEH, CISSP, CompTIA Security+ и CREST обычно ценятся на рынке, но получить OSCP или CISSP сложнее и дольше, чем CEH или Security+.
Российская специфика добавляет отдельный слой: в ряде банков требуется квалификация по ФСТЭК в части технической защиты информации, а для работы с криптографией: требования ФСБ, эти два трека не заменяют друг друга.
Поддерживать навыки помогают практические платформы вроде HackTheBox и TryHackMe: формального сертификата они не дают, но прогресс там сложно подделать.
Подходит ли эта профессия: честная самопроверка
Не все, кто блестяще проходит собеседование на позицию тестировщика безопасности в банке, задерживаются в профессии надолго. Один такой кандидат уверенно закрыл все технические вопросы и разобрал сложный кейс с уязвимостью на месте, но за первые месяцы не смог принять темп бесконечных согласований и вес ответственности за пропущенную брешь: испытательный срок он не прошел, хотя формально подходил по всем пунктам вакансии. Портрет кандидата, который остается в банке, определяют не только технические навыки, но и готовность к давлению высокой степени регулирования, где цена ошибки: реальные деньги и данные реальных людей. Раздел ниже честно перечисляет, что стоит спросить у себя до собеседования, а не после первого сложного месяца.
Вопросы для честной самопроверки:
интересно ли разбираться в сложных системах, когда ответ не очевиден;
готовы ли тратить часы на анализ логов ради одной-единственной уязвимости;
бюрократия скорее раздражает, чем дисциплинирует;
получается ли сохранять спокойствие под давлением из-за критичного бага на проде;
комфортна ли работа на пересечении технических и бизнес-требований;
готовы ли постоянно учиться не потому что «надо», а потому что интересно;
привлекает ли работа, где цена ошибки: реальные деньги и данные реальных людей.
Если на большинство вопросов ответ «да», профессия, вероятно, подходит. Если нет, это тоже нормальный результат: лучше понять это на берегу, чем через месяц работы тестировщиком безопасности в банке.
Часто задаваемые вопросы
Кто занимается тестированием безопасности в банке и в чем его миссия?
Тестировщик безопасности в банке проверяет приложения, сети и процессы на уязвимости, которые может использовать злоумышленник, и делает это до того, как их найдет реальный атакующий. Его миссия шире контроля качества: системная защита данных клиентов, минимизация риска утечки и соответствие требованиям регулятора, включая стандарт PCI DSS.
Какие навыки необходимы специалисту по тестированию безопасности в банке?
Специалисту нужен баланс технических и личных качеств. Из технических: сетевая безопасность, Linux, базовый Python, SQL, криптография, OWASP Top 10, работа с API и знание банковских бизнес-процессов. Из личных: желание раскапывать проблему до первопричины и готовность к повышенной коммуникационной и психологической нагрузке.
Чем работа тестировщика безопасности в банке отличается от аналогичной роли в других отраслях?
Главное отличие: масштаб интеграций и плотность регулирования. Банковские системы связаны десятками сквозных бизнес-процессов, а работу дополнительно определяют требования Центрального банка, ФЗ-152 и PCI DSS. Из-за этого около 40% времени уходит на согласования и коммуникации, а не только на технические проверки, что нетипично для большинства IT-сред.
Какова зарплата тестировщика безопасности в банке в 2026 году?
Доход растет вместе с уровнем: Junior получает около 100 000-160 000 рублей, Security Tester, 160 000-250 000 рублей, Senior, 250 000-350 000 рублей, а руководящие и архитектурные роли начинаются от 300 000-450 000 рублей и выше. Эти цифры ориентировочные и отражают рынок ИБ в целом: отдельных верифицированных данных по банковской специфике на 2026 год в открытых источниках нет.
Можно ли стать тестировщиком безопасности в банке с нуля?
Прямого пути с нуля без базы почти нет: обычно нужны основы программирования, сетей и тестирования программного обеспечения, полученные самостоятельно или на курсах. Реальная работа начинается с практики на живых системах, а не с прохождения курсов, поэтому пет-проекты и участие в CTF или на площадках вроде HackTheBox сильно ускоряют вход в профессию.
Какие сертификации наиболее ценны для тестировщика безопасности в российском банке?
На международном уровне ценятся OSCP, CEH, CISSP, CompTIA Security+ и CREST, хотя получить OSCP или CISSP заметно сложнее, чем CEH. Российская специфика добавляет требования ФСТЭК по технической защите информации и отдельно ФСБ для работы с криптографией, эти два трека не заменяют друг друга и проверяются по разным нормативным актам.
Как регулирование финансовых операций влияет на процесс тестирования безопасности?
Регулирование определяет не только что тестировать, но и как документировать результат. Например, требования к защите информации при переводах денежных средств устанавливает Положение Банка России № 851-П, которое с 29 марта 2025 года заменило утратившее силу Положение № 683-П. Похожая логика действует у карт через регулярный аудит на соответствие PCI DSS.