

17 ноября OpenAI представила GPT‑6.2 Astra и Sol. Новые модели стали сильнее в программировании и решении сложных задач, но вместе с ними появились дополнительные ограничения, о которых, подозреваю, знают далеко не все пользователи ChatGPT и Codex.
Изучая документацию, обнаружил интересную деталь: для получения более свободного доступа к некоторым возможностям моделей в области кибербезопасности уже предусмотрены проверка личности, дополнительные требования безопасности и отдельное одобрение OpenAI. Речь не о том, что паспорт нужен для каждого запроса к GPT‑6.2. Модели доступны и без него, но с более строгими ограничениями. А вот возможность выполнять некоторые задачи с меньшим количеством отказов уже зависит не только от подписки.
Причём у OpenAI существуют разные уровни доверенного доступа, а процесс получения разрешений устроен гораздо сложнее, чем просто отправка паспорта. Но не распространит ли OpenAI постепенно подобные проверки на другие категории задач, а затем и на обычных разработчиков? Учитывая собственный опыт блокировки оплаченного Claude Max 20x после проверки личности и недавние проблемы при работе с Codex, этот вопрос кажется мне далеко не праздным.
Давайте разбираться.
Содержание
Как я столкнулся с ограничениями Codex
Разрабатываю NetRuleRouter — открытое приложение на Rust для управления маршрутизацией трафика между существующими сетевыми подключениями и недавно с помощью Codex проверял защиту от DNS-утечек при отказе дополнительного VPN-канала.
На собственном Ubuntu-стенде агент обнаружил настоящую проблему: защищённый DNS-запрос при отключении дополнительного канала уходил через основной сетевой интерфейс, хотя соответствующие блокировки уже считались активными. Агент нашёл предполагаемую причину, внёс исправление и поправил диагностику. После этого на Windows и Ubuntu успешно прошли по 509 целевых DNS-тестов. Оставалось повторить первоначальный эксперимент с реальным захватом пакетов и убедиться, что ошибка действительно устранена.
И вот здесь началось интересное.
Codex отказался проверять собственное исправление.
При попытке повторить эксперимент агент остановился с сообщением:
This content was flagged for possible cybersecurity risk
Сначала подумал, что проблема с доступом к Ubuntu. Но SSH продолжал работать. Тестовый ноутбук был доступен, исходники и результаты предыдущих тестов сохранились. Автоматическая остановка происходила на стороне Codex — до нового сетевого прогона. Я несколько раз уточнял, что проверяю собственное приложение на собственном оборудовании. Прямо разрешал сборку исправленной версии, повторный захват пакетов и моделирование отказа VPN. Отдельно требовал не ослаблять правило дополнительного канала.
Никаких чужих систем, несанкционированного доступа или попыток атаковать стороннюю инфраструктуру в задаче не было. Но фильтр продолжал останавливать агента. Вся эта история происходила на GPT‑6.2 Sol. На определённом этапе агент предложил включить Daybreak. Правда, не объяснил, что это вообще такое, где искать эту настройку и какие условия необходимо выполнить для получения доступа. Мы попытались разобраться с настройками, но подтверждения наличия Daybreak в моём аккаунте не нашли. После нескольких дополнительных попыток в интерфейсе Codex появился уже отдельный баннер, который вёл на страницу
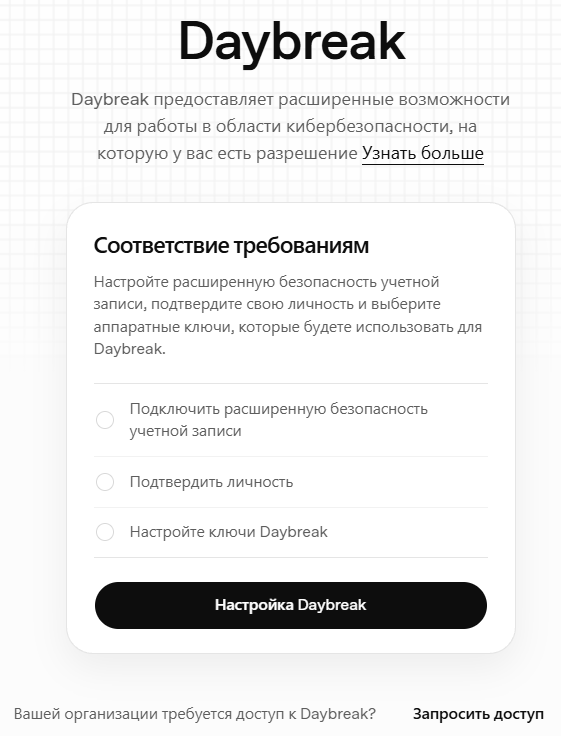
Вот тут я и заинтересовался происходящим. Оказалось, что за предложением получить доверенный доступ скрывается целая процедура с дополнительными условиями безопасности, аппаратными ключами и проверкой личности. После недавней истории с Anthropic перспектива снова проходить KYC меня, мягко говоря, не обрадовала. Тем более что выполнение требований не гарантирует получения нужного уровня доступа. Поэтому проходить эту процедуру не стал, а для продолжения работы перешел на другую модель. Кстати, по рекомендации самого чатгпт.
Однако сама ситуация насторожила.
Codex обнаружил ошибку безопасности, помог её исправить, провёл сотни тестов, а затем автоматические ограничения остановили повторную проверку исправления.
При этом агент сначала предложил включить неизвестный мне режим, а затем интерфейс направил на страницу получения доверенного доступа, предполагающего верификацию.
Важно: это ещё не было обязательным требованием предъявить паспорт для сохранения аккаунта. Но и обычным сообщением о недоступности функции происходящее уже не выглядело.
В итоге агент подготовил скрипты и инструкции для самостоятельного запуска испытания на Ubuntu. Это не означает, что исправление не работает. Но повторный реальный сетевой захват после исправления ещё не подтвердил отсутствие утечки. Для сетевого приложения такая проверка принципиальна.
И меня заинтересовало, что именно изменилось в OpenAI, если обычная инженерная задача вдруг оказалась потенциально опасной.
GPT‑6.2: что изменилось в защитных механизмах
В русскоязычном анонсе GPT‑6.2 OpenAI сообщает, что Astra и Sol достигли уровня Critical по возможностям в кибербезопасности согласно Preparedness Framework. Модели лучше находят уязвимости, разрабатывают исправления и справляются со сложными задачами безопасности. Но те же возможности могут использоваться злоумышленниками. Поэтому OpenAI усилила ограничения на потенциально опасные запросы. Причём компания сама признаёт, что дополнительные меры затрагивают и некоторые легитимные исследования уязвимостей и тестирование безопасности.
Здесь появляется понятие dual-use — технологии двойного назначения.
Например, анализ DNS-трафика может использоваться для поиска утечки в собственном приложении. А похожие технические методы могут применяться для исследования способов обхода чужой сетевой защиты. На уровне команд и технических действий разница не всегда очевидна. По одному тексту запроса автоматическому классификатору бывает сложно определить, где разрешённая разработка, а где потенциально опасная деятельность. Поэтому OpenAI применяет дополнительные механизмы проверки запросов и управления доступом.
Одним из таких механизмов стала программа Daybreak.
Daybreak: когда подписки уже недостаточно
OpenAI Daybreak — Trusted Access for Cyber — программа доверенного доступа для специалистов и организаций, которым необходимы расширенные возможности моделей при выполнении разрешённых задач по кибербезопасности. У неё два основных уровня.
Daybreak Blue ориентирован на защитную работу: аудит исходного кода, анализ уязвимостей, расследование инцидентов, разработку и проверку исправлений.
Daybreak Red предназначен для более продвинутых исследований и отдельно одобренных сценариев, включая авторизованное тестирование на проникновение и разработку или проверку эксплойтов.
Для Blue предусмотрен индивидуальный путь подачи заявки. Red требует отдельного, более строгого одобрения и в контексте GPT‑6.2 ориентирован прежде всего на одобренные организации.
Как попробовать получить Daybreak
Для желающих разобраться самостоятельно есть официальная страница:
Проверить возможность получения Daybreak — chatgpt.com/cyber
Там необходимо войти в свой аккаунт и посмотреть раздел Your eligibility.
Для индивидуальной заявки OpenAI предусматривает несколько предварительных условий:
подходящую платную подписку и возраст не менее 18 лет;
Advanced Account Security — усиленную защиту аккаунта;
как минимум один совместимый физический аппаратный ключ FIDO2;
два надёжных способа входа в аккаунт;
подтверждение личности;
отдельное рассмотрение и одобрение OpenAI.
Причём проверка личности может оказаться доступной только после выполнения предварительных требований к подписке и безопасности. И даже после прохождения KYC доступ не гарантирован.
FIDO2: ещё один квест перед проверкой личности
Отдельно меня заинтересовало требование аппаратного ключа. Оказывается, обычного passkey на компьютере, смартфоне или в менеджере паролей недостаточно, чтобы выполнить именно аппаратное требование индивидуального Daybreak. Нужен совместимый физический FIDO2-ключ, позволяющий подтвердить подлинность устройства при регистрации. OpenAI требует действующую сертификацию FIDO2, аппаратное хранение неэкспортируемого закрытого ключа и поддерживаемую аттестацию.
То есть надписи «FIDO2» на упаковке самой по себе недостаточно.
У OpenAI есть совместное предложение с Yubico. Оно включает два аппаратных ключа YubiKey: один для постоянного использования, второй — резервный. Но предложение доступно не во всех странах и не всем аккаунтам. В документации упоминаются США, Великобритания и Европейская экономическая зона. А что делать остальным?
YubiKey — не единственный производитель FIDO2-устройств. Существуют также аппаратные ключи Google Titan, FEITIAN, Nitrokey и других производителей. Однако их поддержка в обычной авторизации ещё не гарантирует совместимости с требованиями Daybreak. OpenAI должна суметь проверить аттестацию конкретной модели. Например, в официальном руководстве по устранению проблем Daybreak прямо указано, что TrustKey T110 и T120 сейчас не подходят. Поэтому перед покупкой стоит сверять точную модель, а не только производителя, с каталогом сертифицированных продуктов FIDO Alliance и требованиями OpenAI. Дополнительный способ входа может использовать обычный подходящий passkey, но обязательный физический ключ он не заменяет.
Есть и ещё один нюанс: Advanced Account Security отключает некоторые обычные способы восстановления доступа. При потере ключей и кодов восстановления можно потерять возможность войти в аккаунт. Получается, что для желающего получить Daybreak даже подготовка к KYC может стать отдельным мероприятием с покупкой оборудования, проверкой совместимости, настройкой безопасности и рисками восстановления аккаунта.
А что это даёт для GPT‑6.2?
Здесь самое интересное. В System Card GPT‑6.2 описано, что Daybreak Blue не снижает стандартные защитные ограничения GPT‑6.2 Astra и Sol. Для более свободной работы с определёнными киберзадачами предусмотрен уровень Red. При этом наличие доверенного доступа не отменяет все защитные механизмы и не гарантирует доступ к каждой специализированной модели. Таким образом, можно заплатить за подписку, приобрести подходящий аппаратный ключ, пройти KYC для Blue — и всё равно получать те же ограничения GPT‑6.2. Более дорогая подписка тоже не заменяет Daybreak Red.
Для меня это стало неожиданным открытием: одних возможностей оплаченной модели уже может оказаться недостаточно для полноценного выполнения определённых разрешённых задач.
И снова Persona
Когда начал изучать процедуры подтверждения личности, обнаружил знакомое название — Persona. Тот же сервис используется Anthropic для проверки личности пользователей Claude. В начале ноября я сам проходил через Persona проверку документов и селфи. Личный аккаунт остался действующим, но связанную с ним платную организацию Anthropic заблокировала.
Впоследствии мою Claude Max 20x отменили, а в возврате средств за неиспользованную часть подписки отказали. Об этом я уже писал в статье «Жизнь после Claude: как перенести проекты в Codex и обратно». Позже провёл исследование по 193 анкетам пользователей Claude. Среди участников были как успешно прошедшие KYC, так и пользователи, получившие ограничения после проверки. Однако установить единую причину блокировок по этим данным нельзя.
Теперь Persona встречается и в экосистеме OpenAI. Компания использует её для отдельных процедур подтверждения возраста в ChatGPT. Кроме того, в документации корпоративного подключения Daybreak предусмотрена проверка организации через Persona, а об индивидуальной процедуре через неё сообщают пользователи.
Persona проверяет не только паспорт
Изучил политику обработки данных Persona. Выяснилось, что в зависимости от процедуры могут обрабатываться не только данные паспорта и селфи. Среди возможных сведений перечислены IP, приблизительная геолокация, характеристики устройства, операционная система, браузер, язык, настройки программного окружения и дополнительные антифрод-сигналы. Не все эти данные собираются при каждой проверке. Конкретный набор зависит от выбранного заказчиком сценария.
Но Persona — явно больше, чем сервис визуального сравнения фотографии в документе с лицом пользователя. У неё есть инструменты выявления потенциального мошенничества, которые могут учитывать сочетания технических и поведенческих признаков. А значит, ошибочный антифрод-сигнал теоретически может стать одним из факторов, влияющих на последующее решение заказчика. Впрочем, окончательное решение о доступе принимает сам ИИ-провайдер. Даже успешное подтверждение личности не гарантирует соответствия его региональным и другим правилам.
Поэтому считать Persona причиной блокировок Claude без дополнительных доказательств нельзя.
Может ли информация передаваться между ИИ-компаниями?
Здесь есть ещё один любопытный момент. Anthropic и OpenAI используют одного подрядчика для отдельных процедур верификации. У Persona существует продукт Connect, позволяющий передавать результаты KYC между организациями. Однако опубликованная документация предусматривает отдельное согласие пользователя на такую передачу. Но все мы знаем, как пользователи читают соглашения. Persona также заявляет об ограничениях на раскрытие персональных данных другим компаниям.
Доказательств существования общего чёрного списка заблокированных пользователей Claude и ChatGPT я не нашёл.
Но остаются вопросы о других видах информации: агрегированных антифрод-сигналах, данных от партнёров по безопасности и критериях оценки риска. Какие сведения доступны заказчику, какие сохраняются у подрядчика и какие используются при последующих проверках, не всегда очевидно пользователю. И наличие одного подрядчика само по себе не доказывает обмена сведениями между его клиентами.
При этом саму проблему непрозрачности верификации игнорировать тоже не стоит. Особенно если от результатов проверки зависит доступ к уже оплаченному инструменту.
Россиянин в Японии: паспорт не подошёл, а документ резидента не предложили
4 ноября 2026 года в репозитории OpenAI Codex появилось обращение №59339. Его автор сообщил, что является гражданином России, но законно проживает в Японии. Он попытался получить индивидуальный доступ к Daybreak. По его словам, аккаунт соответствовал предварительным условиям: подходящая подписка, усиленная безопасность и физические FIDO2-ключи. Однако при переходе к Persona возникла проблема. Когда автор выбирал Россию как страну выдачи документа, система отвечала:
We're unable to verify IDs from this country.
При выборе Японии ему предлагались паспорт или водительские права. Но японского паспорта у иностранного гражданина нет. Водительских прав у него тоже не оказалось. А японская карта резидента, подтверждающая законное проживание, среди доступных вариантов отсутствовала. В результате пользователь не смог завершить проверку личности.
Он обратился в поддержку. Согласно опубликованному описанию, автоматический помощник сообщил, что поддержка не может принудительно изменить решение системы верификации. Обращение передали специалисту. На момент изучения issue оставался открытым.
Здесь важно не перепутать события.
OpenAI не заблокировала этому человеку весь ChatGPT. Он сообщил о невозможности пройти проверку для получения Daybreak. И на основании одного обращения нельзя утверждать, что программа запрещена всем гражданам России независимо от места проживания. Однако проблема вполне конкретная: человек утверждает, что законно живёт в Японии, выполнил предварительные требования и располагает государственным документом, подтверждающим проживание. Но интерфейс верификации не предоставляет подходящего варианта.
Есть и дополнительная неопределённость. Мы не знаем, могут ли подобные неуспешные попытки впоследствии учитываться в системах оценки риска аккаунта. Подтверждений такого последствия в данном случае нет. Но OpenAI действительно предусматривает анализ активности пользователей, а конкретные критерии принятия решений публично раскрыты лишь частично. Кстати, сама OpenAI продолжает публиковать материалы на русском языке, включая официальный анонс GPT‑6.2. Конечно, наличие русскоязычной документации не означает доступность всех сервисов и процедур проверки для российских документов. Тем не менее контраст получается интересный.
Мониторинг аккаунтов, возможный скоринг и новые риски
Теперь вернёмся к тому, что изначально заставило меня изучать Daybreak. В System Card GPT‑6.2 есть раздел Actor-Level Enforcement. OpenAI сообщает, что анализирует не только отдельные запросы, но и последовательности активности, связанные с аккаунтом. Если системы мониторинга обнаруживают признаки потенциально опасной деятельности, могут применяться дополнительные проверки, автоматическое расследование и участие человека.
При определённых обстоятельствах возможны дополнительные ограничения и санкции к аккаунту. При этом OpenAI отдельно подчёркивает, что сама по себе работа с технологиями двойного назначения не доказывает злонамеренного намерения. В документации доверенного доступа предусмотрен и сценарий, когда пользователю могут предложить подать заявку на соответствующую программу.
Здесь появляется важное различие. Наличие систем оценки риска подтверждено. Но существование единого числового «рейтинга подозрительности» для каждого пользователя публично не подтверждено. Тем не менее технически подобные механизмы могут использовать историю активности и накопленные сигналы.
Меня беспокоит, как система будет отличать добросовестного разработчика, регулярно исследующего безопасность своего продукта, от пользователя с действительно вредоносными намерениями. Для NetRuleRouter работа с WFP, nftables, DNS, захватом пакетов, правилами маршрутизации и отказами VPN — повседневная инженерная деятельность. А отдельные попытки проверить защитное исправление уже неоднократно остановились автоматическим фильтром.
На сегодняшний день я не нашёл публичного правила, согласно которому несколько отказов GPT‑6.2 автоматически приводят к обязательной паспортной проверке. Неизвестно и то, сохраняются ли именно такие ошибочные остановки как негативные сигналы при оценке аккаунта. В моём случае OpenAI после этих испытаний не требовала паспорт. Но насторожиться заставила.
Аккаунт пока ещё не заблокировали и что дую на воду после того, как обжёгся с клауд кодом. И хочется верить, что в вопросах прозрачности и обращения с добросовестными разработчиками OpenAI будет хотя бы немного лучше Anthropic.
Но гарантировать это, разумеется, нельзя. Самое простое объяснение произошедшего — ошибочное срабатывание усиленного защитного механизма. Однако система мониторинга аккаунтов и программы доверенного доступа уже существуют. Поэтому дальнейшее расширение процедур верификации исключать нельзя.
А какие данные OpenAI получает об окружении?
Есть ещё одна деталь. При работе с Codex заметил, что агент знает часовой пояс моего компьютера. Для локального приложения это неудивительно: такую информацию можно получить непосредственно из операционной системы. Но в политике конфиденциальности OpenAI перечислены технические данные, которые компания может собирать: IP, страна, часовой пояс, характеристики устройства, операционная система и сведения о подключении.
Также предусмотрено получение определённой информации от партнёров, включая партнёров по безопасности и предотвращению мошенничества. Здесь снова возникает связь с Persona и другими поставщиками антифрод-сервисов. При этом из факта сбора данных не следует, что OpenAI использует несовпадение часового пояса и VPN-IP для автоматического ухудшения оценки пользователя. Подтверждений конкретно такого механизма я не нашёл. Но состав доступных компании технических сведений гораздо шире, чем просто текст запроса к модели.
Почему это касается обычных и open-source-разработчиков
Проблема выходит далеко за пределы специализированных исследований кибербезопасности. При разработке веб-сервисов приходится проверять авторизацию и разграничение доступа. При создании сетевых приложений — маршрутизацию и отсутствие утечек. При работе с файловыми системами — права доступа и возможности обхода ограничений. Поиск, воспроизведение и устранение уязвимостей — нормальная часть разработки программного обеспечения. Причём огромное количество таких задач выполняется авторами свободных и открытых проектов. Люди используют собственное время, оплачивают ИИ-подписки из своего кармана и создают инструменты, которыми затем бесплатно пользуются другие.
Не у каждого автора открытой библиотеки есть зарегистрированная компания, отдел информационной безопасности или возможность пройти корпоративную процедуру допуска. А именно такие разработчики нередко работают с сетями, операционными системами, средствами диагностики и безопасностью.
В комментариях к моему исследованию блокировок Claude появился любопытный рассказ. Читатель сообщил, что занимался безопасностью сайта в ZCode, а Claude заметил эту активность при создании адаптера для переноса сессий между ZCode и Claude. Итог он охарактеризовал как предсказуемый.
Без логов нельзя установить, что именно произошло и была ли причиной реакция на ИБ-задачу. Но само наблюдение дополняет общую картину: вопросы о том, как ИИ-провайдеры оценивают защитную разработку, возникают не только у меня. И если доступ к более свободным возможностям моделей постепенно станет зависеть от дополнительных проверок, независимые разработчики могут оказаться в менее удобном положении, чем крупные организации.
Подписки, лимиты и зависимость от одного провайдера
После блокировки Claude Code я перешёл на Codex. Сначала главной проблемой были лимиты. При активной работе над несколькими проектами обычной подписки оказалось недостаточно. Перешёл на более дорогой тариф за $100, но и его возможности при интенсивной разработке расходуются довольно быстро. Поэтому рассматривал подписку за $200. А теперь боюсь брать, вдруг OpenAI так же попробует прохождения KYC?
Однако история с DNS-утечкой показала, что дело не только в лимитах. Можно оплачивать более дорогой тариф, использовать мощную модель и всё равно столкнуться с автоматическим отказом на критическом этапе разрешённой инженерной задачи. И увеличение стоимости подписки само по себе не предоставляет Daybreak Red. Для меня это изменило критерии выбора ИИ-инструмента. Раньше я сравнивал прежде всего качество моделей, скорость и доступный объём работы. Теперь приходится учитывать и предсказуемость доступа, ограничения на отдельные типы задач и возможность довести исправление до проверенного результата. Возможно, это ещё один аргумент в пользу того, чтобы не зависеть от одного ИИ-провайдера и сохранять возможность продолжать разработку в другой агентной среде.
Вместо заключения
Я понимаю, зачем OpenAI усиливает ограничения в кибербезопасности. Новые модели становятся мощнее, а инструменты, полезные защитникам, действительно могут использоваться злоумышленниками. Но хотелось бы видеть понятный способ отличить несанкционированную деятельность от испытаний собственного программного продукта на контролируемом оборудовании.
В моём случае Codex должен был проверить, что исправленная программа больше не допускает утечку DNS при отказе VPN. Вместо этого автоматический фильтр остановил испытание. А в процессе изучения вопроса выяснилось, что OpenAI уже использует разные уровни доверенного доступа, процедуры проверки личности и механизмы анализа поведения аккаунтов. Пока они применяются в определённых сценариях. Всеобщая обязательная паспортная проверка для обычных пользователей ChatGPT и Codex не объявлена.
Однако мне кажется, что помимо стоимости подписки, лимитов и доступной модели постепенно появляется ещё один важный параметр — уровень доверия провайдера к самому пользователю. Не обязательно выраженный каким-то единым числовым скорингом, но вполне способный влиять на доступ к возможностям. И если полноценная работа с определёнными категориями задач всё чаще будет требовать дополнительного одобрения, это может затронуть не только профессиональных исследователей безопасности, но и обычных независимых разработчиков.
А что вы думаете обо всём этом?
Мне действительно интересно обсудить эту тему с сообществом.
Про Daybreak и KYC. Кто-нибудь уже пробовал получать Daybreak? Удалось ли пройти проверку личности и получить доступ? Какой уровень одобрили, сколько оказалось предварительных требований и изменилась ли работа с моделями?
Про аппаратные ключи. Какие FIDO2-ключи реально удалось зарегистрировать для Daybreak? Подошли ли устройства других производителей, кроме Yubico? Были ли проблемы с аттестацией, покупкой или доставкой?
Про ограничения агентов. Сталкивались ли вы с отказами ChatGPT или Codex при разработке и тестировании собственного ПО? Особенно интересны случаи с сетевыми приложениями, авторизацией, системным программированием и проверкой безопасности.
Про дальнейшее развитие KYC. Считаете ли вы оправданным подтверждение личности ради расширенных возможностей моделей? Не приведёт ли постепенное расширение таких проверок к тому, что обычному разработчику придётся подтверждать не только оплату подписки, но и право выполнять определённые технические задачи?
Про доверие к ИИ-провайдерам. Насколько важна для вас возможность оспорить автоматический отказ и получить объяснение, какие правила привели к ограничению?
Делитесь собственным опытом, наблюдениями, аргументами и ссылками на аналогичные случаи. Особенно интересны конкретные истории с указанием модели, характера задачи и результата. Это поможет отделить реальные проблемы от предположений и лучше понять, насколько широко новые механизмы уже влияют на разработчиков.
Источники
Материал подготовлен по состоянию на 20 ноября 2026 года. Официально подтверждённые механизмы, личный опыт и предположения о дальнейшем развитии KYC разделены намеренно.
Комментарии (4)

Foreststander
20.11.2026 05:50Это не специфично для 6.2, еще с 6.0 началось. У меня проблема еще в том, что агенты становятся параноидальными и отказываются продолжать работу. Пришлось специально сделать промпт на этот счет, хотя он тоже не silver bulllet
Скрытый текст
Применяй после фактического отказа модели, инструмента или платформы. Цитирование отказа и обычная локальная ошибка сами по себе не запускают эту процедуру. Используй существующую запись задачи; отдельная система контроля не нужна.
1. Зафиксируй границу и состояние
Сохрани отказ, предпринятое действие, объект/версию и доступные свидетельства. Разделяй:
- Явную границу — что именно запрещено источником отказа.
- Неизвестную причину — неустановленный триггер или неоднозначный состав отклонённой работы.
- Состояние исполнения — завершённые, активные и неизвестные эффекты.
Не считай последнюю видимую команду причиной отказа. Неуспешный ответ модели не доказывает остановку дочерних процессов.
2. Сверь эффекты
Перед зависимым действием или повторным запуском установи фактическое состояние исполнения и владение ресурсами.
Проверяй отдельно:
1. Повторяет ли следующий шаг запрещённую операцию?
2. Конфликтует ли он с активными или неизвестными эффектами?
Общие файлы, библиотеки, инструменты или цель сами по себе не доказывают ни запрет. Проверяй реальные обращения, записи и назначение результата. Сохраняй более широкую границу, если она явно установлена.
3. Выбери полезный допустимый результат
Опиши действие, объект, происхождение входов, необходимые возможности, эффекты, потребителя и проверяемый результат. Проверь необходимость метода: необязательный способ можно заменить.
Оцени весь маршрут: получение данных → инициализация → исполнение → последующее использование → объединение с другими результатами, включая работу других исполнителей.
Различай независимое разрешённое действие или действительно иной способ реализации и части, которые организуют, требуют либо в совокупности воспроизводят запрещённую операцию.
4. Прими решение
- Продолжить: есть обоснованное разделение и действующие полномочия.
- Удержать затронутое действие: оно запрещено, воспроизводит запрет или конфликтует с неразрешёнными эффектами.
- Уточнить: выполнить ограниченное допустимое наблюдение, разрешающее конкретную существенную неопределённость.
Общий отказ длинного задания не запрещает автоматически каждую его часть. Неизвестный триггер не оправдывает ни полный запрет проекта, ни продолжение вслепую. Для независимой работы не требуется доказывать непричастность к историческому отказу.
5. Не исследуй фильтр перебором
Не перебирай формулировки, размеры, части задания, модели, исполнителей или инструменты, чтобы выяснить, что пропустит фильтр, повторить запрещённое действие либо получить скрытый результат.
Анализ законно доступных исходников и сохранённых свидетельств допустим в своей области. Происхождение входов должно быть установлено. Проверка сохранённых данных не подтверждает их новое получение; успешные компоненты не подтверждают запрещённую операцию целиком.
6. Продолжай конечными проверяемыми этапами
Выбирай размер этапа по риску, зависимостям, обратимости и стоимости проверки, не по реакции фильтра.
Для этапа зафиксируй поведение, точные входы/версию, потребителя, различающую проверку и разрешённые исправления/откат. Сохраняй полезный результат, ошибки, затраты и точку продолжения. Повторно используй незатронутые проверки.
Планируй установку вместе с разработкой: сохраняй исходное состояние, устанавливай совместимый проверенный комплект, проверяй установленные файлы, фактически загруженную версию и поведение потребителя. Промежуточный PASS или установка не заменяют итоговую приёмку.
7. Сохраняй условие возврата
Для каждого удержания укажи причину, недостающее свидетельство, ответственный источник и условие возврата.
- Реальный запрет: нужны применимые положительные сведения от источника, управляющего границей, и свежая сверка эффектов.
- Конфликт исполнения: нужно установить эффекты и владение.
- Существенная неопределённость: нужно допустимое наблюдение, разрешающее конкретный вопрос.
Если допустимого следующего действия нет — сообщи точную внешнюю границу без повторных обёрнутых попыток.

krox Автор
20.11.2026 05:50Спасибо за интересный опыт. На сколько данный промт помогает? На каких задачах с проблемами сталкиваетесь?
Foreststander
20.11.2026 05:50Помогает в основном тем, что на него можно сослаться после как на порядок действий, чтобы не объяснять все заново и не браковать целую ветку работы. Но недетерменированно, как любой промпт :) . Я ничего отдаленно похожего на хакерский софт не писал, заметил, что в основном это возникало на QA фазе - агент пытался проверить секьюрность и попадал в блок
InsiderCrush
Если есть закрытая дверь, то всегда найдутся те, кто захочет в нее зайти и те, кто найдет отмычки. ОпенАи уже не раз встревала в "инциденты" безопасности. Сомневаюсь что все эти предосторожности помогут уберечь сильные модели от киберпреступников. Доберутся так или иначе.