

Мы небольшая студия, делаем сайты, ботов и интеграции, часть заказов берём на Kwork. В октябре мы попались на схему, в которой деньги потеряли смешные, а вот времени и нервов ушло прилично. Пишу не ради возврата, деньги нам, кстати, уже вернули. Пишу потому, что схема рассчитана как раз на добросовестных исполнителей, и потому, что по ходу разбирательства мы увидели, как молодой сервис сам подрывает доверие к себе. А доверие для облачного хранилища важнее всего остального.
Заказ, который выглядел нормально
На бирже появился проект: нужен парсер, чтобы выгрузить названия своих файлов из облачного хранилища aroshka.cloud. Бюджет до 15 тысяч, задача на пару часов, ничего подозрительного. Мы откликнулись.
Дальше всё пошло по сценарию, который сейчас кажется очевидным, а тогда выглядел как обычная рабочая суета. Заказчик сообщил, что у сервиса есть API, «просто нужен тариф». Документация открывается только из личного кабинета. Поддержка сервиса на прямую просьбу ответила, что документацию выдаёт только владельцу аккаунта, а исполнителю нет. Заказчик прислал ключ API, который не мог работать в принципе: у настоящих ключей формат «номер|строка», а нам пришла только вторая половина. Сохранить документацию и передать её заказчик «не смог, там нельзя скачать».
В какой-то момент мы решили, что проще самим купить тариф, посмотреть документацию и сделать работу. Купили. Заказчик пообещал оформить заказ через двадцать минут и больше не появился.
Что мы увидели, когда начали смотреть внимательнее
Профиль заказчика: аккаунт создан за три дня до заказа, восемь проектов на бирже, ноль процентов найма. Все три его открытых проекта крутились вокруг одного сервиса: парсер файлов из aroshka.cloud, «авторизация как на aroshka.cloud» и «объяснить, как работает перенос файлов по инструкции» со ссылкой на статью в блоге сервиса.
Мы прошлись по ленте за несколько дней. Другой аккаунт, тоже с нулевым процентом найма, размещал «блог как у Aroshka Cloud», «найти основателя и согласовать выкуп сервиса за 4 миллиона» и «функцию экскурсии как у aroshka.cloud». Каждый такой заказ требует от исполнителя зарегистрироваться в сервисе и разобраться в нём, а заказ с API требует оплатить тариф.
Статья про импорт с Яндекс Диска, на которую ссылался один из заказов, судя по разметке страницы, опубликована в тот же день, что и заказы.
Куда на самом деле ушли деньги
Кому мы заплатили, сайт не говорит. Квитанция в личном кабинете сообщает только «Aroshka Cloud» и платёжного провайдера Platega и прямо пишет, что не является кассовым чеком.
Получателя мы нашли по банковскому чеку. Оплата прошла по QR-коду СБП, и в чеке Сбербанка видны торговая точка Arcadia Labs с адресом в Бишкеке, получатель ООО «Квалигейт», банк получателя НКО МКС и счёт, начинающийся с 40807. Такие счета открывают нерезидентам. ИНН «Квалигейта» начинается с 99, это номер иностранной организации, вставшей на учёт в российской налоговой.
Сервер сервиса, по данным геолокации его IP-адреса, находится в Алматы. Platega, по открытым данным, работает через казахстанское ТОО и уже фигурировала в журналистском расследовании о продаже VPN. На сайте отзывов Т-Банка у «Квалигейта» оценка 2,4 из 5 по 217 оценкам, у Arcadia Labs 2,3 по 118. Жалобы в основном на списания и подписки на VPN.
Сама по себе непрозрачная платёжная цепочка ничего не доказывает. Многие небольшие сервисы принимают оплату через посредников. Но вкупе с тем, что на сайте нет ни одного реквизита, картина складывается неприятная.
Зачем кому-то такие заказы
Ответ нашёлся в блоге самого сервиса. У aroshka.cloud есть партнёрская программа: партнёр получает 10% с первой покупки приглашённого пользователя. А с 16 октября по 14 ноября идёт конкурс, где 2 000 долларов получает один партнёр с самой большой суммой первых оплат привлечённых пользователей.
Серия заказов, каждый из которых ведёт исполнителя к регистрации и оплате, пришлась ровно на период конкурса. Кто размещал заказы, сам сервис или кто-то из партнёров, мы не знаем и утверждать не будем. Но механика понятна: фрилансер, который хочет честно сделать работу, сам себя превращает в оплатившего реферала.
Кому вы доверяете файлы
Теперь о самом сервисе, и это уже не про партнёров. Попробуйте ответить по сайту aroshka.cloud на три простых вопроса: кому я доверяю свои файлы, кому я плачу и кто отвечает, если с файлами что-то случится. Ответа нет ни на один.
Мы прочитали пользовательское соглашение, политику конфиденциальности, политику возвратов и страницу контактов. Ни в одном документе нет названия компании, ИНН или регистрационного номера, адреса, страны, по законам которой работает сервис. Единственный контакт для претензий и вопросов о персональных данных это почтовый ящик. При этом сервис продаёт подписки российским пользователям, в рублях и на русском языке. Закон о защите прав потребителей (статьи 8 и 9) прямо требует, чтобы продавец сообщил покупателю своё фирменное наименование и место нахождения. Здесь это требование просто не выполнено.
Получается так. Вы загружаете в хранилище договоры, сканы паспортов, рабочие архивы. Политика конфиденциальности обещает их беречь, но не говорит, кто именно даёт это обещание. Деньги уходят компании, которую можно найти только по банковскому чеку и которая нигде на сайте не названа. Если файлы пропадут, утекут или сервис закроется, предъявить претензию некому, кроме адреса электронной почты.
Можно сказать, что сервис не отвечает за то, что делают его партнёры на бирже. Формально так. Но правила конкурса, в котором выгодно добывать первые оплаты любой ценой, придумал сервис. И скрыть, кто им владеет и кому пользователь платит, тоже решил сервис. Для хранилища файлов это не мелочь, а главное: доверие здесь и есть продукт. Своё мнение скажу прямо: хранить файлы в таком сервисе я бы не стал, и дело не в 299 рублях.
Справедливости ради. На нашу претензию, где мы сослались на закон о защите прав потребителей и приложили реквизиты из банковского чека, поддержка ответила быстро и подтвердила возврат. Деньги вернулись на следующий день. Отвечать на претензии сервис умеет. Осталось написать на сайте, кто именно на них отвечает.
Как не попасться
Правило одно, остальное из него следует: не платите из своего кармана за доступ к чужому сервису, пока заказ не оформлен через безопасную сделку. Если работа требует платного тарифа, его оплачивает заказчик.
Перед откликом смотрите на профиль заказчика: дату регистрации, число проектов, процент найма. И на его остальные проекты: если все они ведут на один и тот же сторонний сервис, цель, скорее всего, не ваша работа. Проверяйте доступы до начала, нерабочий ключ и «документацию нельзя скачать» стоит выяснить сразу. Сохраняйте переписку и чеки: по банковскому чеку можно найти получателя даже тогда, когда сервис его не указывает, и с точными реквизитами претензию воспринимают всерьёз.
Документацию API сервиса и подробное описание ситуации для фрилансеров мы выложили в открытый репозиторий: https://github.com/viktor138irk/aroshka-api-docs
Обновление от 23 октября. Деньги вернулись на следующий день после претензии. Аккаунты, с которых размещались описанные заказы, Kwork заблокировал после нашей жалобы. Претензия с реквизитами из банковского чека сработала, так что пишите её даже на небольшую сумму. Вопрос к самому сервису остаётся прежним: сегодня мы ещё раз открыли условия использования, политику конфиденциальности, политику возвратов и правила aroshka.cloud, и ни в одном документе по-прежнему не указано, какая компания оказывает услугу и кому пользователь платит.
Обновление от 23 октября, вечер. В ночь на 23 октября сервис выпустил в блоге два поста: предупреждение о фейковых заказах и интервью с основателем, «Араиком из Дубая» (https://aroshka.cloud/blog/araik-dubay-feykovye-zakazy-kwork). Схему там признали попыткой заработать на партнёрской программе, аккаунты нарушителей, по словам сервиса, заблокированы, а их IP-адреса собраны.
Заодно мы посмотрели на сам сервис. Aroshka Cloud собран на BeDrive, готовом скрипте файлового хранилища с CodeCanyon. Совпадают версия 3.2.2, оформление один в один, стандартные меню скрипта и весь API, который сервис называет доступным «только владельцу платного тарифа».
Основателя без фамилии проверить нельзя, в документах сервиса его нет. IP-адреса нарушителей без запроса к провайдеру ничего не дают, у фрилансера там обычно мобильный оператор или VPN. Звучит солидно, но ни к кому не ведёт.
За два дня у Aroshka нашлись отдел кибербезопасности, основатель в Дубае, интервью и IP-адреса нарушителей. Не нашлось только одного: названия компании, которая отвечает перед людьми за их паспорта, договоры и деньги.
На этом мы заканчиваем. Диалог зашёл в тупик, дальше отвечать сервису не будем.
Продолжение расследования: https://habr.com/ru/articles/1098252/
Виктор Аксёнов, студия StackWorks
Комментарии (23)

syntaxcheck
23.10.2026 06:36Да с тем же Яндексом случись авария и что тогда делать пользователям? Как им быть? Вот у меня, допустим, файлы в Яндексе зависнут, не смогу ни скачать, ни открыть такое вообще с любым сервисом может произойти, никто не застрахован.
В Арошке меня лично очень радует поддержка, отвечают моментально. И человеческое отношение на высоте. Вот реальный пример, у моего кента там тариф на 1 ТБ, и у него как-то задерживали зарплату. Он написал в поддержку, объяснил ситуацию, так они ему просто взяли и бесплатно продлили тариф на целый месяц. Я, если честно, вообще еще не видел сервисов, которые готовы вот так пойти навстречу и войти в положение. Касаемо файлов я думаю раз такой сервис работает, они серьёзно относится ко всему....а касаемо этой истории на бирже, это скорее всего кто то хотел просто заработать на партнерке, но я не думаю что поддержка арошки будет молчать

stackworks Автор
23.10.2026 06:36Спасибо, вы по сути подтвердили нашу версию: кто-то зарабатывал на партнёрке, и для этого фрилансеров подводили к оплате тарифа.
Сбой может случиться у любого сервиса, тут согласен. Разница в другом. У Яндекса есть юрлицо, адрес и ИНН, претензию есть куда направить. У Aroshka их нет ни в одном документе, сегодня проверили ещё раз. Поддержка у них правда отвечает быстро, деньги нам вернули на следующий день, это мы тоже дописали в статью. Но быстрая поддержка не отвечает на вопрос, кто несёт ответственность за ваши файлы.
Представьте не сбой, а утечку. В хранилище обычно лежат сканы паспортов, договоры, базы клиентов. Если утекут файлы у сервиса с известным оператором, закон заставляет его в течение суток сообщить в Роскомнадзор, найти виновных и ответить штрафом до 15 миллионов, а за повторную утечку процентом от выручки. Вы можете подать в суд, и ответчик известен. Если у хранилища нет названного хозяина, сообщать некому и штрафовать некого, а судиться не с кем. Скорее всего, вы даже не узнаете, что ваши файлы утекли, пока их не начнут использовать.
И последнее, просто из любопытства. Ваш аккаунт на Хабре с апреля, и за полгода это ваши первые два комментария, оба здесь и оба в защиту одного сервиса. Что заставило заговорить именно сейчас?
syntaxcheck
23.10.2026 06:36Я просто случайно увидел вашу статью, так как сам пользуюсь арошка решил посмотреть
syntaxcheck
23.10.2026 06:36Да, когда оператор известен, на бумаге всё выглядит красиво штрафы до пятнадцати миллионов, суды, проверки Роскомнадзора. Но давай честно тебе как человеку, чей паспорт сейчас гуляет по даркнету, от этих миллионов ни тепло, ни холодно. Деньги-то уйдут государству в виде штрафа, а не тебе в карман. Да и судиться с крупной корпорацией можно годами, потратив кучу нервов и получив в итоге копеечную компенсацию за моральный ущерб. Так что разница тут, если подумать, только в иллюзии контроля. В первом случае тебя официально уведомят о том, что всё пропало, а во втором ты узнаешь об этом сам, когда тебе позвонят из банка. Итог-то один: данные уже утекли, и безопасность зависит не от законов, а от того, насколько надежно хранилище было заперто изначально.
stackworks Автор
23.10.2026 06:36У компании которая берет бабки и хранит конфиденциальную инфу как минимум должен быть ИНН и хозяин, иначе это шарашкина контора!
syntaxcheck
23.10.2026 06:36Ну что тут сказать, все самые громкие, колоссальные утечки последних лет происходили как раз у гигантов рынка - у сервисов доставки, крупных банков и известных маркетплейсов. Уж у них-то с документами, ИНН и юридическими лицами всё просто идеально, но их базы всё равно регулярно сливают в сеть. Ирония в том, что "белый" статус компании защищает только саму компанию перед государством, но никак не твои файлы от криворукого админа или ушлого сотрудника, который решил подзаработать и скопировал базу на флешку. Наличие официального хозяина просто означает, что тебе будет кому написать гневное письмо, когда твои документы уже окажутся в открытом доступе. Так что бумажки бумажками, а реальная защита данных - это про технологии и шифрование, а не про юридический адрес.
syntaxcheck
23.10.2026 06:36stackworks Автор
23.10.2026 06:36Всё, кончилась Арошка? check-host из Германии, Нидерландов, США, Сингапура, Турции и ещё нескольких стран за полминуты ответа не получил. Вот такое надёжное хранилище?
syntaxcheck
23.10.2026 06:36я откуда знаю ведутся наверное работы, кстати я им написал в службу поддержки о том что вы нарушали и опубликовали материалы про API которые делать нельзя
stackworks Автор
23.10.2026 06:36Это хорошо что вы такой бдительный и сознательный гражданин, да вот только мы изучили и сохранили все скрины и пруфы о том что прямого запрета на распространение API нет))), а вот то что вы тесно связаны с сервисом вы это подтвердили неоднократно многими своими действиями и те кто будут читать статью и комментарии наверняка всё сопоставят и проведут анализ, а вам я желаю всего самого наилучшего и не вижу смысла продолжать наш диалог, так как он давно зашел в тупик. На этом у меня всё.
syntaxcheck
23.10.2026 06:36бред какой то говорите вообще...
stackworks Автор
23.10.2026 06:36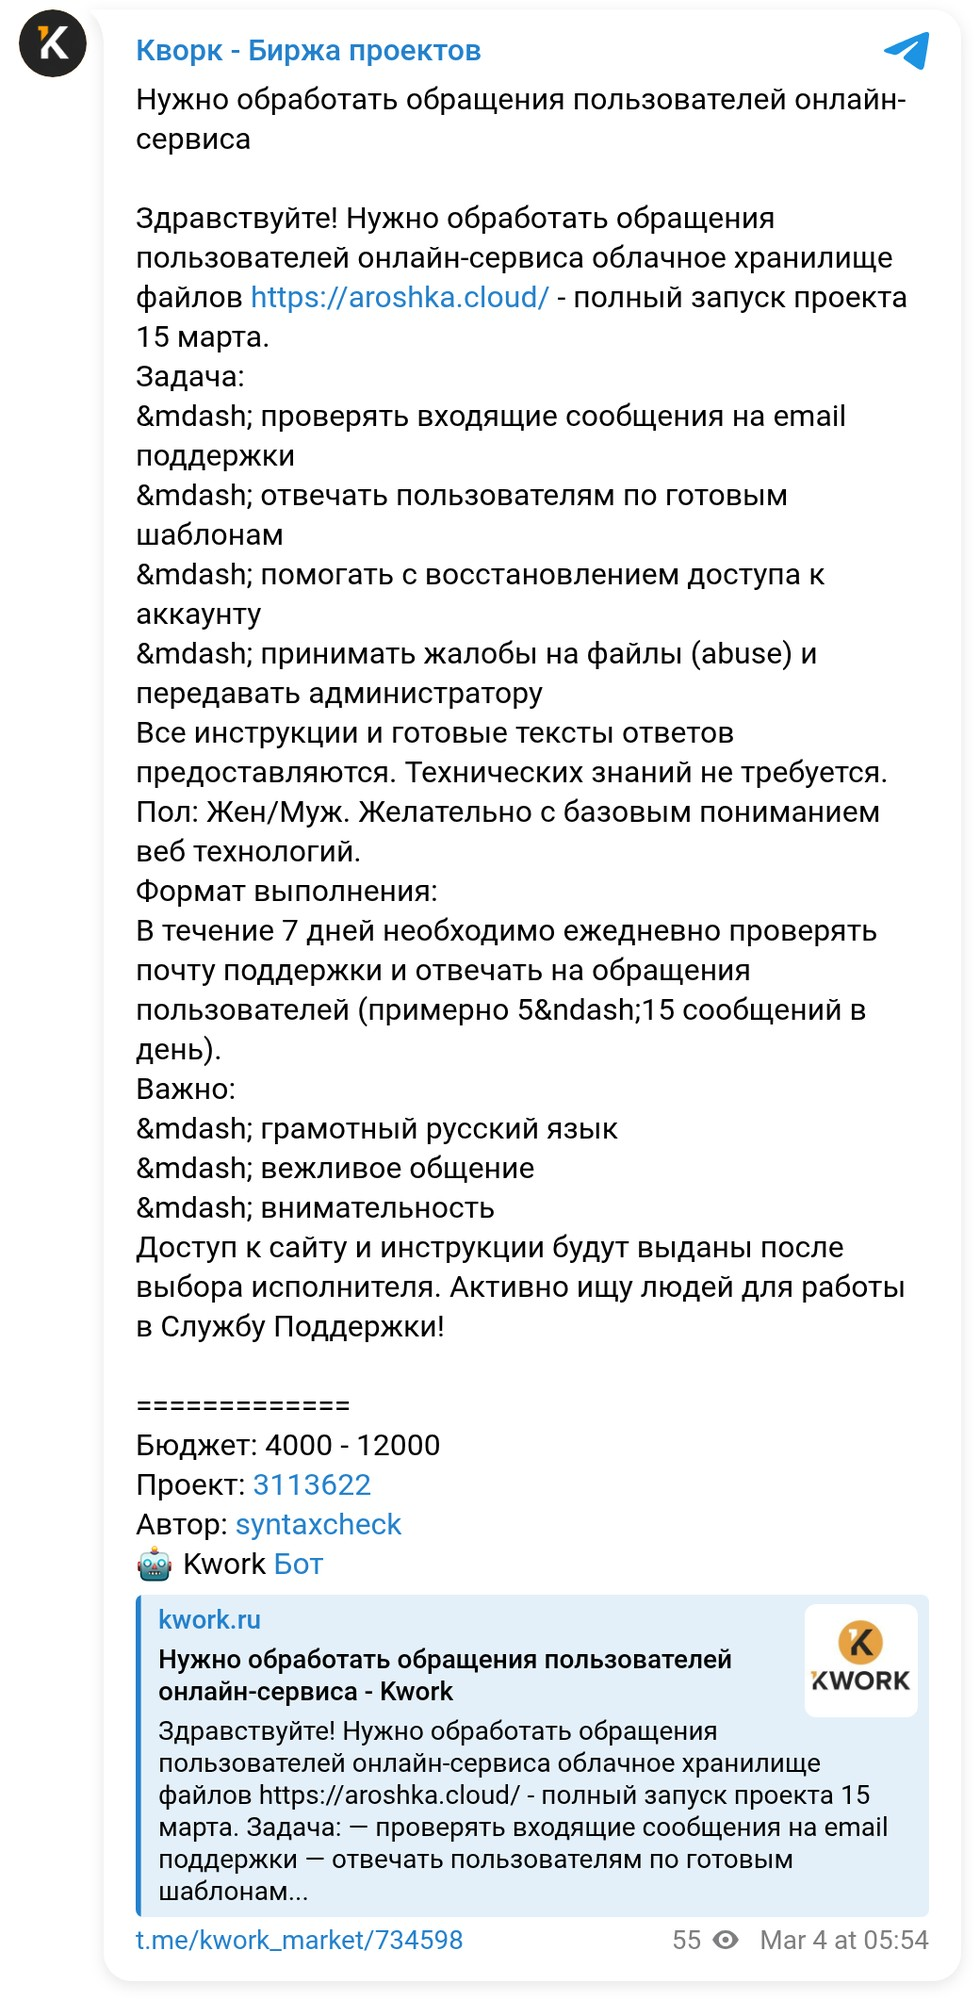
Бред? Серьёзно? syntaxcheck
23.10.2026 06:36Слушай, мужик, этот скриншот с Кворка вообще ничего не значит, тут чистой воды социальная инженерия или обычный вброс. Вектор атаки понятен: любой скрипт-кидди или скамер за пять минут может зарегистрировать левый аккаунт на любой фриланс-бирже, скопировать ссылку на Aroshka Cloud, вставить её в описание и объявить "набор в техподдержку". Это классический фейк, где имя легитимного сервиса используют как приманку, чтобы развести доверчивых исполнителей на данные или просто навести суету вокруг проекта. Сама Арошка к этому бреду никакого отношения не имеет, я уверен потому что мои коллеги тоже пользуются Арошкой и знают как они работают, у них вся команда сидит в закрытом контуре, и никто бы не стал выкатывать доступы к серверам случайным людям с улицы за копейки. Это базовое правило цифровой гигиены - скопировать домен в текст может каждый, но технический вес у таких объявлений нулевой. Так что не ведись на этот шум, периметр чист, а проект Aroshka Cloud тут вообще ни при чем, это просто сторонний спам-генератор развлекается.
stackworks Автор
23.10.2026 06:36Не спеши, сейчас будут пруфы, если тебе этого мало, ок)
syntaxcheck
23.10.2026 06:36Давай свои пруфы) только без картинок из фотошопа и логов, нарисованных в блокноте. В криптографии и ИТ верят только цифровым подписям, верифицированным доменам и транзакциям, а не скриншотам переписок с левыми аккаунтами на биржах. Любой скамер может создать фейковый профиль, назвать его "Админ Арошки" и скопировать ссылку с официального сайта. Жду реальные технические доказательства связи этого объявления с владельцами оригинального домена, а не очередной текстовый вброс ради хайпа...в заблуждение ведешь всем
stackworks Автор
23.10.2026 06:36А может ли "любой" выложить в официальной группе кворк в телеграм выложить что то задним числом?
stackworks Автор
23.10.2026 06:36Раз уж зашла речь о бреде. Под тем же ником syntaxcheck и с тем же «Я white-hat специалист и системный администратор» на Kwork в марте размещались заказы от имени aroshka.cloud: маркетолог для проекта, поддержка «к полному запуску проекта 15 марта», SEO с ТЗ на файлообменнике самой Aroshka. Странно для человека, который «случайно увидел статью» и «3 месяца пользуется сервисом». Всё со скриншотами и архивными копиями здесь: https://habr.com/ru/articles/1098602/
syntaxcheck
23.10.2026 06:36Чувак, твой великий OSINT-компромат это просто смех. Весь твой разбор строится на том, что ты нашел одинаковый ник на Хабре и Кворке. Ты реально думаешь, что слово "syntaxcheck" это уникальное имя? Это базовый технический термин, проверка синтаксиса, его юзает каждый второй сисадмин и кодер на планете. С тем же успехом ты мог найти на Кворке чувака с ником "admin" или "root", который искал маркетологов, и заявить, что раскрыл создателя Линукса.
А насчет блокировки аккаунта вы сами себя сдали. Вы выложили в открытый доступ на Гитхаб методы API и документацию закрытого сервиса, за что любая автоматическая служба безопасности банит аккаунт за пять минут без всяких жалоб из комментариев, просто по триггеру безопасности. Вы грубо нарушили правила платформы, словили бан, а теперь бегаете по фриланс-биржам, ищете совпадения популярных айтишных слов в никах и высылаете это как "пруфы", чтобы пропиарить свою веб-студию. Хватит позориться, это фиаско.
syntaxcheck
23.10.2026 06:36Чувак, тебе реально пора уже фильм снимать, чисто детектив года. Назови его "В поисках Синтаксчека: Как веб-студия взломала биржу Кворк по никнейму". Сценарий топовый: сначала вы сливаете закрытое API на Гитхаб, ловите за это закономерный бан от автоматики, а потом вместо признания косяка нанимаете агентов OSINT, находите базовый айтишный термин в профилях и строите на этом мировую теорию заговора. Нет, серьезно, отправь это на Нетфликс, там любят фантастику про хакеров, которые вычисляют админов облачных хранилищ по совпадению слов "проверка синтаксиса". Ждем четвертую серию, не останавливайся
syntaxcheck
Я 3 месяца пользуюсь этим сервисом ничего странного я не замечал....бред какой то
stackworks Автор
Не спорю, что хранилище у вас работает. В статье нет ни слова о том, что оно плохо хранит файлы. Она о двух других вещах. Первая: серия заказов на Kwork, где исполнителя подводили к оплате тарифа, пришлась на даты конкурса партнёров с призом $2 000 за первые оплаты. Это видно по датам на самом сайте сервиса, ссылки в статье. Вторая касается вас как пользователя напрямую. Откройте соглашение, политику конфиденциальности и контакты на aroshka.cloud и попробуйте найти, какая компания оказывает услугу: название, ИНН, адрес. Мы не нашли. Деньги ушли ООО «Квалигейт» через Arcadia Labs из Бишкека, и это видно только по банковскому чеку. Если за три месяца у вас ни разу не было проблем, отлично. Но если с файлами что-то случится, кому вы предъявите претензию?