

Аналитики департамента защиты от цифровых рисков (Digital Risk Protection) компании F6 обнаружили новый сценарий распространения вредоносного программного обеспечения (ВПО) для устройств на операционной системе Windows, который нацелен на геймеров.
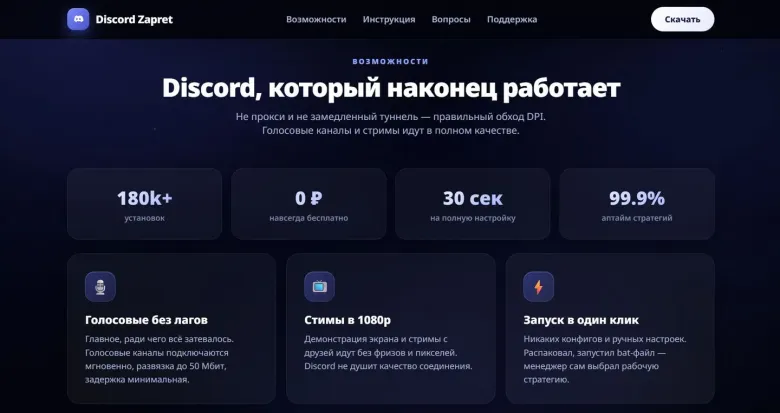
В октябре 2026 года злоумышленники создали сайт discordzapretik[.]sbs, на котором рекламируют приложение под видом «бесплатного VPN для Discord» – Discord Zapret. На единственной странице сайта размещены инструкции по установке, в которых пользователей убеждают игнорировать предупреждения антивируса, так как «программа работает с сетевыми фильтрами, поэтому любая антивирусная защита воспринимает её как подозрительную активность».
По обращению CERT F6 доступ к сайту на территории России был заблокирован.
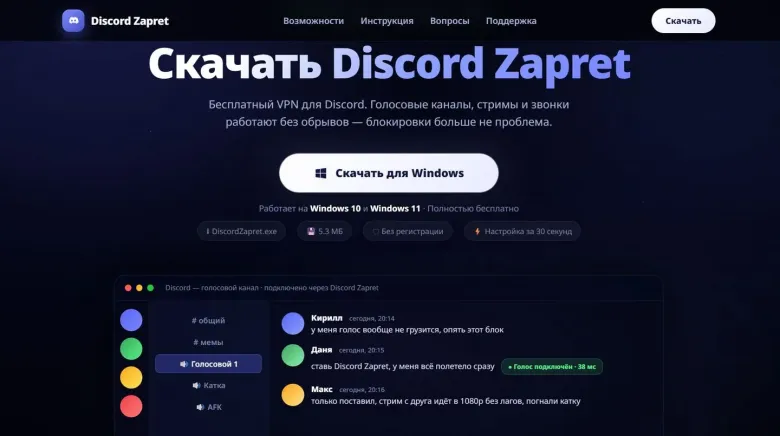
Если пользователь скачает с сайта установочный файл и проигнорирует предупреждения антивируса, то в результате запуска нескольких исполняемых файлов на его компьютер будет установлено вредоносное ПО. Специалисты департамента киберразведки (Threat Intelligence) компании F6 определили его как троян WebRAT.
WebRAT (создан на основе Salat Stealer) — многофункциональное вредоносное приложение, объединяющее функционал стилера и трояна удалённого доступа (RAT). Позволяет злоумышленникам похищать пользовательские данные, наблюдать за рабочими столами зараженных устройств и управлять ими. Распространяется по модели Malware-as-a-Service («вредоносное ПО как услуга»).
Также WebRAT распространяют под видом приложения Xeno для Roblox. Её описывают как неофициальную программу, которая позволяет запускать в игре собственные скрипты. Через такие скрипты игрок может получить то, чего у него нет по правилам: например, «полёт», ускорение, бесконечные ресурсы в некоторых режимах, автоматизацию действий.
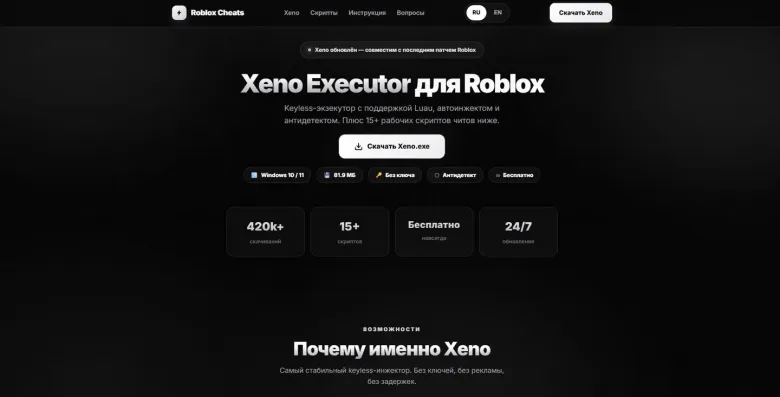
С точки зрения кибербезопасности такие бесплатные читы – потенциально опасное ПО. Его использование всегда сопровождается риском потери аккаунтов, денег и данных – как личных, так и служебных, особенно если на компьютере есть рабочие аккаунты, корпоративная почта или платёжные данные.
Чем опасен WebRAT
Это ВПО способно похищать с устройства множество данных. Например, логины и пароли, cookie-файлы, токены авторизаций, учётные данные и сессии популярных приложений, включая Telegram, Steam и Discord. WebRAT постоянно проверяет содержимое буфера обмена и перехватывает всю скопированную информацию, включая данные криптовалютных кошельков и другие конфиденциальные сведения. Приложение фиксирует все нажатия клавиш и вводимые данные, включая сообщения и любую иную информацию.
Также вредоносное ПО умеет делать скриншоты и передавать изображение рабочего стола пользователя на сервер злоумышленника. Это позволяет оператору видеть все действия пользователя в режиме реального времени. Есть у WebRAT и другие опасные шпионские функции: например, возможность получать доступ к веб-камере и записывать видео с неё, транслировать звук с микрофона пользователя, а также передавать аудио- и видео- на сервер злоумышленника в режиме реального времени.
После запуска такого приложения пользователь рискует предоставить злоумышленнику полный доступ к устройству и контроль над ним, а также потерять доступ к своим учетным записям и чувствительной информации, содержащейся на компьютере.
Красный флаг для геймера
Киберпреступники атакуют геймеров по нескольким причинам. Игровой аккаунт – это реальные деньги: скины и внутриигровую валюту легко превратить в наличные. Похитив сохранённые пароли, файлы cookie активных сессий и ключи от криптокошельков, злоумышленники могут вывести средства, часто даже не привлекая внимания пользователя. Причём установить вредоносное ПО на устройство геймера порой проще, чем может показаться: игроки сами скачивают читы и сторонние лаунчеры, запуская сомнительные программы на своих компьютерах в обход защиты.
На момент исследования не удалось достоверно установить, как именно атакующие распространяли ссылки на сайт-приманку. Возможно, что злоумышленники действовали, как и в схеме с другим приложением для кражи данных, инфостилером WeedHack, который маскировали под видом модов и читов для Minecraft – аналитики F6 Digital Risk Protection сообщили об этом на Хабр в апреле 2026 года. Тогда ссылки распространяли через короткие видео в TikTok.
Маскировка вредоносного ПО под средство обхода блокировок – также известный приём киберпреступников. В октябре 2026 года специалисты F6 обнаружили схему, когда Android-троян ZloyRAT распространяли под видом вымышленного приложения GosuVPN – его называли «бесплатным государственным VPN-сервисом», который якобы обеспечивает «безопасный доступ к свободному интернету». А ещё раньше, начиная с мая 2026 года, злоумышленники маскировали под «бесплатные VPN-сервисы» вредоносное Android-приложение RedWing Stealer, предназначенное для атак на клиентов ведущих банков России, Узбекистана и Казахстана.
Рекомендации специалистов F6 для геймеров
Устанавливайте ПО только с проверенных ресурсов или сайтов разработчиков.
Не запускайте исполняемые файлы, полученные с неизвестных сайтов, даже если они сопровождаются подробными инструкциями и выглядят легитимно.
Проверяйте загруженные файлы с помощью антивирусных программ или сервисов анализа.
Используйте многофакторную аутентификацию для защиты учетных записей.
Не игнорируйте предупреждения средств антивирусной защиты при установке неизвестного ПО.
Если вредоносная программа уже была запущена в момент установки неизвестного ПО, отключите устройство от сети, проведите полную антивирусную проверку и проверьте систему на присутствие вредоносного ПО.
Завершение активных сеансов и смена паролей для важных учетных записей должна производиться на «чистых устройствах».