

«НЖТИ 84 984 ХРУЩОПЛОБ 5521 2375 МОРФОЖАНР 4424 2375». Примерно так выглядят обычно сообщения «Жужжалки», она же УВБ-76 — самой знаменитой «номерной радиостанции». Их история уходит в середину прошлого века, в основном в связи с деятельностью разведывательных служб, дипломатических и военных ведомств. Обычно номерные радиостанции используют короткие радиоволны, способные при должной мощности передатчика многократно отражаться от ионосферы и распространяться по всей планете. А передаваемые ими наборы цифр, иногда перемежаемые словами, представляют собой зашифрованные данные: либо условные слова и наборы цифр, значение которых известно получателю, либо целые тексты. В последнем случае обычно используют шифр Вернама, который при строгом следовании правилам является абсолютно невзламываемым — что доказано математически. Именно это позволяет пересылать даже сверхсекретные сведения открытым и доступным всем сигналом. В XX столетии номерные радиостанции сыграли важную роль в истории разведслужб, особенно советских, а с конца прошлого века вокруг них возникла целая субкультура. Как возникли номерные радиостанции, какие триумфы и провалы спецслужб были с ними связаны, как вокруг них возникла субкультура... и почему одна из них произносила последовательности цифр криповатым голосом маленькой девочки? Попробуем разобраться — и начнём мы с зарождения союза сверхдальнего коротковолнового радио с методами абсолютного шифрования.

Первые документальные свидетельства о шифровании текстов относятся к началу II тысячелетия до нашей эры. На некоторых текстах времён египетского Среднего царства заметны «игры» с заменами иероглифов по принципу похожести или звучания. В Месопотамии середины II тысячелетия была найдена глиняная табличка с зашифрованным ноу‑хау: вероятно, семейным секретом изготовления особенно качественной глазури для керамики. Причём шифровальщик явно был человеком грамотным: он применил редкие и не всем очевидные значения знаков клинописи. С тех пор шифрование, поначалу в простых моноалфавитных вариантах, активно применялось во всех алфавитных системах письма. Даже в знаменитом индийском трактате «Камасутра» любовникам прямо рекомендовалось прибегать к шифрованию в переписке. В поздних редакциях, примерно с X века, указывались даже конкретные техники шифрования — что несколько неожиданно для трактата на тему любви, во многом в физическом её аспекте. Впрочем, авторы «Камасутры» по индийской традиции вообще сильно заморочились с систематизацией и нюансами всего описываемого.

В Европе моноалфавитные шифры активно применялись даже в самой секретной переписке вплоть до XVI века, когда развитие математики и рост числа образованных людей сделали их расшифровку методом частотного криптоанализа слишком простой задачей. Некоторые, как шотландская королева Мария Стюарт, даже заплатили за это в буквальном смысле головой. Елизавета I окружала себя мудрыми людьми, и доверенный лингвист Томас Фелиппес сумел взломать переписку Марии с другими заговорщиками.

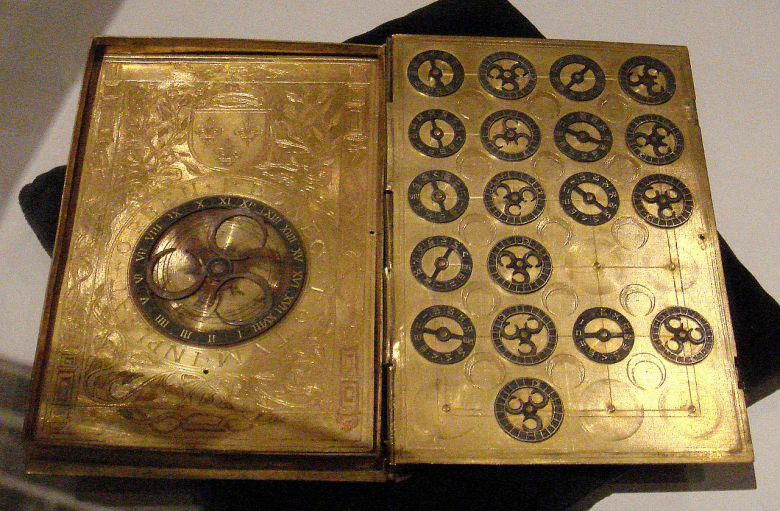
Поэтому с XVI века начали применяться так называемые полиалфавитные шифры: их смысл заключается в циклическом применении нескольких моноалфавитных шифров к определённому числу букв шифруемого текста. Они развивались в несколько этапов, через использование определённого слова‑ключа и таблиц к системе Виженера конца XVI века. Французский дипломат и криптограф Блез де Виженер свёл в 1585 году все известные в Европе того времени наработки и опубликовал трактат «О шифрах». Он предложил опираться в шифровании на таблицы с последовательностями букв алфавита и ключевые слова, дающие вторую из координат в таблице. Первую координату даёт соответствующий знак в шифрограмме. В России обязательное шифрование дипломатической переписки ввёл в 1633 году патриарх Филарет, отец первого царя из династии Романовых Михаила Фёдоровича, — но до Петра Великого, увлекавшегося полиалфавитными шифрами и лично тестировавшего их на стойкость, применяли в основном разные хитрые варианты моноалфавитных.

Шифры Виженера долгое время оставались стандартом в европейском шифровании и считались почти не поддающимися криптоанализу — особенно если применялись дополнительные степени защиты. Впрочем, достаточно грамотный шифрограф при наличии достаточного объёма текста мог взломать и такое. Показательной была история 1744 года, когда немецкий математик Христиан Гольдбах на службе русского МИДа вскрыл переписку французского посланника маркиза Шетарди. В рамках интриги Бестужева, которому Шетарди очень мешал, фрагменты из писем показали Елизавете Петровне — а маркиз не стеснялся в выражениях в её адрес, полагая шифр невзламываемым, и был немедленно изгнан из страны.
Однако прогресс не стоял на месте, в том числе в математике и криптографии, — и к началу XX века даже полиалфавитные шифры стали всё чаще ломать, не говоря уже о чём‑то более простом. Порой это приводило к очень тяжёлым последствиям для тех, кто недостаточно хорош в криптографии. Достаточно вспомнить, что катастрофическое поражение русской армии в Восточно‑Прусской операции было прямо связано с радиообменом без шифрования — и немецкие штабы в прямом эфире получали данные радиоперехвата о приказах и перемещениях 1-й и 2-й армий. Это во многом было вызвано банальной нехваткой в нашей армии достаточного числа специалистов по криптографии. Даже в 1915 году часто приходилось обходиться простейшими механиками вроде «шифра Цезаря» — что было подарком для немецких и австро‑венгерских криптографов. Отчасти этим, помимо снарядного голода, и было обусловлено «великое отступление» 1915 года.

Уже в годы Первой мировой в странах‑участницах появились первые прообразы цифровых радиостанций. Первым их своего рода исследователем стал юный эрцгерцог Антон Австрийский, которому к началу войны стукнуло лишь 13 лет. В отличие от многих сородичей из дома Габсбургов, он был страстным технофилом и радиолюбителем. Когда война началась, он систематически скрёб эфир на самодельном оборудовании в поисках чего‑нибудь интересного — и нашёл несколько волн, на которых передавались наборы цифр, явно бывшие шифрограммами. Он стал записывать цифры в тетради и на постоянной основе передавать их в главный центр дешифровки австро‑венгерской армии. Позже примерную локализацию станций определили как Москву, Париж и Кортону в итальянской Тоскане.

Однако в полном смысле слова цифровых станций в годы Первой мировой войны, скорее всего, ещё не было. Радиостанции и даже оборудование для приёма тогда были достаточно громоздкими, их было не спрятать при обыске, а стабильность и надёжность передачи и приёма сигналов оставляли желать лучшего. Сигналы стран Антанты, отслеживавшиеся эрцгерцогом‑подростком, скорее всего, предназначались для срочной передачи военных и разведывательных данных между странами‑союзницами. Создание полноценных цифровых станций в полном смысле слова стало возможным лишь с дальнейшим ходом прогресса. А именно: превращением благодаря вакуумным лампам радиоприёмников из экзотики в часть быта у всё более широкого круга людей индустриальных стран — с начала 1920-х годов начинается регулярное новостное и развлекательное радиовещание. А также с освоением высокочастотной коротковолновой связи и появлением математически абсолютно стойкого к взлому шифрования по методу Вернама.

Последняя в годы Первой мировой войны практически не использовалась и считалась почти бесполезной: её во многих странах оставили для освоения радиолюбителями. Дальнюю радиосвязь тогда обеспечивали посредством дальневолновых сигналов, для чего требовались очень мощные передатчики и большие, как можно более высокие антенны. Однако в 1923 году Гульермо Маркони и Чарльз Франклин начали серию экспериментов по дальней коротковолновой связи. Оказалось, что за счёт отражения от ионосферы сигналы мощной коротковолновой станции в британском Корнуолле отлично принимаются и на островах Кабо‑Верде, и в Бейруте.

Предприимчивый Маркони уже в 1924 году заключил контракты с британским Главным почтовым управлением, которые позже переросли в проект «Имперская беспроводная сеть» для связи со всеми колониями и доминионами Британии. А в мире начался бум коротковолновой связи: теперь можно было небольшими самодельными устройствами принимать достаточно мощные сигналы со всего земного шара. Правда, связь поначалу была не слишком стабильной: недостаточно мощный сигнал в условиях сложной погоды, рельефа и других факторов мог оказаться недоступным рядом, но «подцепиться» случайным образом за тысячи километров.

Параллельно с процессом развития коротковолнового радио появилось принципиально новое поколение систем шифрования. В 1917 году американский инженер Гилберт Вернам из Bell Laboratories разработал систему автоматического шифрования телетайпных сообщений. В устройство, построенное на основе булевой функции «исключающего или» с помощью блоков реле и бумажной перфоленты с ключом, можно было сразу вводить и передавать информацию с автоматическим шифрованием — что сильно снижало требования к квалификации оператора. Каждый знак в сообщении передавался пятибитными комбинациями двоичного кода Бодо — Мюррея.

Идеей заинтересовался профессиональный военный криптограф Джозеф Моборн, будущий глава корпуса связи армии США, и доработал с Вернамом методику — в том числе они ввели для дешифровки заранее подготовленные блокноты с одноразовыми ключами, дублирующими ключи на перфоленте. После использования страница с ключом должна была в обязательном порядке вырываться и уничтожаться — позже их часто будут делать из легковоспламеняющейся нитроцеллюлозы. Получившаяся система оказалась совершенно устойчивой к криптоаналитическому взлому — правда, доказали это в США математически только в 1945 году. Но было три «но».

Во‑первых, это замечательное свойство начинало сбоить, и взлом становился возможен, если один и тот же ключ применялся хотя бы дважды. Во‑вторых, длина ключа должна была строго совпадать с длиной шифруемого текста. В‑третьих, ключ должен быть истинно случайным: любые паттерны в генерации позволяли найти способ взлома. Это сильно сужало области практического применения вроде бы абсолютной системы шифрования — когда речь не шла о сообщениях высшей степени важности и секретности. Поэтому для, скажем, шифрованной двухсторонней военной связи на регулярной основе использовали другие системы, вроде знаменитой немецкой «Энигмы». Процесс взлома которой Аланом Тьюрингом и его коллегами во многом ускорил развитие компьютерных технологий.

Зато отличным применением шифров Вернама стала односторонняя передача инструкций и сведений из «Центра» агентам разведывательных и специальных служб. Агенту нужно было иметь бытовой или хотя бы самодельный приёмник, способный ловить коротковолновые сообщения на заранее оговоренных частотах, и миниатюрные блокноты с одноразовыми ключами. Блокнот можно спрятать или уничтожить в случае обыска, а домашний радиоприёмник в невоенное время — штука в эпоху Интербеллума довольно обычная и в большинстве стран совершенно легальная. Также система использовалась для срочной секретной связи между военными штабами, для передачи приказов спецподразделениям в тылу врага и по дипломатической линии между посольствами и их столицами. Гилберт Вернам немедленно запатентовал своё изобретение в США — но в других странах, особенно оказавшихся по итогам Первой мировой войны в положении полуизоляции на фоне победителей, права интеллектуальной собственности по законодательству стран Антанты мало кого волновали. Известно, что уже в 1923 году МИД германской Веймарской республики ввёл обязательное шифрование методом Вернама для секретной связи посольств с Берлином.

Несколько позже, уже в 1930-е годы, заинтересовались этой системой криптографии и в молодой Советской России. Одним из ведущих специалистов в этой области к концу 1930-х стал Владимир Александрович Котельников. Он уже в 1941 году, за четыре года до американских коллег, математически доказал абсолютную невзламываемость шифра Вернама при строгом следовании процедурам. И принял участие в разработке соответствующей аппаратуры. Ещё в годы Второй мировой войны шифровальные станции были доставлены в советские посольства в Вашингтоне, Лондоне и других важных столицах — а сотрудники и агенты стали штатно получать одноразовые блокноты и инструкции по пользованию ими. Естественно, американская и британская контрразведки немедленно заинтересовались цифровыми радиопередачами из посольств СССР.

Так начиналась крупнейшая из известных шпионских игр вокруг номерных радиостанций. В англоязычной историографии она известна прежде всего с точки зрения американского секретного проекта «Венона» по расшифровке советских шифропередач. О том, какую роль номерные радиостанции играли в работе советской разведывательной сети в США и Британской империи и как некоторую часть сообщений, закодированных «абсолютным» шифром, ФБР и МИ-5 всё же удалось прочитать, — расскажем в следующей части.
© 2026 ООО «МТ ФИНАНС»
Комментарии (22)

domix32
06.09.2026 13:06Христиан Гольдбах, очень талантливый математик и по совместительству ведущий криптоаналитик российского МИДа в середине XVIII века
но у вас на картинке Эйлер, а не Гольдбах.




Yuriy_krd
06.09.2026 13:06Однако в 1923 году Гульермо Маркони и Чарльз Франклин начали серию экспериментов по дальней коротковолновой связи.
Немного поправлю. Маркони начал свои эксперименты еще в 1899 году, оснастив 2 корабля радиостанциями, а уже в 1901 году он принял сигнал из Полду в Корнуолле в Сент-Джон в Ньюфаундленде на расстоянии 3500 км. Причем, как вы правильно указали, до 1924 года никто не мог объяснить это, т.к. считалось, что радиосвязь ограничена горизонтом, пока ученые не открыли отражающие свойства ионосферы.

VT100
06.09.2026 13:06Немного поправлю.
В то время - он работал на средних волнах с весьма большой мощностью и высокой антенной:
“For Marconi’s experiments, a temporary installation of two 160-foot (48 m) masts with a fan-shaped aerial was built. The transmitter operated with a power of roughly 13 kW and a wavelength usually estimated at 366 metres.”
Astroscope
06.09.2026 13:06В то время - он работал на средних волнах
Механика ионосферного прохождения несильно отличается от таковой для коротких волн. Да и само деление по длине волн достаточно условно. Те же ультракороткие волны, например, вполне себе иногда распространяются тем же ионосферным способом, отражаясь от слоев Хевисайда, тогда как короткие волны иногда распространяются по типично ультракоротковолновому тропо - все из-за того, что условные границы диапазонов условны.

Laimerus0073
06.09.2026 13:06Начали с одного, упоминания номерных радиостанций, завершили историй про шифрование сообщений. Шифрованное сообщение содержит достаточно много символов, передается достаточно долго, но в связи с особенностью распространения коротких волн выяснить точное местоположение передатчика непросто, тут - иное предназначение, связанное с короткими словами.
На мой взгляд - на частоте 4625 кГц передаются сигналы проверки бдительности военных частей. Дежурный принял сигнал, записал, передал следующему специалисту. Дальнейшие действия не могу предсказать, специалист действует по своим, закрытым инструкциям. Данные несуразные слова + некие цифры передаются чтобы на данной частоте радиохулиганы случайно не запустили боевые инструкции. Звук жужжания ( примерно 25 раз в минуту ) служит маркером чтобы настроить приемную аппаратуру на сигнал после сбоя настроек.

Wesha
06.09.2026 13:06Есть мнение™, что это часть системы «Периметр». Тот факт, что идёт жужжание — это сигнал «система, не запускай ракеты — мы ещё живы!»

YMA
06.09.2026 13:06Это выглядит слишком просто, вражина имитирует жужжание - и система не срабатывает.
Или напротив - выносит эту радиостанцию и... пока-пока, этот жестокий мир!
Wesha
06.09.2026 13:06Это выглядит слишком просто, вражина имитирует жужжание - и система не срабатывает.
Начнём с того, что жужжание в эфире производит бандура недетских размеров (на фоточке, и это только её часть) — у противника ненезаметно сымитировать жужжание не получится: из космоса увидят.
Или напротив - выносит эту радиостанцию и... пока-пока, этот жестокий мир!
Почитайте про систему: проверка наличия связи является только одним из множества факторов, который она учитывает; да и пуск не автоматический, а просто в случае выноса центрального штаба право принятия решения на пуск просто передаётся на уровни ниже (которые в нормальной обстановке такого права не имеют).

randomsimplenumber
06.09.2026 13:06сигналы проверки бдительности военных частей. Дежурный принял сигнал, записал, передал следующему
Вряд ли. Должен существовать протокол сверки. То есть либо те же слова в пакете регулярно привозит фельдегерь (странно), либо у каждого радиста (или особиста) есть специальная книга с проверочными кодами. Иначе что мешает записать утром в журнал белиберду которую никто никогда не проверит, а ночью, как положено, спать?

funca
06.09.2026 13:06Словам соответствует номер, куда дежурный должен отзвониться. Если сигнал пропущен, то наутро в часть телепортируется специальный человечек и раздаёт призы.

tomskiyleonid
06.09.2026 13:06В телеге написано про жужжалку, переходишь по ссылке, заголовок про номерные радиостанции, а текст совсем о другом. Как-то совсем уж некрасиво, мне кажется.
И каким образом следует, что жужжалка передает шифр, который нельзя взломать, а не абракадабру? Да никаким, статья вообще же не про это))))
atues
Почему приведен портрет Эйлера, а написано, что Гольдбаха? Блин, ну хоть это можно сверить по общедоступным источникам, например, тут https://ru.wikipedia.org/wiki/Эйлер,_Леонард ? Ну почему так небрежно (((
YMA
Не умаляя степени Вашей внимательности, но Ваша критика напомнила этот незабвенный мем...
Скрытый текст
:)))
Да, автору можно было сообщить об этом через Ctrl-Enter.
VT100
Ctrl-Enter не завезли в мобильники. НЯЗ.
poige
держите ещё:
«оккульными» — мне напомнило о слове cool, если уж тут про что-кому чего-напоминает речь пошла.
Ctrl-Enter на мобиле нет. ;)
jar_ohty
Еще "посредством дальневолновых сигналов" -- нет такого, есть длинноволновые.
ManulVRN
Кто ж не знает уравнение Фредгольма второго рода!
popski_ruvds Автор
Да, действительно всё же Эйлер, от Гольдбаха, похоже, портретов не осталось или нет в сети. Заменили на другое изображение