

«Разработчики прокси‑платформы Xray отозвали (https://www.securitylab.ru/news/579534.php)предыдущий релиз и выпустили экстренное обновление v26.10.31 из‑за критической уязвимости в ядре Linux. Ошибка позволяет злоумышленникам без пароля получить права суперпользователя на сервере через специально подготовленные сетевые запросы. Под особым ударом оказались сетевые приложения на языке Go, которые без ведома администраторов активировали уязвимый режим связи.», — сообщает https://securitylab.ru/.
По их данным это происходит из‑за специфического обновления языка Go версии 1.24, в которой сетевая библиотека автоматически подключает Multipath TCP.
Как альтернативу для частного использования, предлагаем вам наше ядро, написанное на языке Rust, в котором полностью отсутствует данная уязвимость. На данный момент, а именно версия 0.1.6, имеет такие показатели:
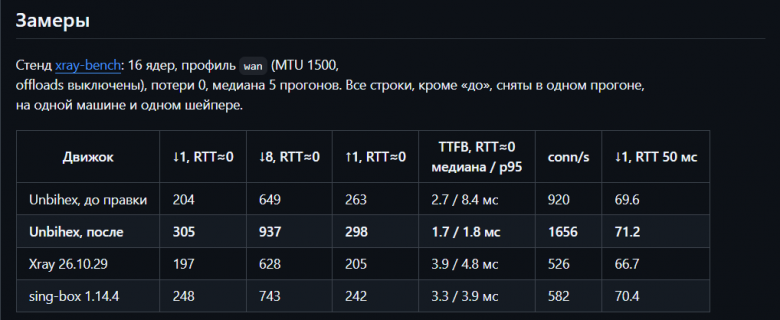
Подробнее в следующей статье..
Комментарии (10)

Newpson
02.11.2026 15:56Как альтернативу для частного использования, предлагаем вам наше ядро, написанное на языке Rust, в котором полностью отсутствует данная уязвимость
По ссылке:
Исправление CVE-2026-98432 уже включено в поддерживаемые ветки Linux. Команда безопасности ядра перечислила версии 5.10.272, 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.56, 7.2.10 и 7.3.
Как будто бы для частного пользования проще обновить ядро Linux.

pin2t
02.11.2026 15:56Насколько я понял баг именно в ядре ОС, и возникает он ещё до установки соединения. Поэтому обновлять приложения Go/не Go толку нет, надо обновлять ядро.

HomeMan
02.11.2026 15:56Дядь Федор, ой pin2t, ты так слона не продашь.
Другое дело, когда ядро своё, на RUST, чугуний практически.
Извините, не сдержался.

Mr_Makadamia
02.11.2026 15:56Постой паравоз, не стучите колеса...
Новость об уязвимости на сервере, а рекламируется клиент.))

Grigo52
02.11.2026 15:56Баг-то сидит на уровне TCP-стека в самом линуксе, переписывание на Rust от него никак не спасет

domix32
02.11.2026 15:56Ну как обычно - ученый изнасиловал журналиста. Автор зовёт unbihex ядром, хотя это не ядро, а vpn клиент с альтернативным сетевым стеком. Правда, непонятно как они замещают оригинальный стек системы, что это их внезапно не задевает.
HomeMan
Эх, если бы еще BSD для KDE пропатчили бы.
А если серьезно, Вы последнее предложение по Вашей первой ссылке читали?
Зачем Вам такой "махеровый" кликбейт?
Unbihex Автор
а вы как читали? Всё прямо и написано, что проблема именно в Go
HomeMan
Специально для автора статьи приведу цитату из его же ссылки:
Какое "наше ядро"?
Вам по Вашей же ссылке пишут - ЛЮБОЕ приложение.
Вы читаете текст по ссылкам которые приводите? Или за Вас это делает ЛЛМ?